#1
Tools for crafting and manipulating low-level code executed after successful exploitation.
Kitploit 추천
 mythicagents/medusa
동적 함수 로딩, SOCKS5 프록시, 파일 작업, 셸코드 주입, macOS/Windows 포스트 익스플로잇 모듈을 갖춘 Mythic용 크로스플랫폼 C2 에이전트.
 x86byte/obfusk8
Obfusk8: 경량 난독화 라이브러리, C++17 기반 / Header Only, 윈도우 바이너리용
 codewhitesec/handlekatz
PIC 기반 Lsass 메모리 덤퍼: 복제된 핸들을 사용하여 탐지를 우회하고, 최소 메모리 공간으로 난독화된 덤프를 생성하여 레드팀 작전에 사용됩니다.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, 키트, Malleable C2 프로필, 외부 C2 등
 rvn0xsy/cooolis-ms
Cooolis-ms는 Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection을 포함한 코드 실행 도구입니다. 정적 탐지에서 우리가 실행하려는 특징적인 코드를 우회할 수…
 owasp/zsc
OWASP ZSC - 셸코드/난독화 코드 생성기 https://www.secologist.com/
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
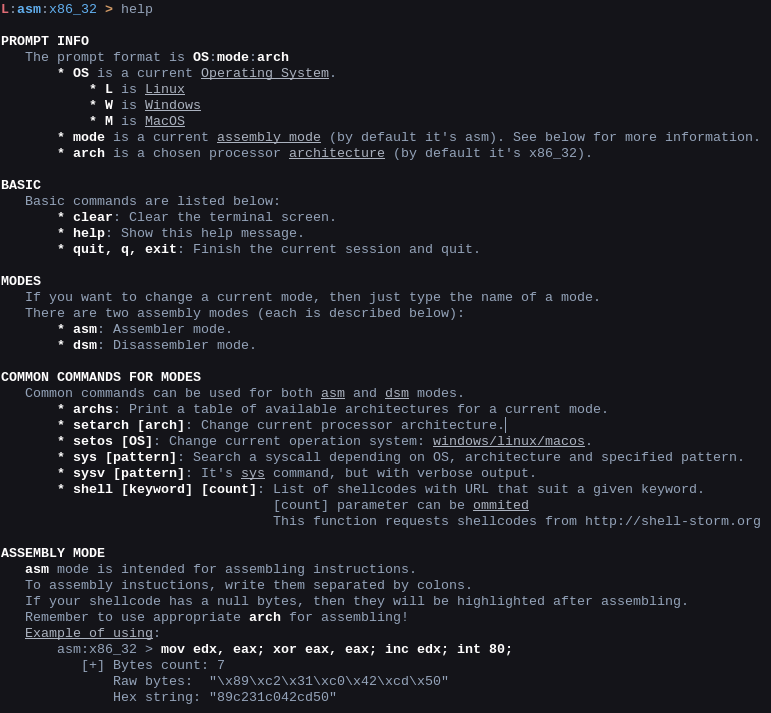 konatabrk/shellen
:cherry_blossom: 쉘코드를 쉽게 제작할 수 있는 대화형 쉘코딩 환경
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
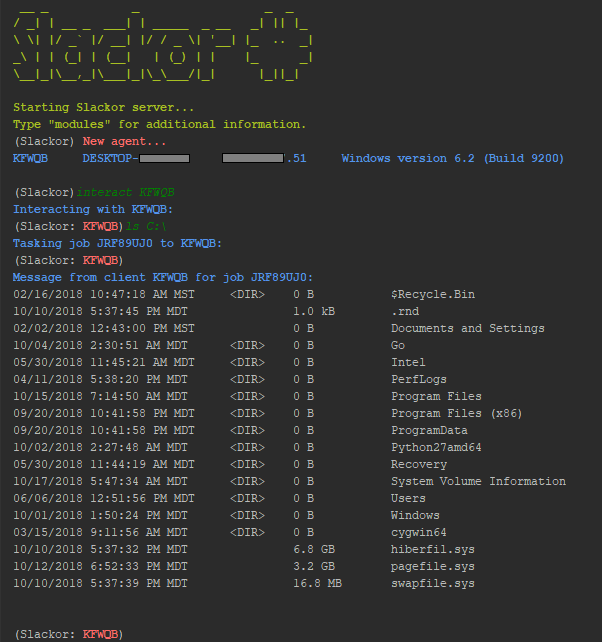 coalfire-research/slackor
Slack을 명령 및 제어 서버로 사용하는 Golang 임플란트
 redsiege/excelntdonut
메모리에 DLL과 EXE를 주입하기 위한 Excel 4.0 (XLM) 매크로 생성기.
 sysdream/hershell
Hershell은 Go로 작성된 간단한 TCP 리버스 셸입니다.
 s0md3v/nano
Nano는 은밀성을 위해 코드 골프 방식으로 작성된 PHP 웹 셸 계열입니다.
 jfmaes/lazysign
Windows 바이너리와 bat 파일의 힘을 사용하여 바이너리에 대한 가짜 인증서를 생성합니다.
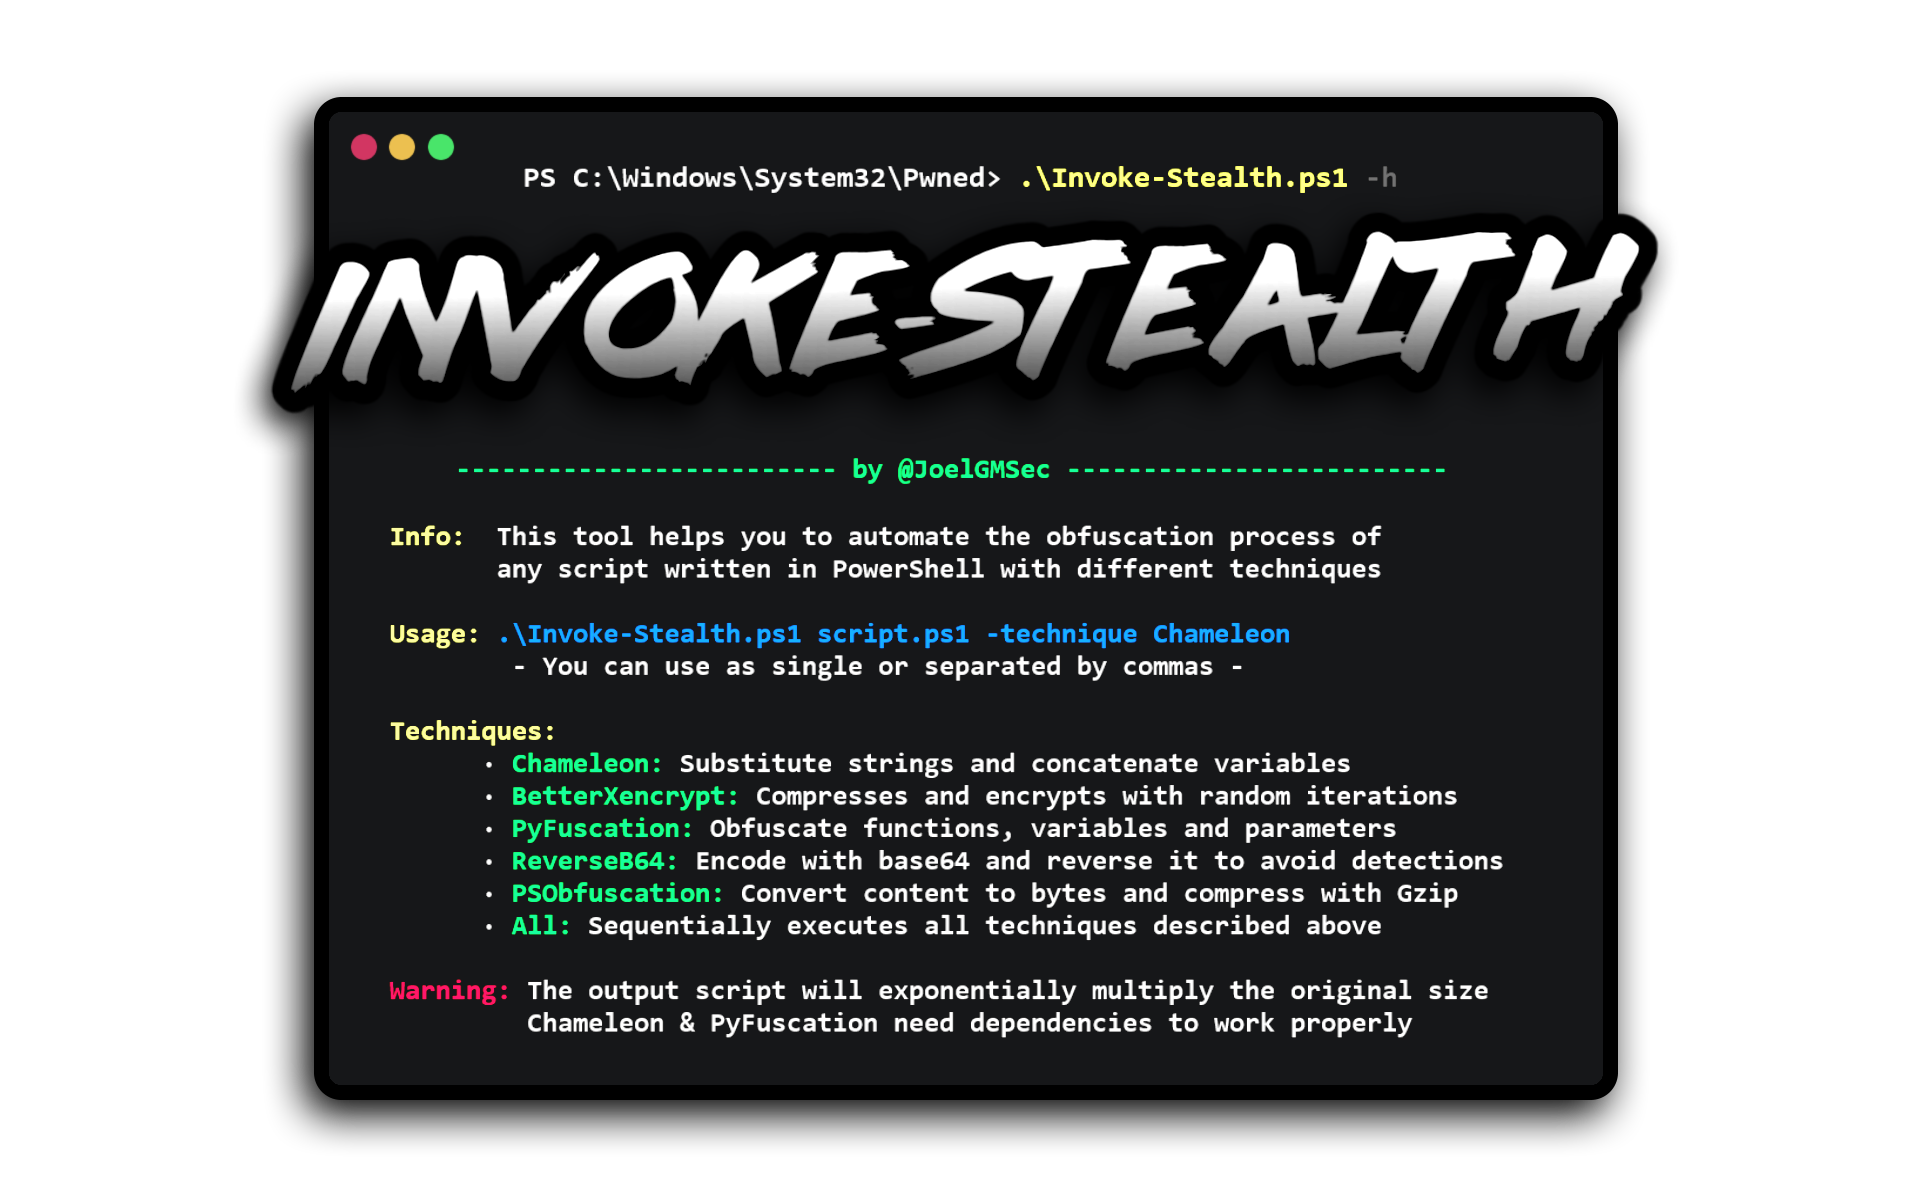 joelgmsec/invoke-stealth
간단하면서도 강력한 PowerShell 스크립트 난독화 도구
 exploit-database/exploitdb
exploitdb // 공식 Exploit-Database 저장소
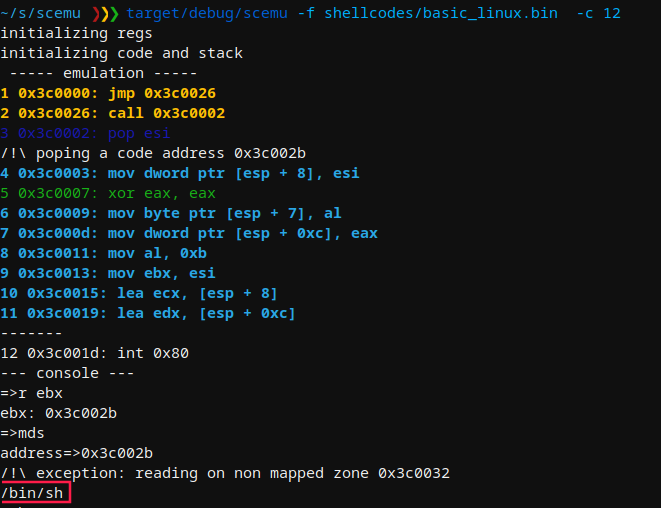 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…