
 #1

 forrest-orr/exploitdev
제 블로그(https://www.forrest-orr.net/)와 관련된 다양한 도구, PoC 및 실험
 raymontag/cve-2021-29627
CVE-2021-29627 전용 트리거
 0xm4ud/nosambanocry-cve-2017-7494
CVE-2017-7494 python 익스플로잇
 ivanitlearning/cve-2018-12613
Python 3용으로 포팅된 수정된 독립 실행형 익스플로잇
 jarpex/cve-2023-4911-exploit-optimized
CVE-2023-4911 (Looney Tunables)를 위한 순수 C 익스플로잇 — x86_64 및 aarch64 구현. 다중 프로세스 무차별 대입, 동적 보정, 통합 ELF 파서.
 vulncheck-oss/cve-2025-55182
VulnCheck CVE-2025-55182 react2shell
 koshmare-blossom/pintheft-asm
PinTheft (CVE-2026-43494)의 x86_64 ASM 구현
 ktn1990/cve-2024-51793
(CVE-2024-51793) WordPress 플러그인: Computer Repair Shop <= 3.8115 - 인증되지 않은 임의 파일 업로드
 pythonone/cve-2012-0056
linux 권한 상승
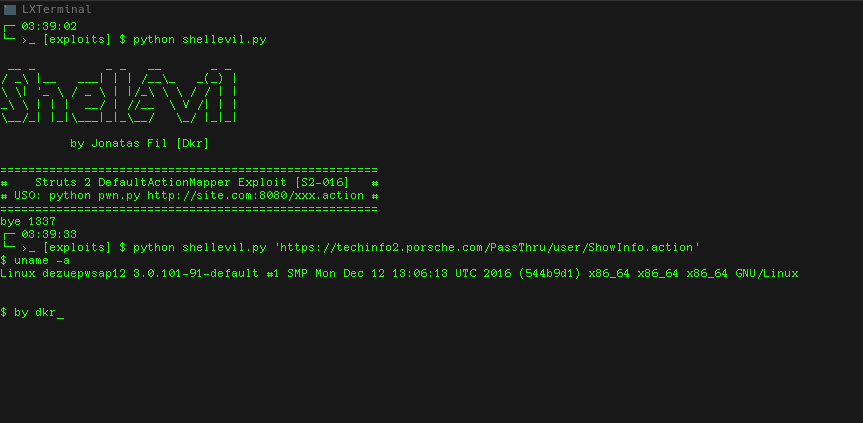 pentestingxroot/shellevil
Struts 2 DefaultActionMapper 대화형 셸 익스플로잇 (CVE-2013-225) [S2-016]
 kai-one001/wordpress-ht-contact-cve-2025-7340-rce
CVE-2025-7340에 대한 Python 익스플로잇: WordPress HT Contact Form 위젯 내 인증되지 않은 파일 업로드 취약점으로, 웹셸 배포를 통한 원격 코드 실행을 가능하게 합니다.
 yaoxiaoangry3/flangvik
C# POC for CVE-2021-26855 일명 ProxyLogon, 전통적인 반-대화형 웹 쉘 뿐만 아니라 쉘코드 ...를 지원합니다.
 tematemaru/cve-2026-31431-simple-test
CVE-2026-31431을 시연하는 교육용 개념 증명으로, 취약한 대상 애플리케이션, 시연 페이로드 및 통제된 실험실 테스트와 완화 검증을 위한 셸코드 추출 스크립트를 포함합니다.
 schn1tzelme1ster/cve-2025-6002
CVE-2025-6002를 대상으로 하는 Python 익스플로잇으로, VirtueMart < 4.4.10에서 인증된 임의 파일 업로드를 악용합니다. 로그인하고, PHP 웹셸을 업로드하며, 침투 테스트를 위한 리버스 셸을 트리거합니다.
 ruthvikvegunta/drupalgeddon2
CVE-2018-7600 | Drupal < 7.58 / < 8.3.9 / < 8.4.6 / < 8.5.1 - 'Drupalgeddon2' RCE
 orf53975/rig-exploit-for-cve-2018-8174
CVE-2018-8174용 Rig Exploit — 이전 캠페인과 마찬가지로 Rig의 Seamless 캠페인은 멀버타이징(malvertising)을 사용한다. 이 경우, 악성 광고에는 피해자를 Rig의 랜딩 페이지로 리디렉션하는 숨겨진 iframe이 포함되어 있으며,…
 jrbh4ck/cve-2022-22963
CVE-2022-22963에 대한 개념 증명 익스플로잇, 원격 코드 실행으로 이어지는 Spring Cloud Function SpEL 인젝션입니다. 리버스 셸 페이로드를 이용한 자동화된 익스플로잇을 위한 쉘 스크립트를 포함합니다.









