
 #1
API key scanning, credential leak detection, and secret management tools.
Kitploit 추천
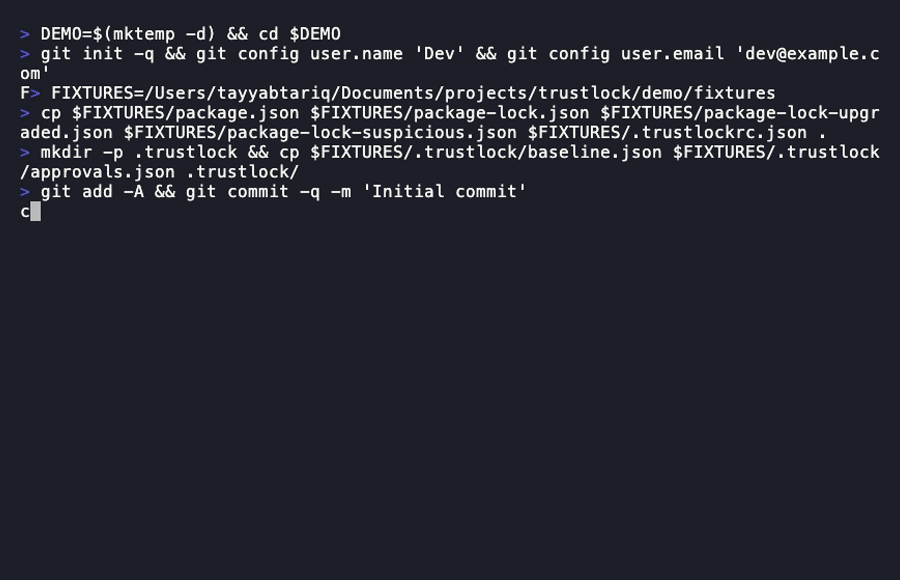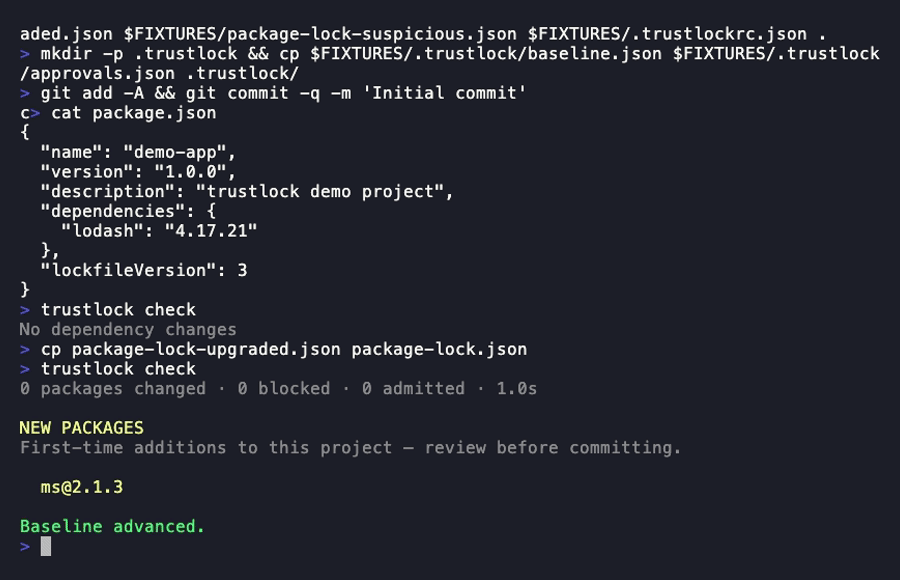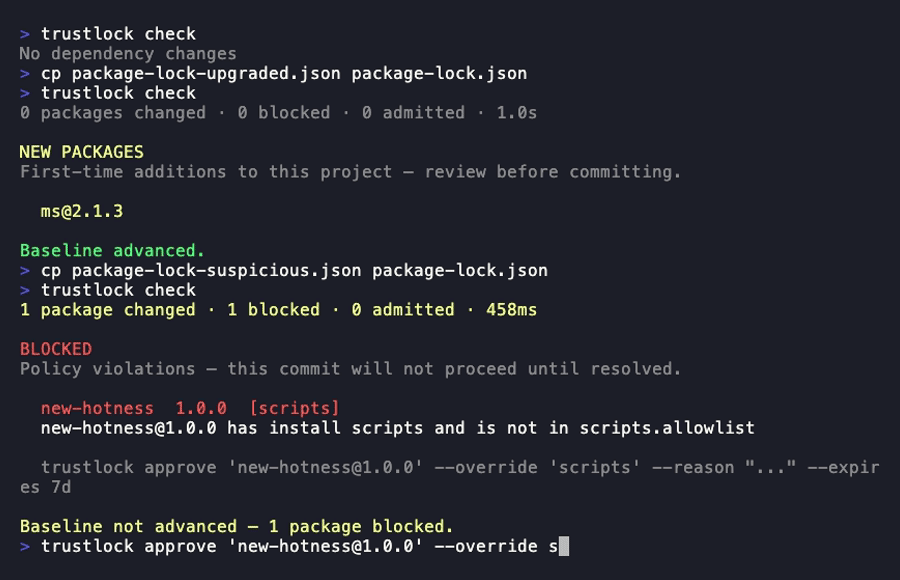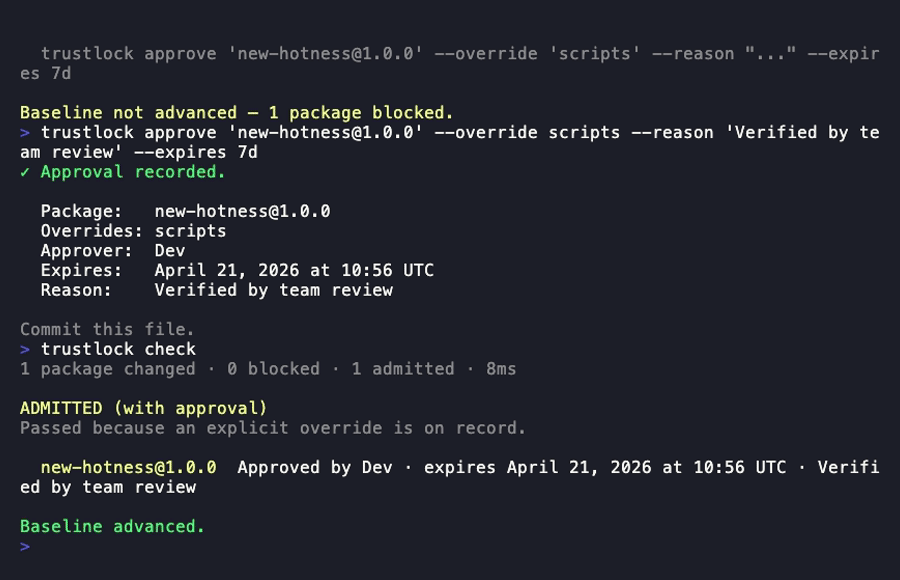
 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
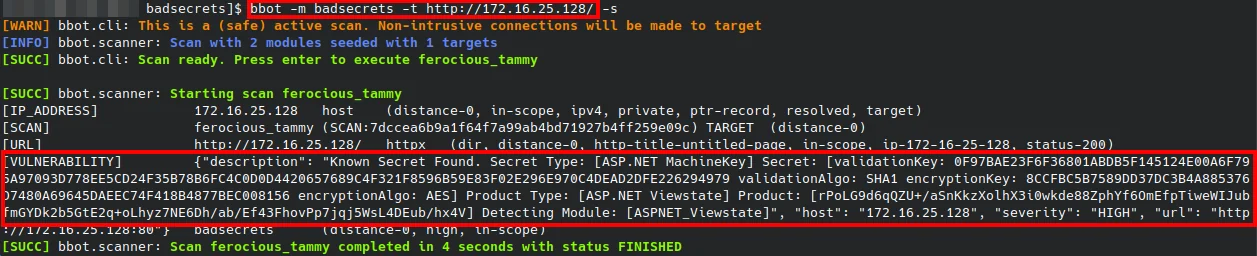 irsdl/crapsecrets
다양한 웹 프레임워크에서 알려진 시크릿을 탐지하는 라이브러리
 hilmiazizi/oorecon
공격 표면 탐색을 위한 터미널 UI: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP, 유출된 로그인 URL, JavaScript 시크릿 마이닝.
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
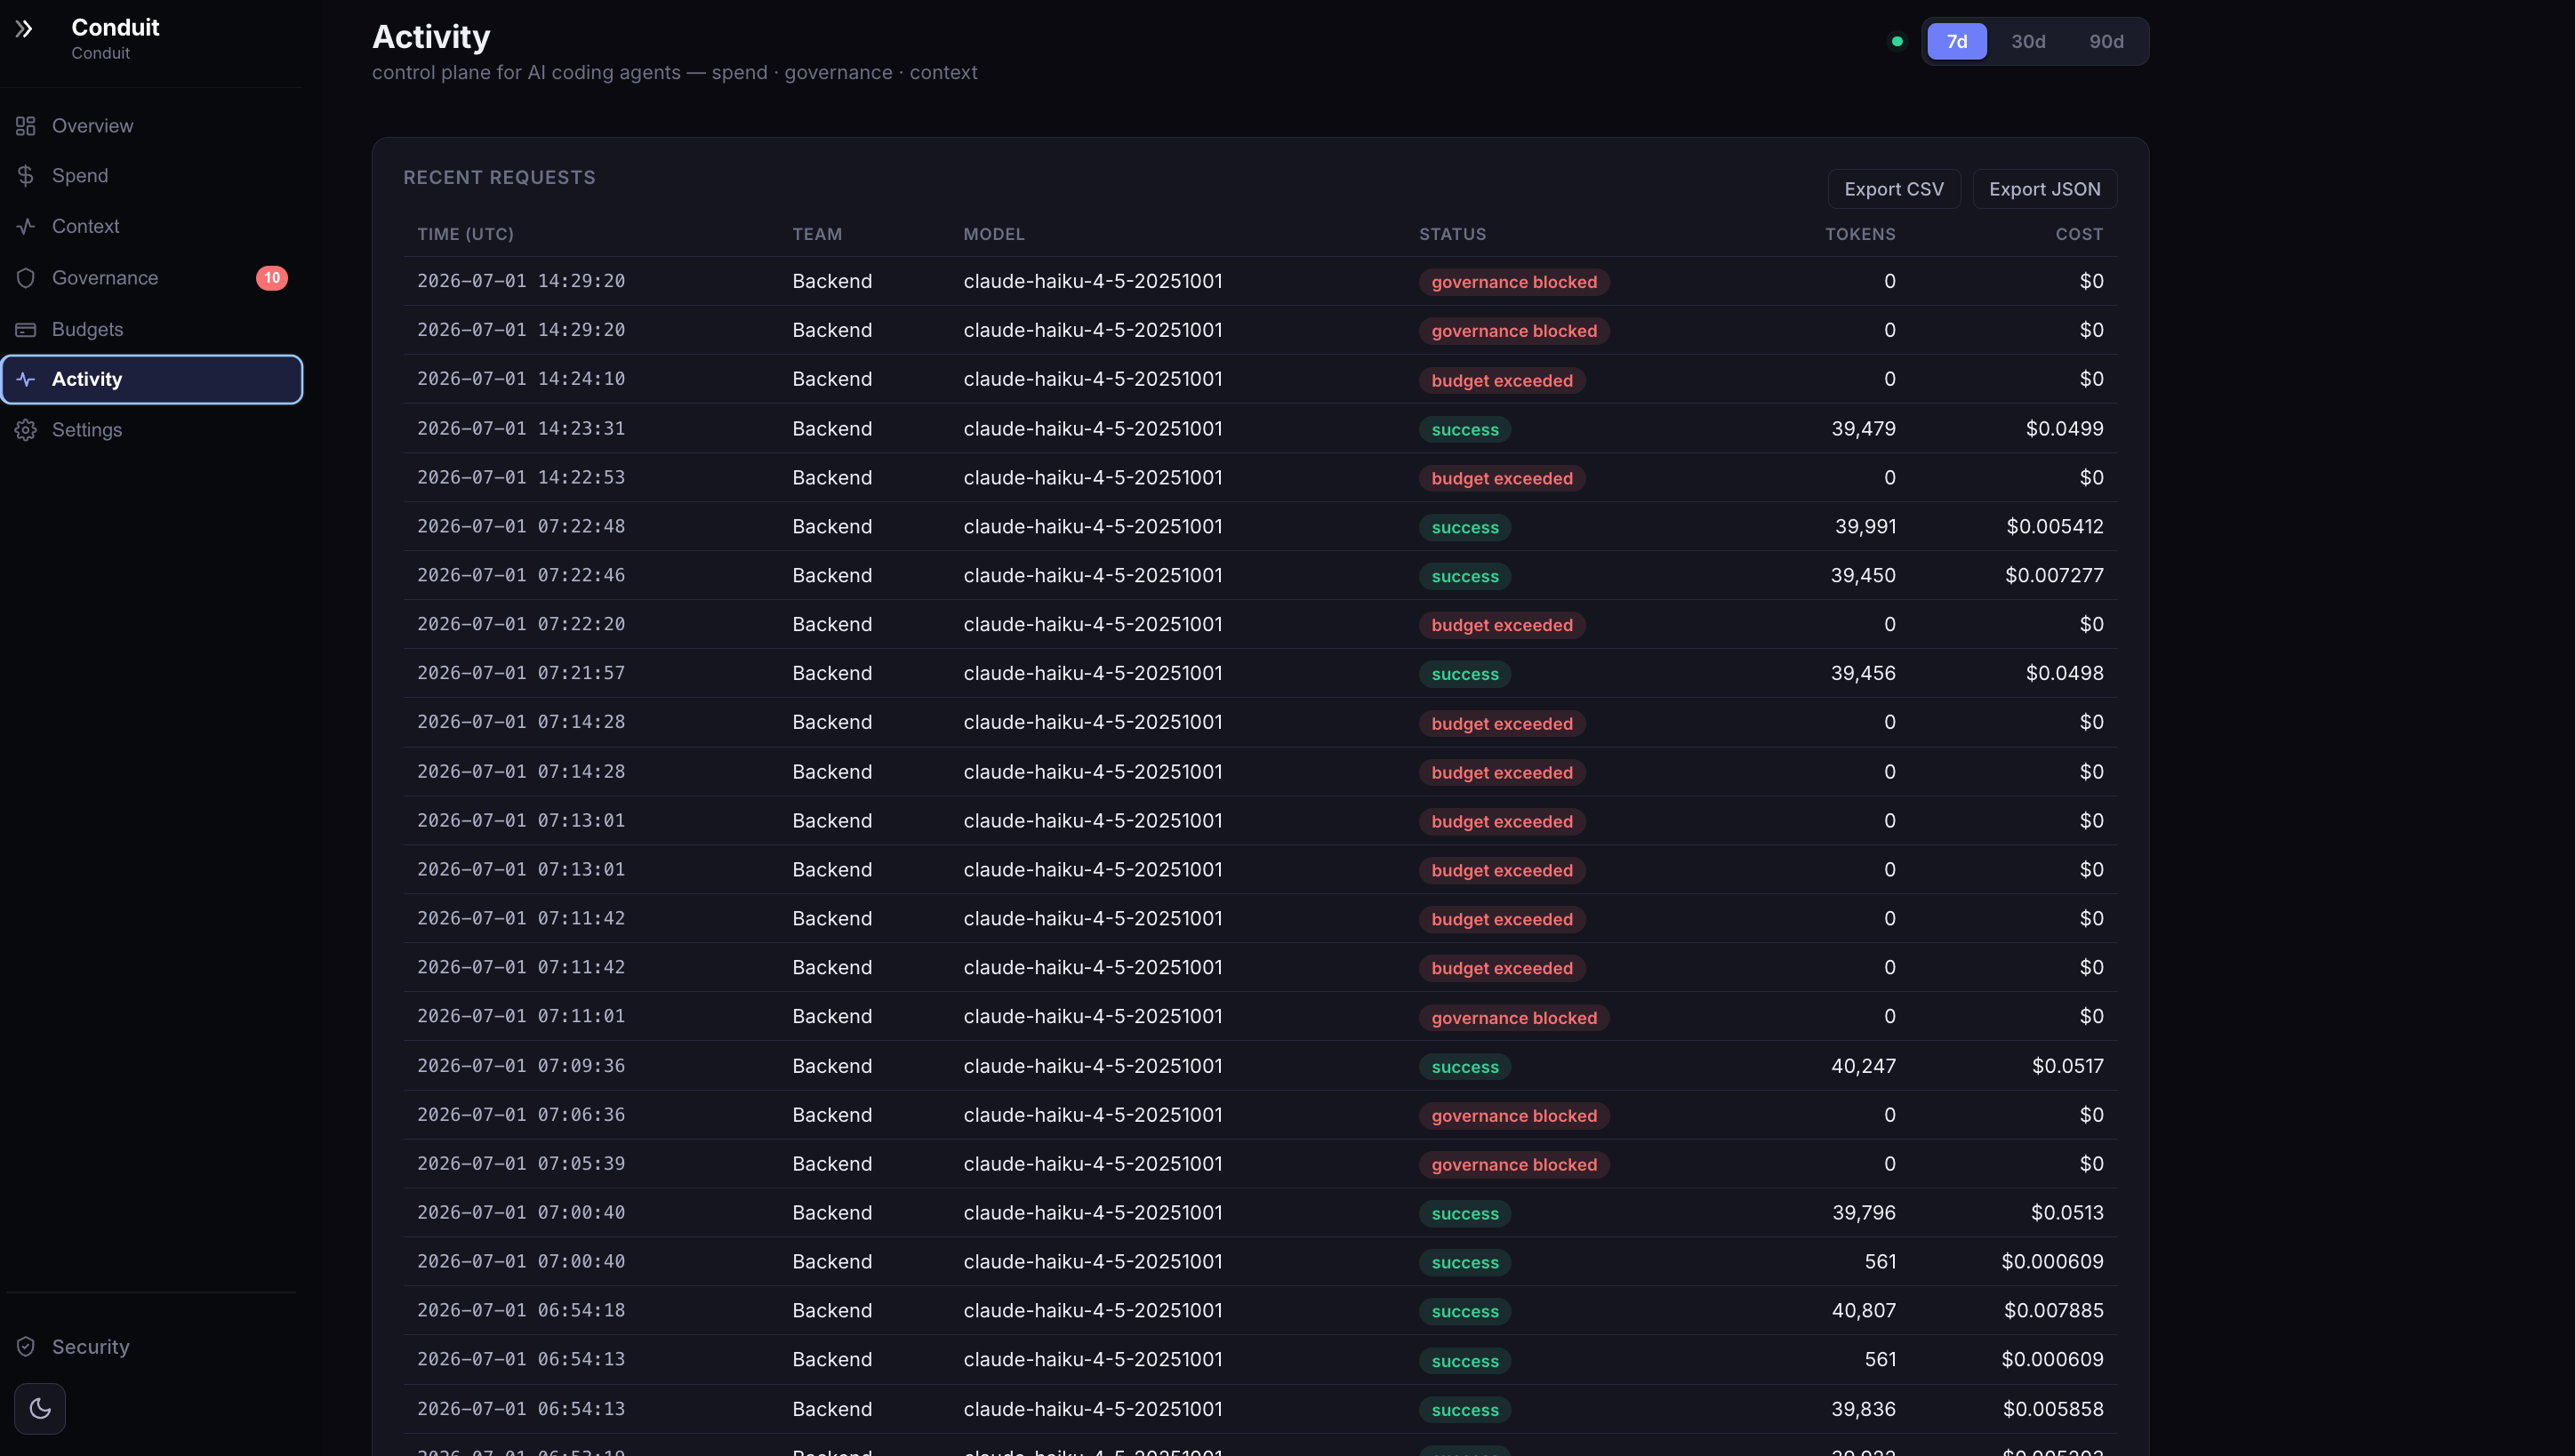 anee769/conduit
온프레미스 AI 코딩 에이전트용 API 게이트웨이로, 엔지니어별 비용 할당, 엄격한 예산, 이그레스 거버넌스(비밀/엔티티 스캐닝), 컨텍스트 회전 관찰 가능성, 감사 준비된 내보내기를 제공합니다. VPC 내에서 실행됩니다.
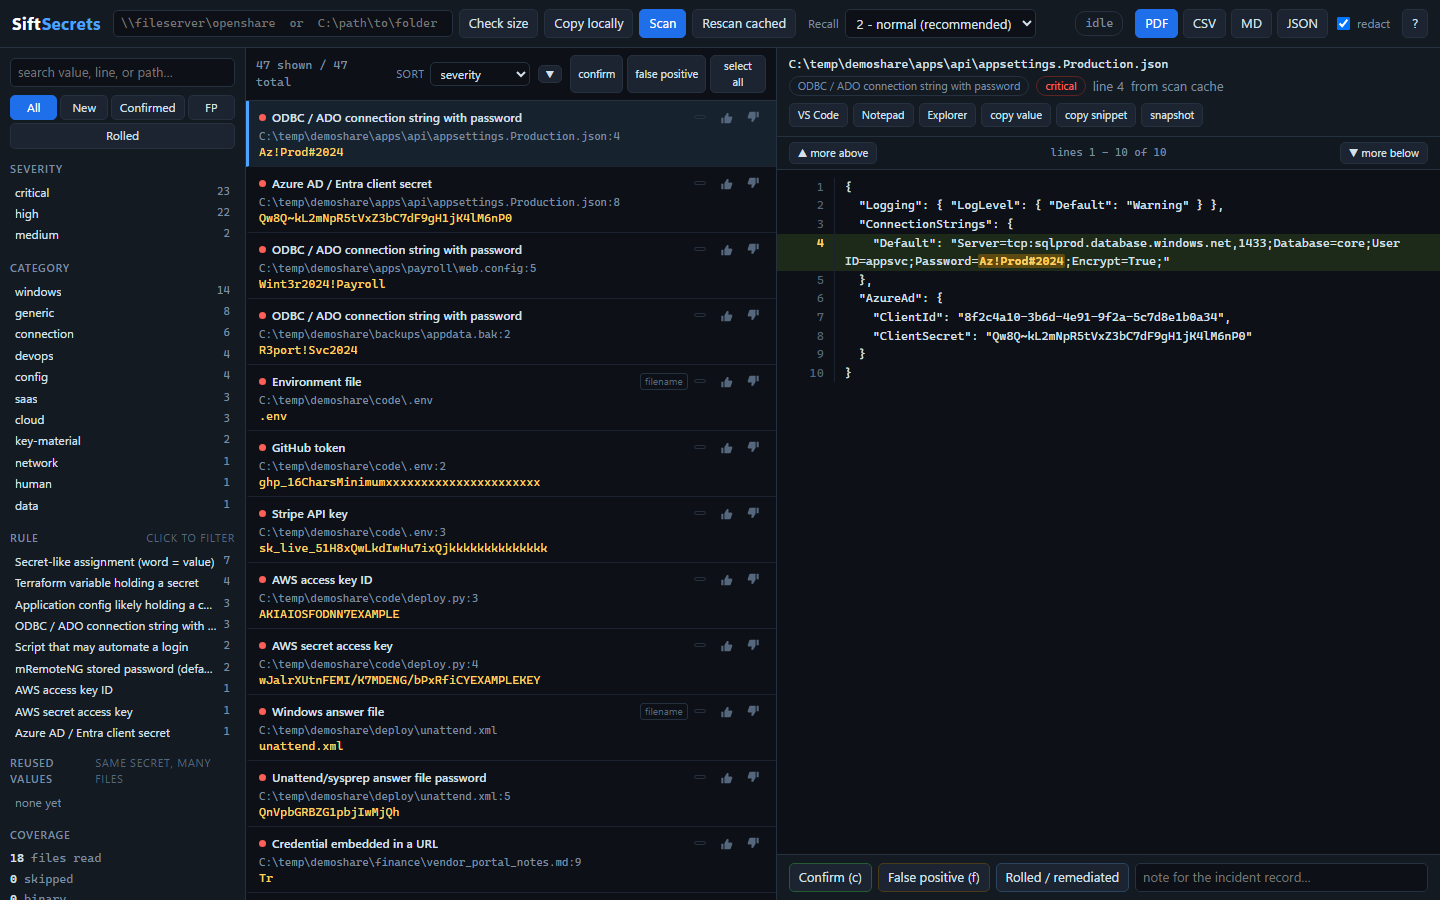 hotstartlabs/sift
파일 공유에 대한 자격 증명 및 민감 데이터 노출 트리아지
 owasp/secretsifter
OWASP 인큐베이터 프로젝트: 브라우저로 전달되는 콘텐츠(JavaScript, 구성 응답, 실시간 트래픽)에 노출된 자격 증명을 탐지합니다.
 elevenpaths/atomshields
리포지토리 및 소스 코드용 보안 테스트 프레임워크
 vikasudasi/exfil-scan
LLM 출력과 AI 생성 콘텐츠가 사용자 또는 다운스트림 시스템에 도달하기 전에 데이터 유출 신호(EchoLeak, CVE-2025-32711)를 스캔합니다.
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 mhaggis/package-inferno
커뮤니티를 위한 공용 패키지 스캐너
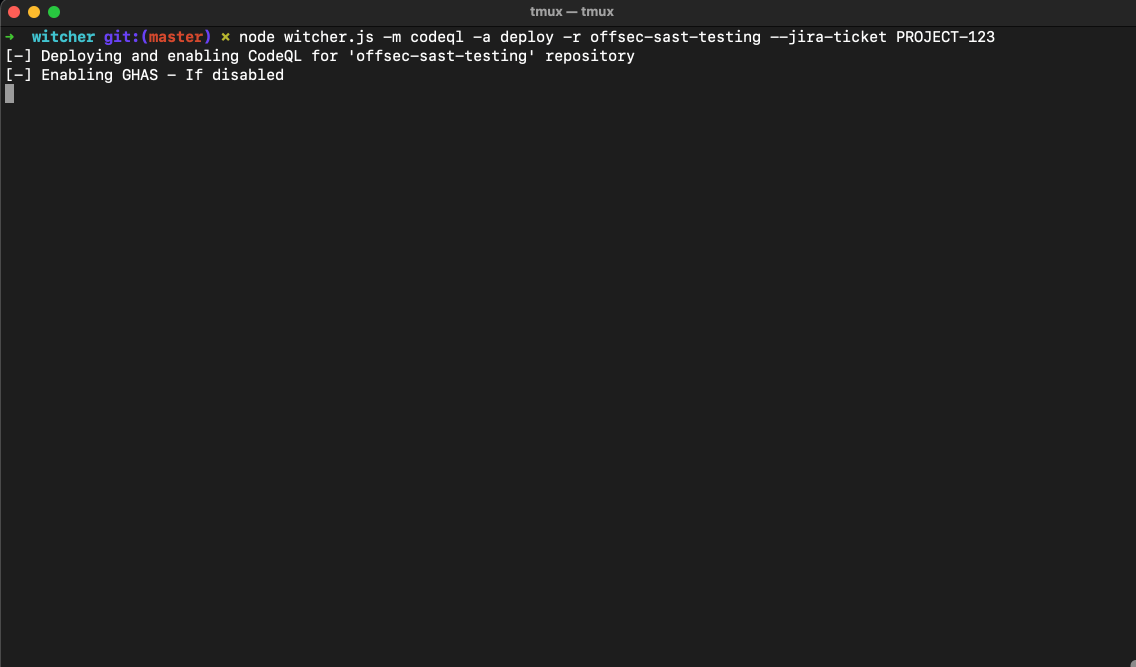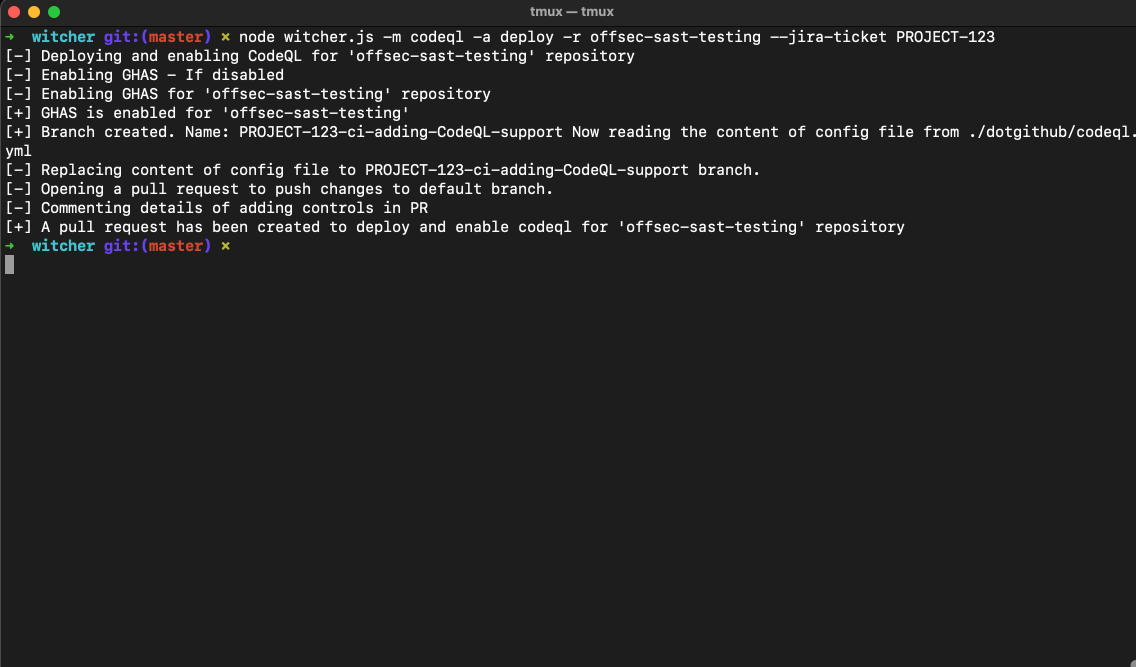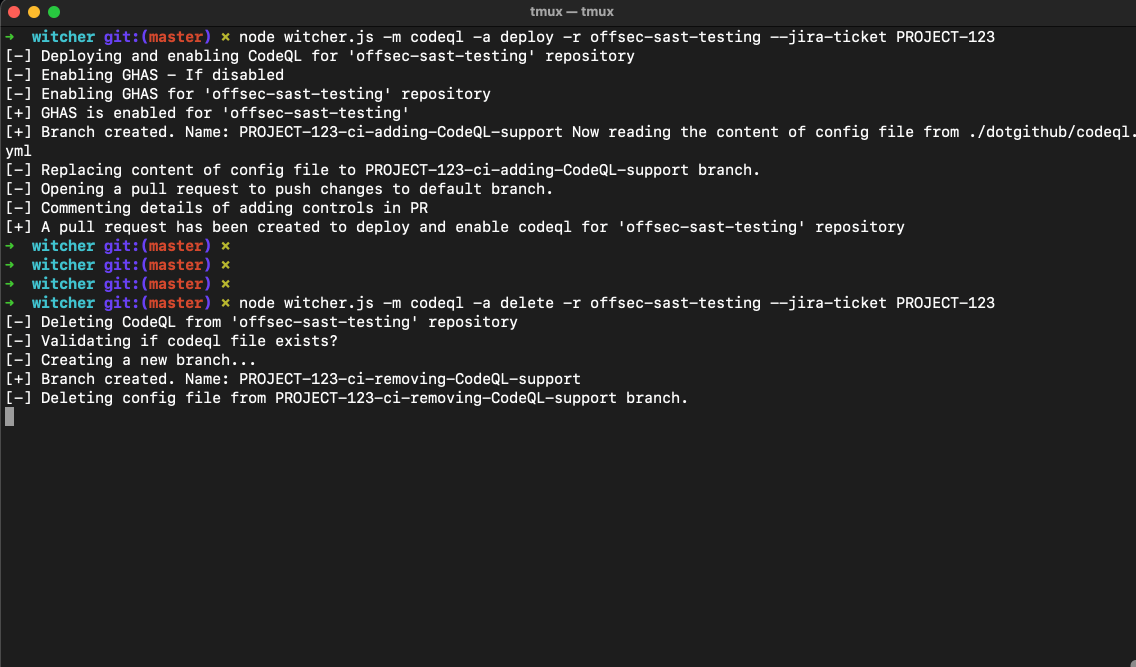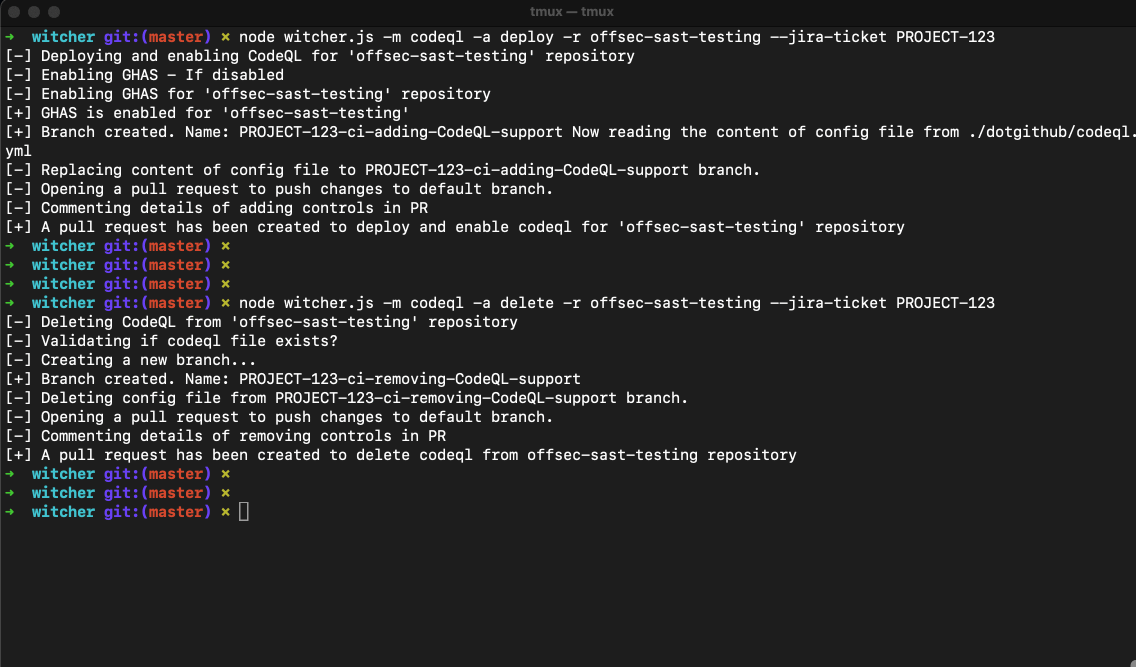 mf-labs/witcher
대규모로 GitHub 고급 보안(GHAS) 컨트롤 관리하기
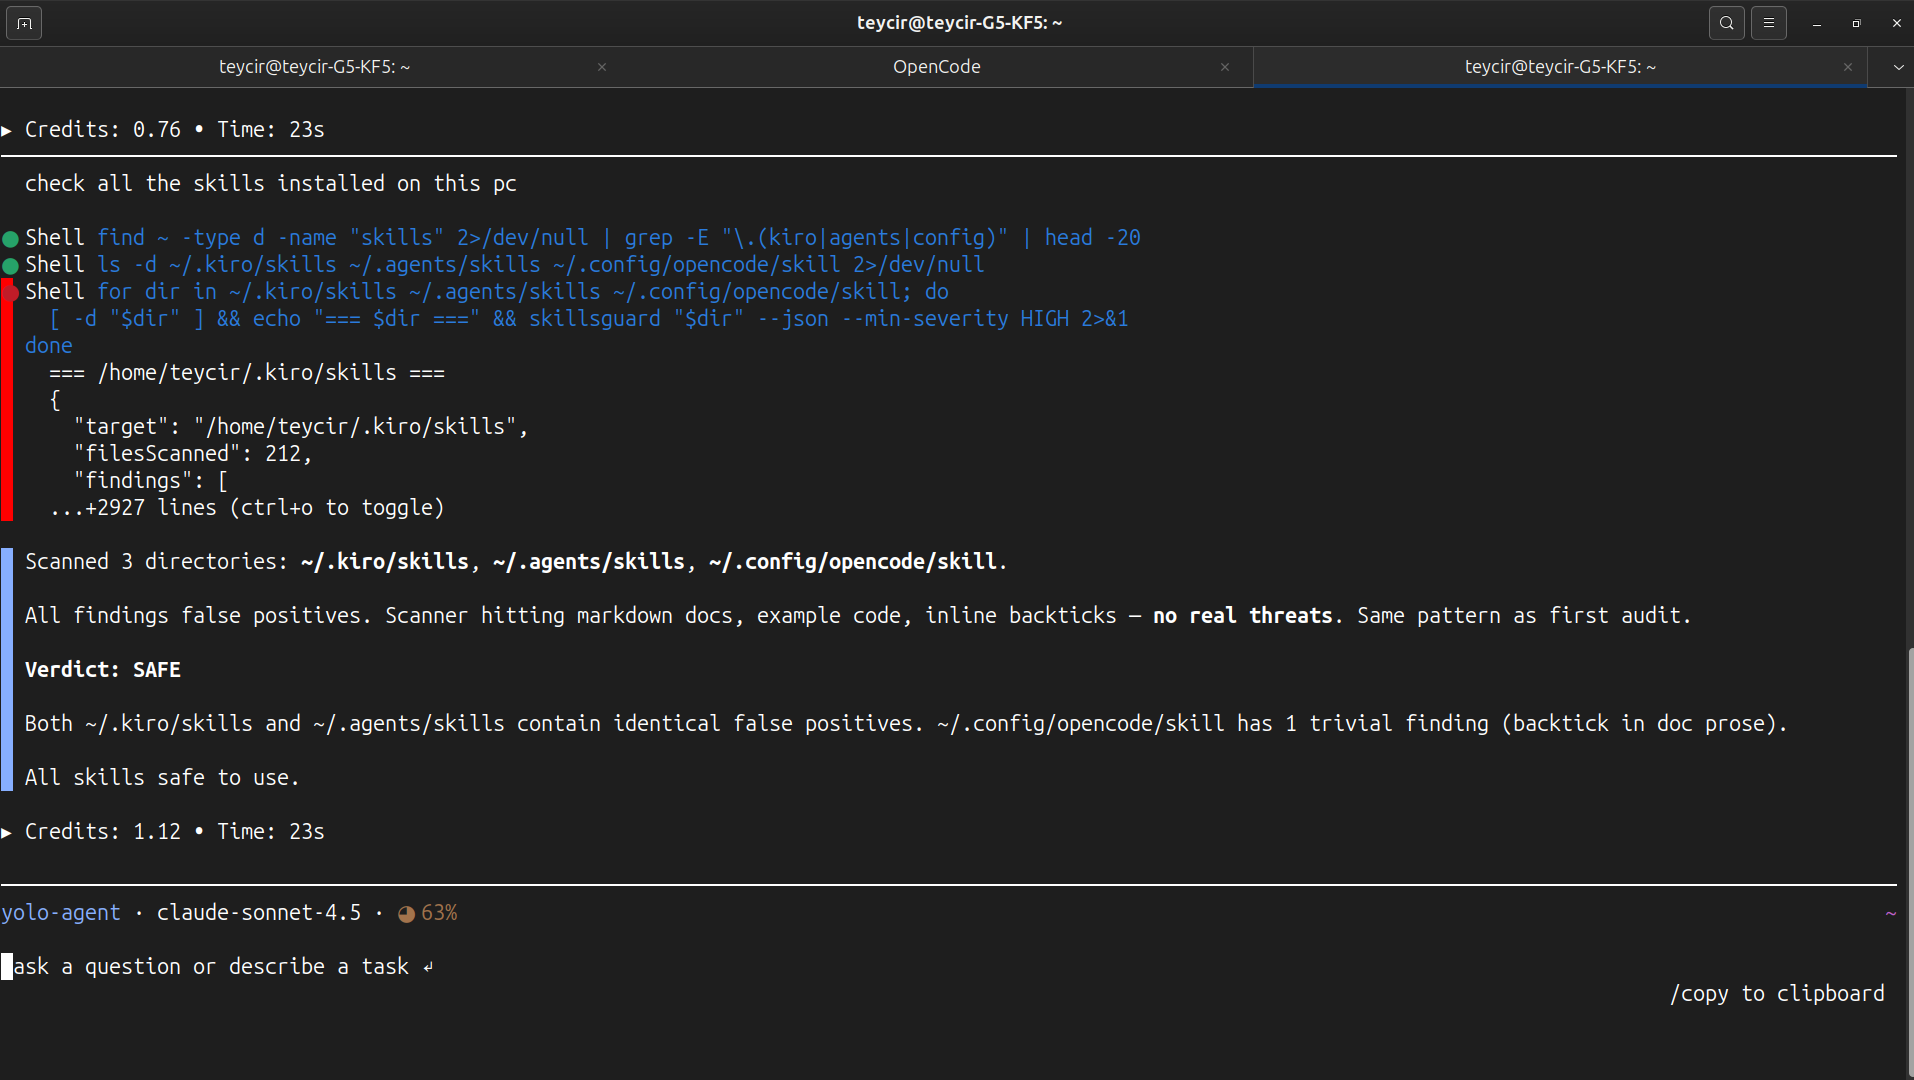 teycir/skillsguard
AI 에이전트 스킬 패키지용 정적 보안 스캐너. 실행 전에 악성 SKILL.md 파일과 번들 스크립트를 탐지합니다.
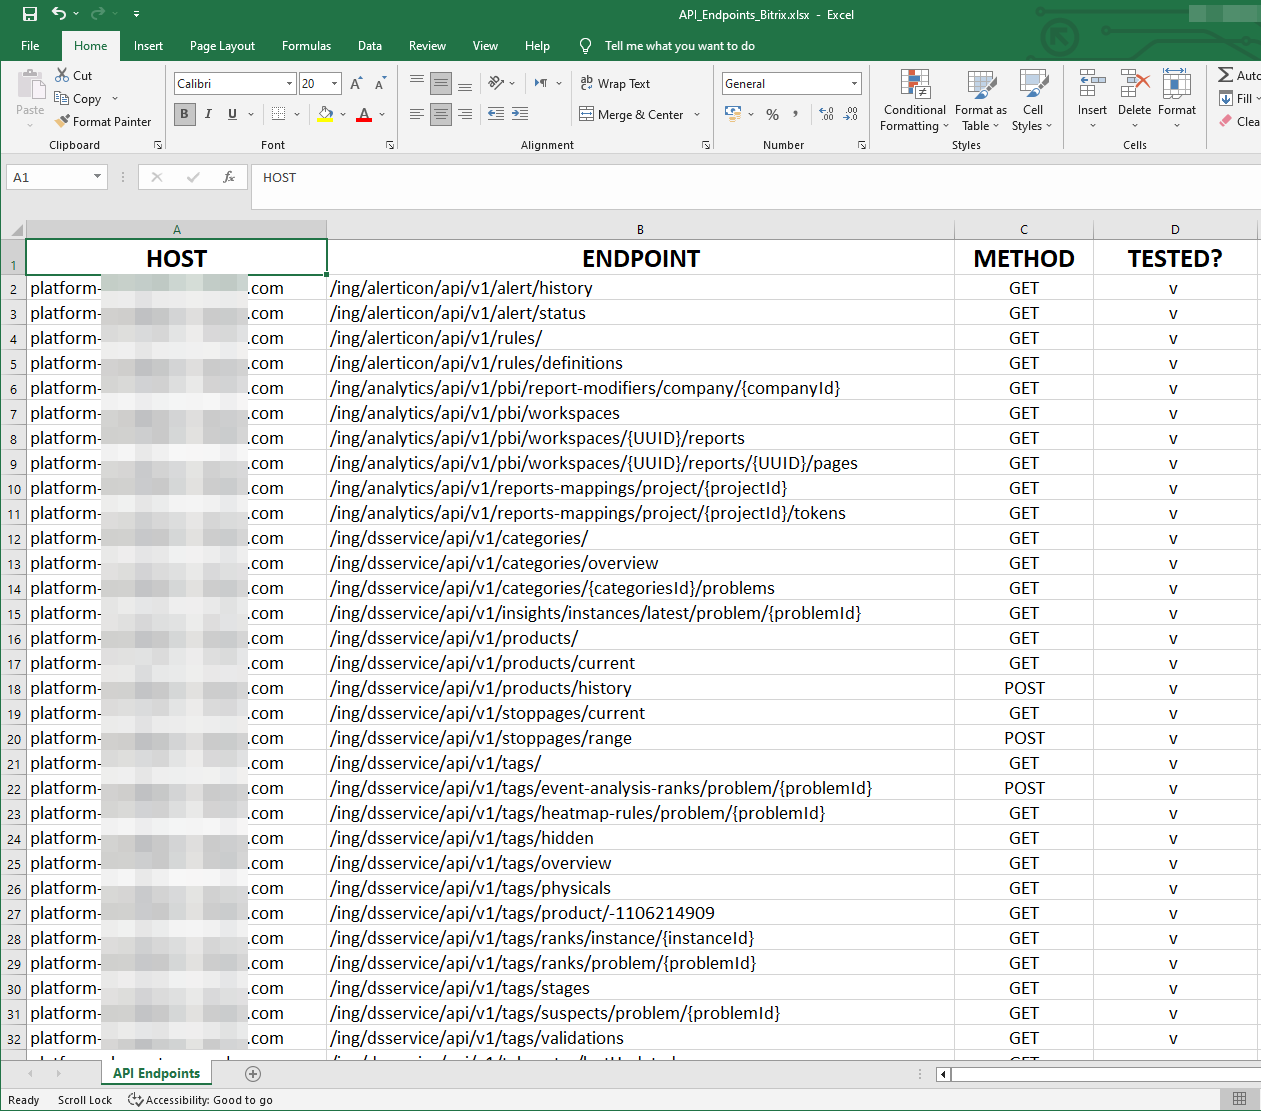 sajibuu/burp_collector
Burp Suite 출력 파일에서 정보를 수집하고 Excel 파일로 추출하는 멀티 프로세싱 도구입니다.
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC - Rails Active Storage/libvips 임의 파일 읽기로 RCE 유도; 승인된 보안 테스트용








