
 #1
 adamsjack711-ux/pkgxray
AI 에이전트, npm 패키지 및 MCP 서버를 위한 설치 전 보안. 제로 종속성 로컬 정적 분석; 일반 스캔은 패키지 코드를 실행하지 않습니다.
 otsmane-ahmed/ci-supplychain-guard
CI/CD 파이프라인에서 패턴 매칭과 AST 분석을 사용하여 악성 종속성을 탐지하는 정적 분석 도구로, 신호등 방식의 위험 점수 시스템과 선택적 Docker 샌드박스 검증을 제공합니다.
 ny1024/clawguard
LLM 기반 위험을 줄이기 위해 정적 분석, 구성 감사, 런타임 모니터링 및 공급망 검증을 제공하는 자율 에이전트를 위한 모듈식 보안 툴킷입니다.
 mohamed--abdel-maksoud/pisiguard
AI 채팅에서 PII와 민감한 데이터를 탐지하고, 전송 전에 플레이스홀더로 마스킹하며, 답변에서 원본을 복원하는 브라우저 확장 프로그램—모두 로컬에서 처리됩니다.
 coinbase/salus
모든 기여자분들께서는 9월 21일 유지보수 이후로 이 저장소의 *새로운 복사본*을 클론해 주시기를 부탁드립니다.
 xtuc/airgap
현대 AI 시대의 보안: 악성 AI 에이전트 및 악의적인 npm 패키지로부터 방어
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 stuxctf/slythestx
SAST 분석 자동화, 기반 기술(React Native, Flutter, Xamarin, 네이티브) 식별, 루팅 또는 탈옥된 기기에서의 심층 테스트 지원에 중점을 둔 모바일 앱 보안 감사 도구
 zappaboy/vuln-scanner
보고서 생성 기능을 갖춘 취약점 평가 스캐너
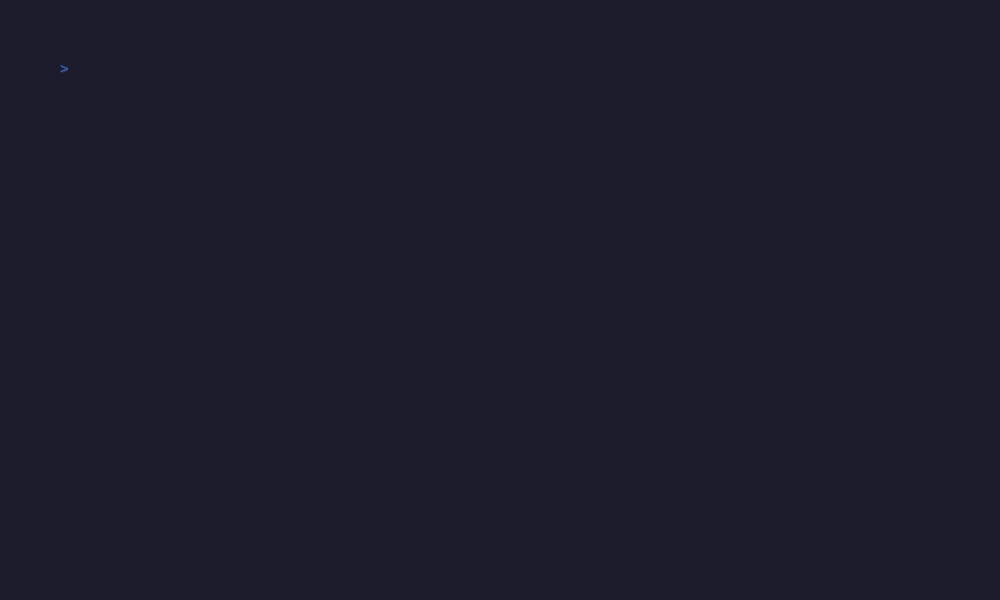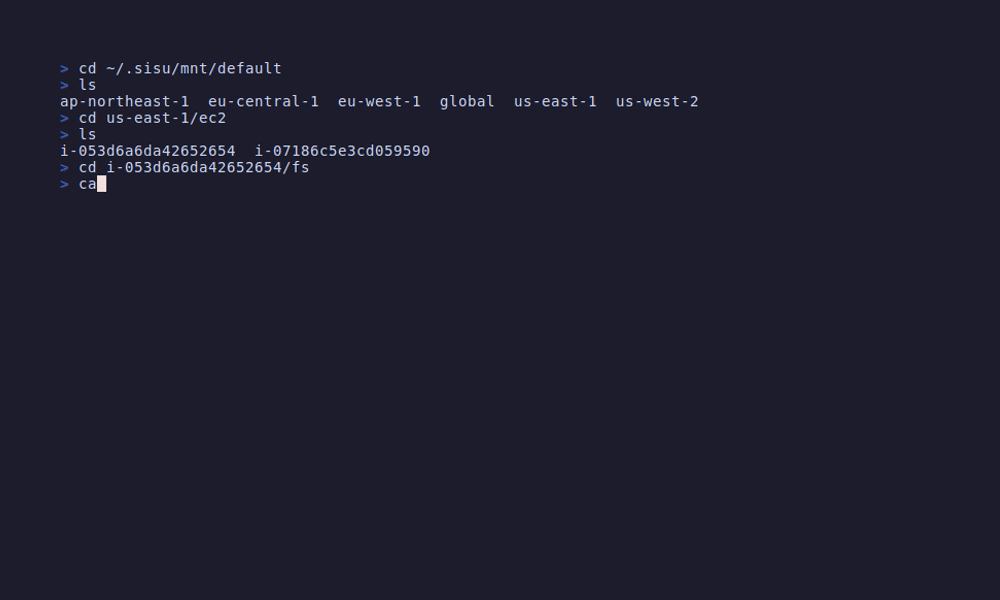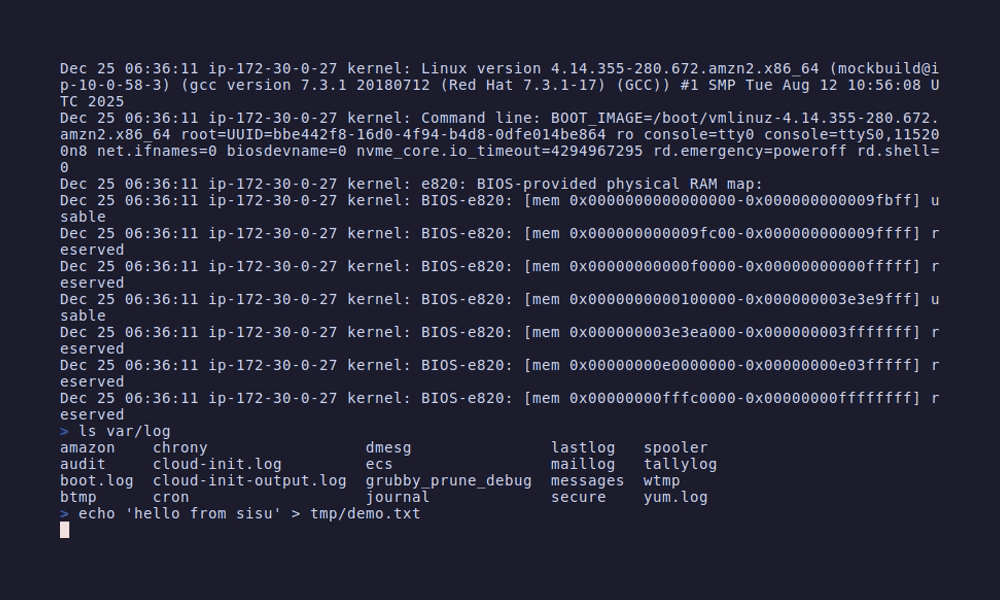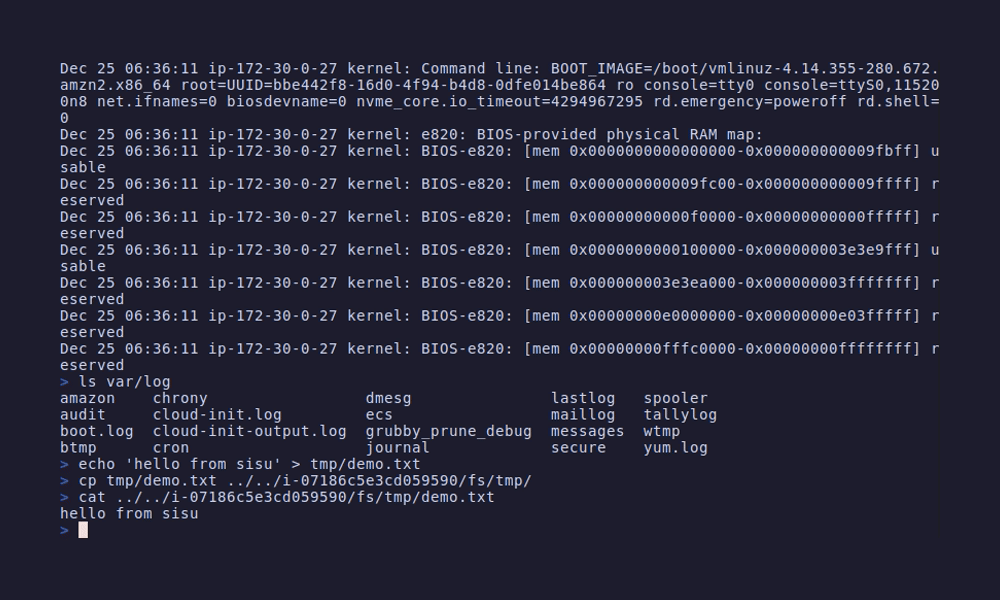 semonte/sisu
AWS 리소스를 로컬 파일시스템으로 마운트하여 grep, diff, cat과 같은 표준 Unix 도구를 사용해 인프라 탐색, 보안 감사, 구성 분석을 수행할 수 있게 해줍니다.
 gautamvarmadatla/mcpsafetywarden
MCP 서버를 감싸는 프록시 서버로, 행동 프로파일링, 보안 스캐닝, 위험 게이팅, 안전한 실행을 제공합니다. 프롬프트 인젝션, 악성 툴 메타데이터, 인수 인젝션, 소스 코드 위험, 자격 증명 노출을 탐지합니다.
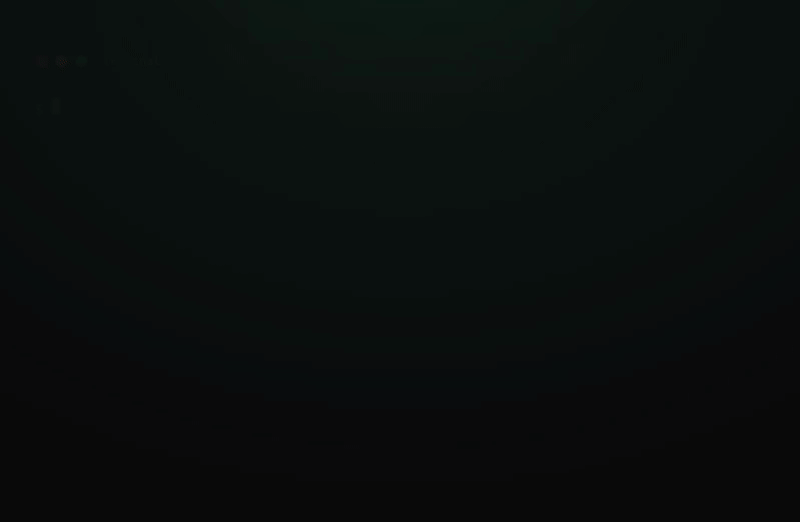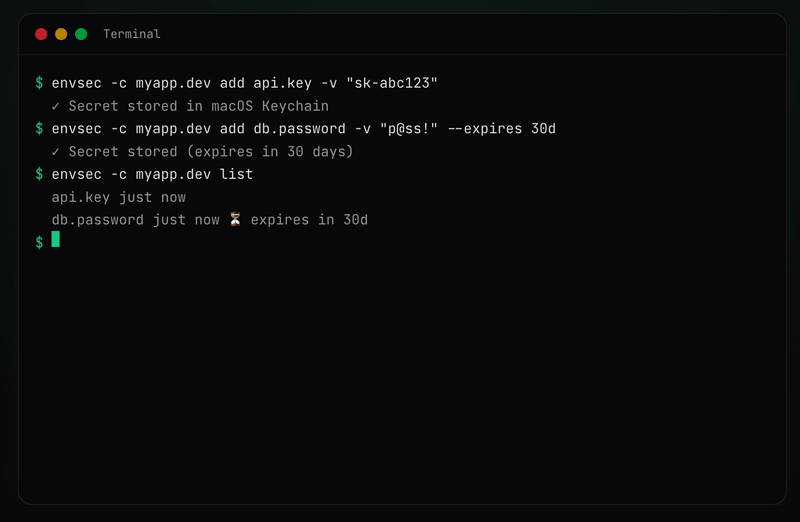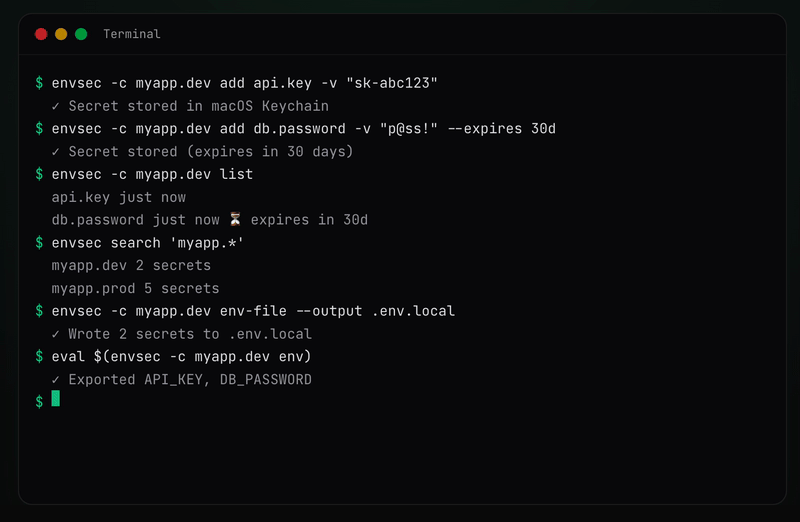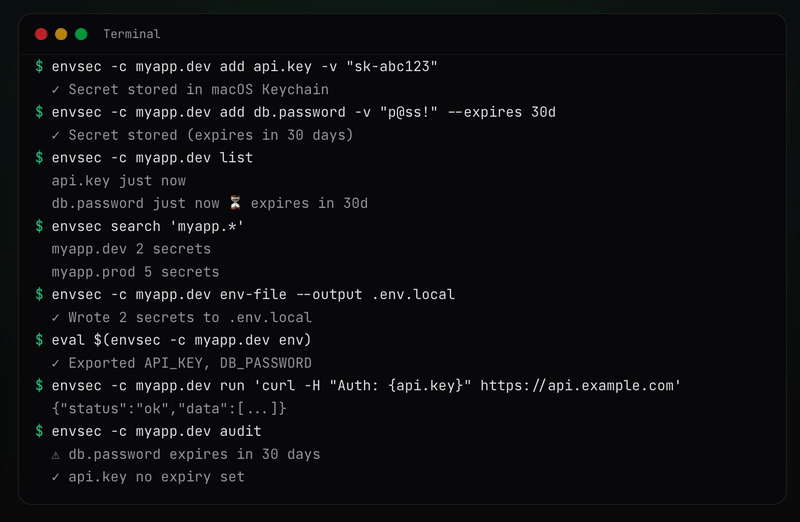 davidnussio/envsec
네이티브 OS 자격 증명 저장소(macOS 키체인, Linux Secret Service, Windows Credential Manager)를 사용하여 환경 비밀을 관리하는 안전한 CLI 도구
 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
이것은 포크된 저장소의 미러입니다. GitLab 지원, 커밋 콘텐츠 검색, 메모리 내 저장소 복제 등을 포함하여 gitrob에 몇 가지 기능을 추가합니다.
 koblers/np-audit
npm 패키지에 대한 정적 보안 분석. 설치 전에 난독화된 코드, 악성 패턴, 알려진 취약점을 탐지합니다.
 rocketchat/layne
저장소에서 보안 문제를 찾는 데 도움을 주는 doggo입니다.
 ntanwir10/guardscan
100% 무료 & 오픈소스 • 프라이버시 우선 보안 스캐닝 및 AI 코드 리뷰 CLI









