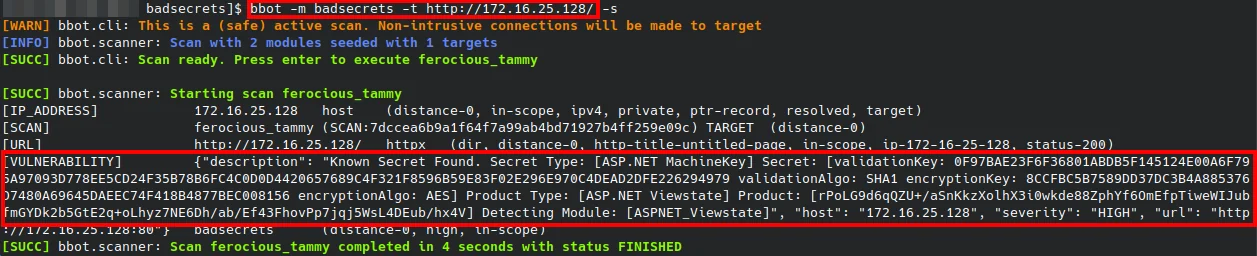
#1
 sivaadityacoder/cve-2026-22038
CVE-2026-22038에 대한 상세 분석: AutoGPT Stagehand 블록에서 API 키를 평문으로 기록하는 고심각도 취약점으로, 근본 원인, 영향 및 해결 방법을 포함합니다.
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
로컬 PoC 스캐너로, 정규식 패턴 매칭을 사용하여 로그 파일에서 노출된 자격 증명을 식별함으로써 llama-stack 초기화 로그에서 일반 텍스트 데이터베이스 비밀번호를 탐지합니다.
 kriskimmerle/wheelaudit
Python Wheel 파일 보안 스캐너 — 설치 전에 .whl 파일에서 보안 문제를 스캔합니다. 경로 탐색(CVE-2026-24049), RECORD 변조, 명령어 섀도잉, 비밀 정보, zip 폭탄을 탐지합니다. 의존성 없음.
 stuxctf/slythestx
SAST 분석 자동화, 기반 기술(React Native, Flutter, Xamarin, 네이티브) 식별, 루팅 또는 탈옥된 기기에서의 심층 테스트 지원에 중점을 둔 모바일 앱 보안 감사 도구
 awarexone/agentic-bug-hunter
구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷
 tellerops/teller
개발자를 위한 클라우드 네이티브 시크릿 관리 - 시크릿을 위해 커맨드 라인을 떠나지 마세요.
 tomnomnom/gf
grep 주변의 래퍼로, 원하는 것을 grep 하는 데 도움을 줍니다.
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
 davidcarliez/cover
클라우드 코딩 에이전트에 개인 데이터, 내부 인프라, 시크릿을 노출하지 않으면서 워크플로를 유지하세요.
 promptfoo/modelaudit
AI/ML 모델 파일용 보안 스캐너입니다. 배포 전에 악성 코드, 백도어 및 취약점을 탐지합니다.
 ransomleak/training-application-security
OWASP Top 10 웹 및 API 취약점, Git/시크릿 노출, 그리고 10개 이상의 언어로 된 수정 예제를 다루는 실습형 SCORM 연습문제가 포함된 대화형 보안 코딩 교육.

 wattocyber/agentic-dm-gateway
LLM 에이전트를 위한 보안 컨트롤 플레인: 허용 목록(allowlist), 소유자 킬 스위치, PIN 세션, 속도 제한, 프롬프트 인젝션 탐지, 그리고 비밀 유출과 이미지 비콘 외부 유출을 차단하는 출력 스크러빙.
 zaydmulani09/sentrymcp
MCP(Model Context Protocol) 서버를 위한 정적 + 런타임 보안 스캐너
 wattocyber/masq
AI 에이전트 인프라를 위한 실시간 정찰 및 보안 상태 감사: MCP 구성, 세션 로그, API를 스캔하여 비밀 정보, 오염된 카탈로그, CoT 유출을 탐지합니다.
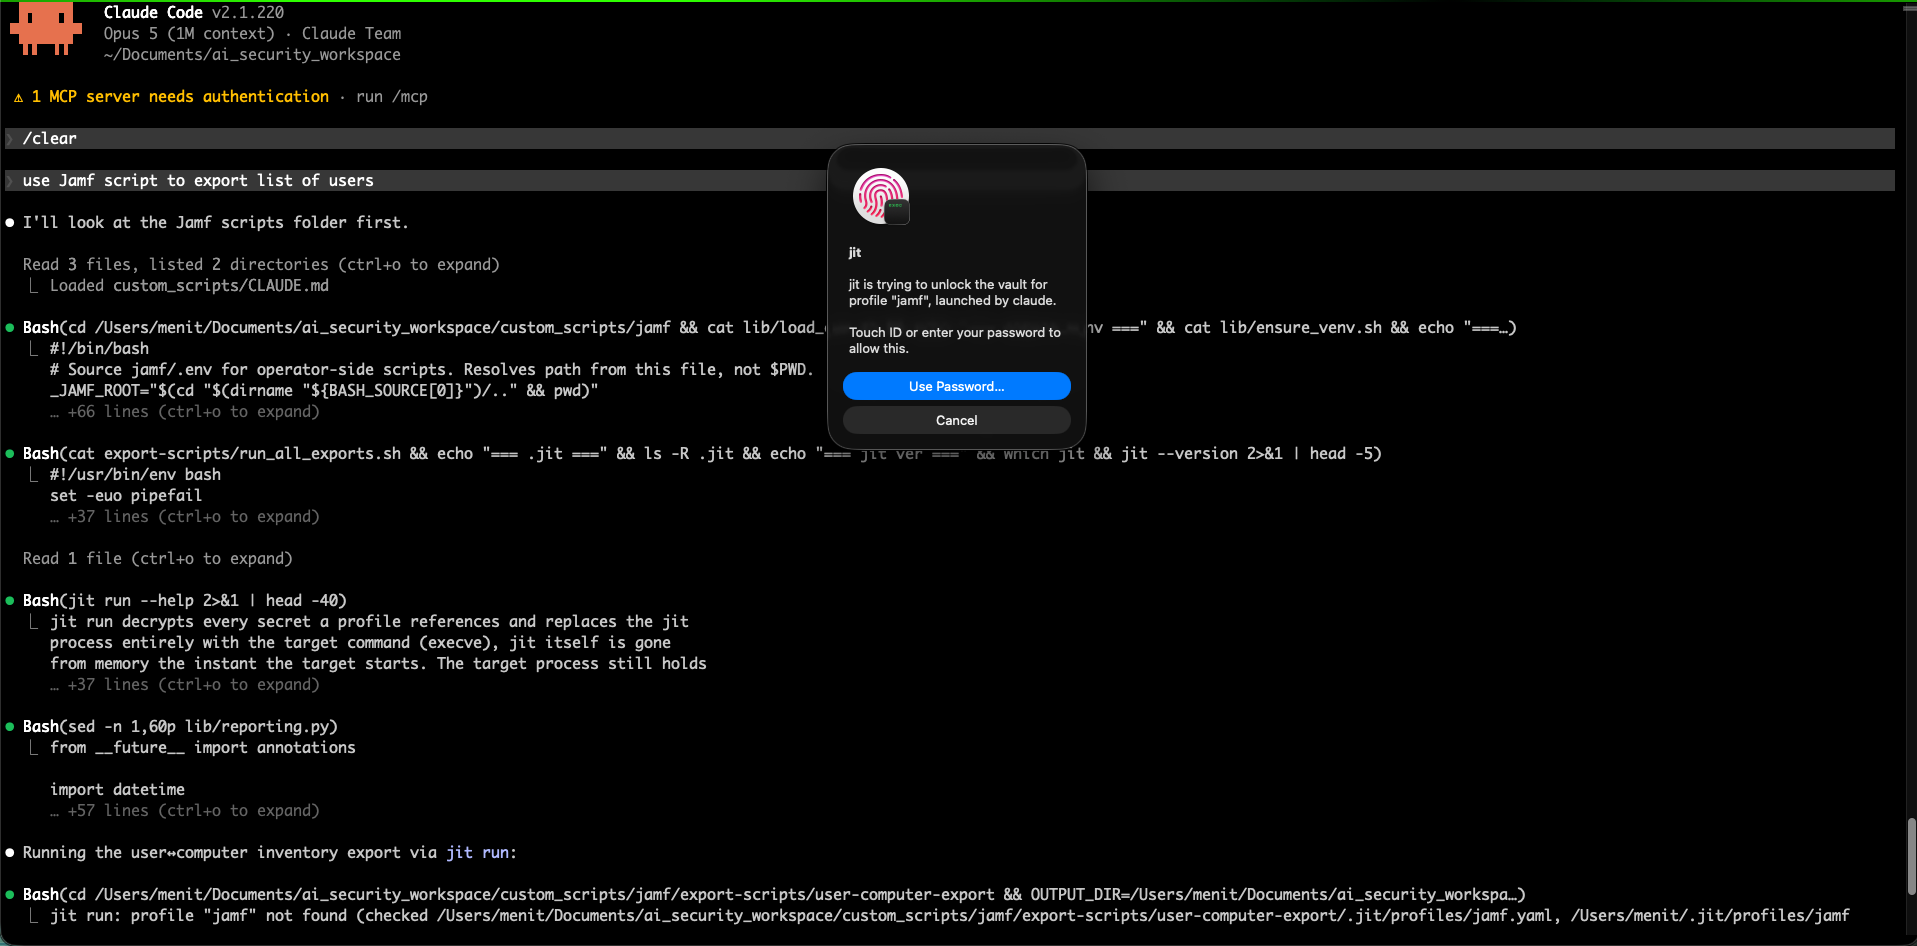 jitpass/jit
Mac에서 평문으로 저장된 비밀값을 찾아 Touch ID 뒤로 옮기고, 이를 읽는 도구들이 깨지지 않도록 필요한 순간에만 주입합니다. 무료이며 로컬 우선(local-first)입니다.
 cybertix-pvt-ltd/one-liner-collections
이 저장소에는 설명 및 설치 요구사항이 포함된 One Liner 목록이 포함되어 있습니다.
 gmh5225/actions-secrets
이 GitHub Action을 추가하면 저장소의 소스 코드에서 중요한 데이터를 스캔할 수 있습니다. 비밀번호, 서버 호스트 문자열, API 키, .env 및 설정 파일 등을 찾아냅니다.