#1

 malvuln/sigint-hombre
실시간 위협 피드에서 동적으로 생성된 Suricata 규칙
 d4vinci/humax-cli
향상된 기능을 갖춘 비공식 Humax IR4000HD 터미널 클라이언트.
 kernelzeroday/cve-2026-29000
Forge JWE로 래핑된 서명 없는 JWT를 생성하여 pac4j-jwt 서명 검증(CVE-2026-29000)을 우회하고 임의의 사용자로 인증합니다. Python CLI, 라이브러리, Java PoC, kiterunner 경로 스캐닝을 포함합니다.
 pa55w0rd/cve-2019-0708
CVE-2019-0708 일괄 탐지
 lufeirider/ingressnightmare-poc
IngressNightmare 취약점(CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, CVE-2025-1974)을 대상으로 하는 Kubernetes 인그레스 컨트롤러용 원클릭 개념 증명 익스플로잇 스크립트입니다.
 luftwaffe66/gobfuscator
AES-256 문자열 암호화와 런타임 복호화, 식별자 이름 변경, 주석 제거를 통해 Go 소스 코드를 난독화하여 런타임 동작은 유지하면서 리버스 엔지니어링을 방해합니다.
 vertexcover-io/strot
웹 API용 API 스크레이퍼 에이전트
 onyks-os/networksandboxengine
nftables 규칙을 테스트하기 위한 결정론적 네트워크 샌드박스입니다. 임시 Linux 네트워크 네임스페이스(netns)와 Scapy를 사용하여 방화벽 로직을 안전하게 검증합니다.
 nu11secur1ty/kousei
SQL 인젝션 PoC 요청을 생성하고, sqlmap 공격을 자동화하며, 파라미터 탐지 및 정리 기능을 갖춘 모듈식 익스플로잇 스크립트를 관리하는 Python/Go 프레임워크입니다.
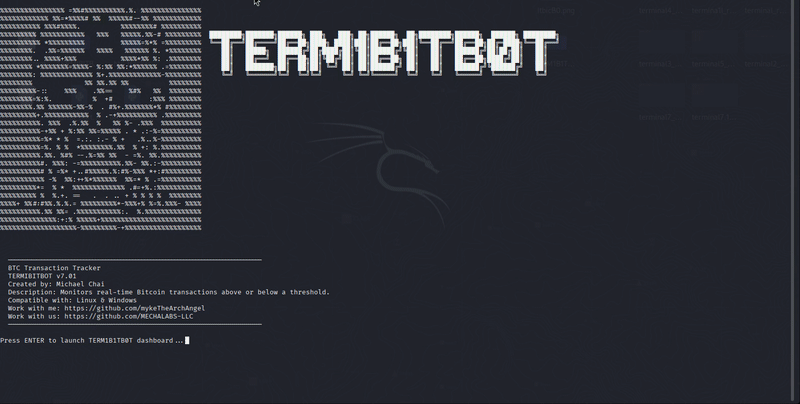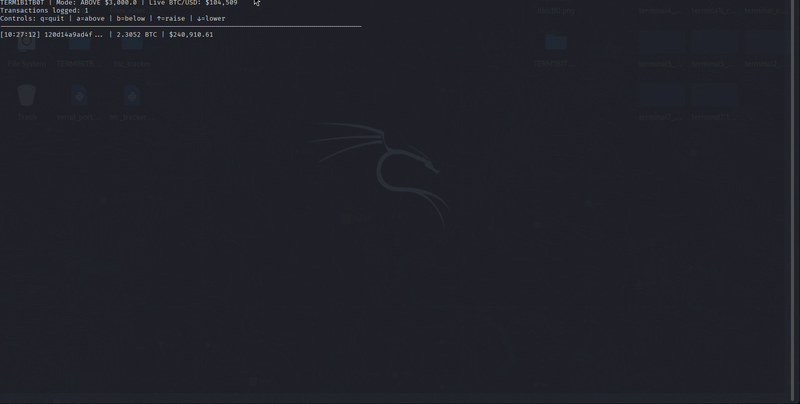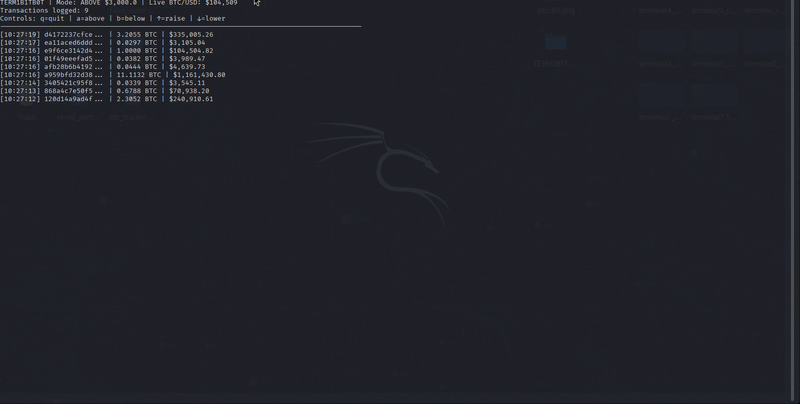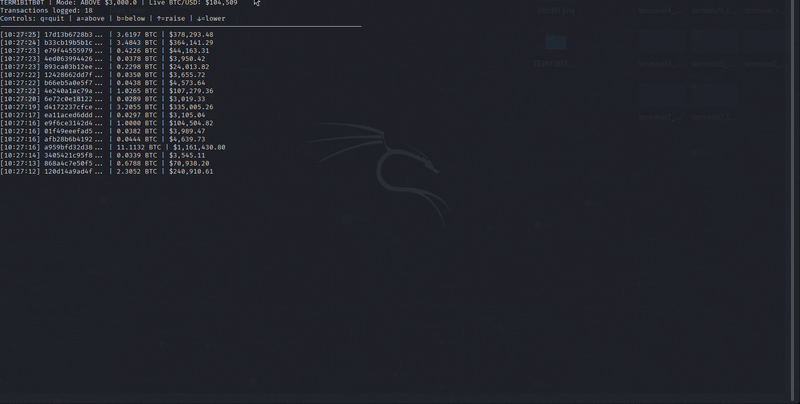 mykethearchangel/term1b1tb0t
지정된 임계값 이상 또는 이하의 실시간 비트코인 거래를 모니터링하는 터미널 기반 도구.
 joranslingerland/cve-2021-36934
CVE-2021-36934에 대한 수정
 dinosn/liferay-ga4-rce-research
Liferay CE 7.0.3 GA4 보안 연구: 사전 인증 RCE as root(CVE-2020-7961 계열)를 엔드투엔드로 재현했으며, 추가로 16건의 발견 사항 포함 — 그중 8건 이상은 알려진 CVE가 없음. 에이전트 기반 루프 헌팅: Docker에서 25개…
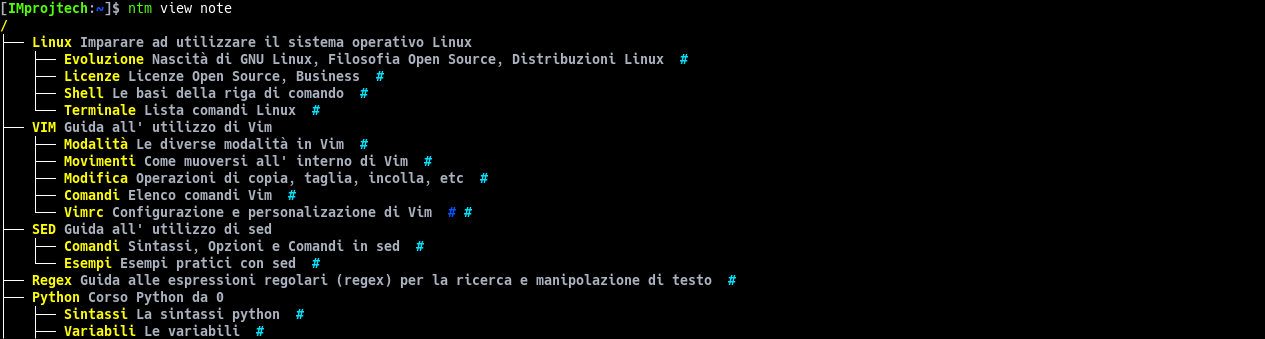 improjtech/notamy
계층적 태깅 및 파일 링크를 지원하는 터미널 기반 노트 관리자
 sbaresearch/stop-zenbleed-win
Windows에서 Zenbleed(CVE-2023-20593) MSR 해결 방법을 적용하는 PowerShell 스크립트
 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.