
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 abstractengine/pentest-muse-cli
침투 테스터를 위한 AI 기반 어시스턴트로, 페이로드 생성, 코드 분석, 정찰 수행, 명령줄 작업 실행을 통해 복잡한 보안 작업을 자동화합니다.
 codesiddhant/jasmin-ransomware
Jasmin Ransomware는 실제 랜섬웨어 공격을 시뮬레이션하는 데 사용되는 고급 레드 팀 도구(WannaCry 클론)입니다. Jasmin은 보안 연구원들이 외부 공격의 위험을 극복하는 데 도움을 줍니다.
 claroty/arya
YARA 규칙에서 의사 악성 파일을 생성하여 AV/EDR 탐지를 트리거함으로써, 실제 악성 샘플 없이 악성코드 연구, 규칙 QA 및 네트워크 센서 부하 테스트를 가능하게 합니다.
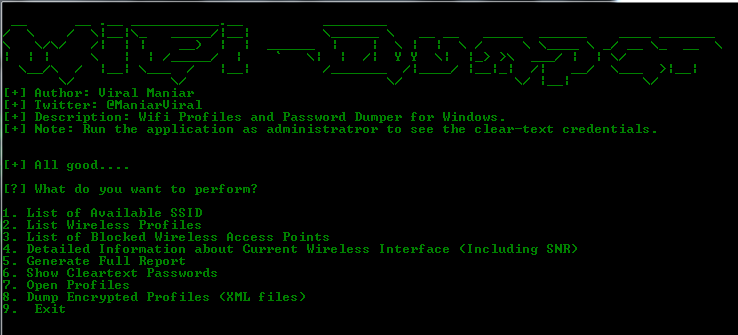 viralmaniar/wifi-dumper
이것은 Windows 머신에서 연결된 액세스 포인트의 와이파이 프로필과 평문 비밀번호를 덤프하는 오픈 소스 도구입니다. 이 도구는 와이파이 침투 테스트에 도움이 됩니다. 또한 레드 팀 또는 내부 인프라 엔게이지먼트를 수행할 때 유용합니다.
 gpoulios/ropinjector
ROP 인코딩된 셸코드들을 PE 파일에 패칭하기
 helixo32/nimblackout
Kill AV/EDR leveraging BYOVD attack
 forrest-orr/artifacts-kit
실제 멀웨어가 감염된 Windows OS에 남기는 흔적을 쉽게 모방하도록 설계된 의사 악성 사용자 모드 메모리 아티팩트 생성 키트입니다.
 lloydlabs/wsb-detect
wsb-detect를 사용하면 Windows Sandbox ("WSB")에서 실행 중인지 감지할 수 있습니다.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.

 blacksnufkin/novaldr
Threadless Module Stomping in Rust with some features (Nova 파티 학살에서 살해된 이들을 기리며)
 octoberfest7/zip_smuggling
나중에 추출할 추가 데이터를 몰래 숨기는 zip 파일을 생성하는 Python3 유틸리티
 nodauf/girsh
Linux 또는 Windows 피해자를 위해 완전히 대화형인 역방향 셸을 자동으로 생성합니다.
 ustayready/sharphose
Windows 환경용 C# 비동기식 비밀번호 분사 도구
 hackerhouse-opensource/setuphijack
SetupHijack은 Windows 응용 프로그램 설치 프로그램 및 업데이트 프로세스의 경쟁 조건과 안전하지 않은 파일 처리를 악용하는 보안 연구 도구입니다.
 wh0amitz/bypasscredguard
Wdigest 메모리 패치를 통한 Credential Guard 우회
 mordavid/donpwner
DonPAPI 데이터베이스를 활용하는 고급 도메인 컨트롤러 공격 및 자격 증명 분석 도구
 frenchcisco/ratel
RAT-el은 윈도우 머신을 제어할 수 있는 오픈 소스 침투 테스트 도구입니다. 클라이언트-서버 모델로 작동하며, 서버가 명령을 보내고 클라이언트가 명령을 실행한 후 결과를 서버로 다시 보냅니다. 클라이언트는 안티바이러스 소프트웨어에 완전히 탐지되지 않습니다.








