Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
NovaLdr — Threadless Module Stomping in Rust with some features (Nova 파티 학살에서 살해된 이들을 기리며) | Kitploit
도구/GitHubGitHub/blacksnufkin/novaldr
Privilege EscalationMemory ForensicsCode AnalysisExploitationShellcodePost-ExploitationMalware AnalysisLearning & EducationRed TeamingPayload Development
GitHubblacksnufkin/novaldr
26742862년 전Kitploit 검토 완료
공유

NovaLdr

Threadless Module Stomping in Rust with some features (Nova 파티 학살에서 살해된 이들을 기리며)

저장소 보기

NovaLdr ⚜️

NovaLdr는 Rust로 작성된 Threadless Module Stomping으로, 악성코드 개발의 세계를 탐험하는 학습 프로젝트로 설계되었습니다. 간접 시스템 호출 및 문자열 암호화와 같은 고급 기술을 사용하여 기능을 구현합니다. 이 프로젝트는 완전하거나 완성된 제품이 아니라 악성코드의 기술적 측면을 탐구하고 다양한 기술과 기능을 선보이는 여정입니다.

기능 개요 💡

  • Indirect Sycalls
  • 문자열 암호화
  • 셸코드 암호화: 단순 XOR 및 셸코드 바이트를 MAC 주소로 변환
  • Threadless 실행
    • Threadless 인젝트: 지정된 DLL 내 특정 함수에 트램펄린을 작성하고 다른 DLL을 로드하도록 리디렉션합니다.
    • JMPThreadHijack: SetThreadContext를 호출하지 않고 스레드를 하이재킹합니다. 게으름뱅이라 스레드의 원래 기능을 유지할 수 있을 정도로 완전히 구현하지 못해 개선이 필요합니다. 빠르고 간단한 PoC입니다. (페이로드 실행 제어에 주의하세요. 브라우저는 페이로드를 여러 번 실행하는 경향이 있습니다.)
  • 모듈 언링크
    • DOS 헤더 매직 바이트를 덮어씁니다.
    • 대상 프로세스에서 DLL 기본 주소를 지웁니다.
    • 대상 프로세스에서 DLL 이름 문자열을 제거합니다.
    • 모듈 목록에서 모듈을 언링크합니다.
  • 프로세스 생성: NtCreateUserProcess로 일시 중단된 프로세스를 생성하고 PPID를 스푸핑하며 프로세스를 Block DLL로 설정합니다.
  • Ntdll 언후킹: Parun의 Fart 기법을 사용한 원격 및 로컬 Ntdll 언후킹
  • GetModuleHandleA 및 GetProcAddress 없음: NT 함수를 사용하는 사용자 정의 함수
  • Sleep 암호화: 별도 스레드를 사용하여 수면 시간 동안 스택을 암호화하는 사용자 정의 수면 함수
  • HWBP: 모든 스레드에 HWBP를 사용한 프로세스 내 패치리스 AMSI + ETW 우회

사용법 🛠️

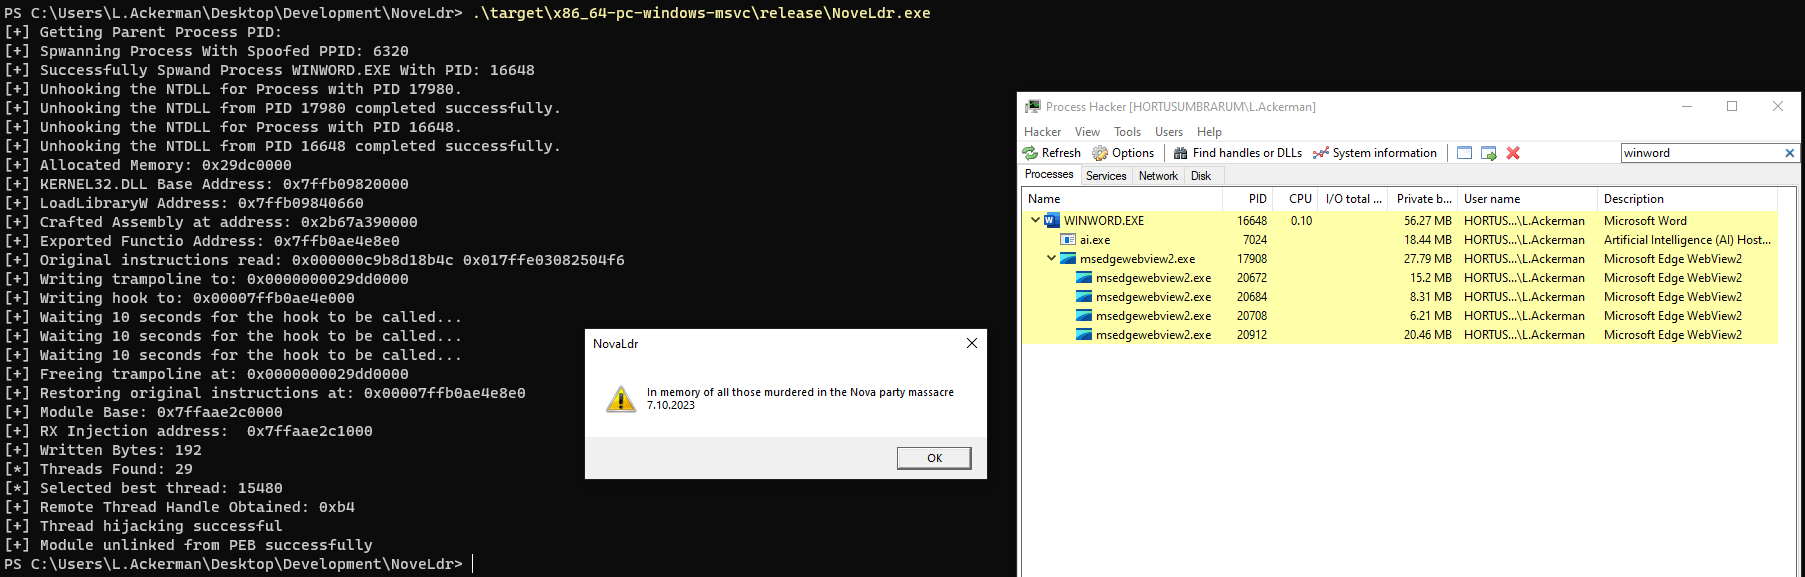
  • 셸코드 파일 생성: msfvenom -p windows/x64/messagebox TITLE=NovaLdr TEXT='In memory of all those murdered in the Nova party massacre 7.10.2023' ICON=WARNING EXITFUNC=thread -b '\xff\x00\x0b' -f raw -e none -o Nova_MSG.bin
  • 셸코드 파일을 암호화하고 MAC 주소 형식으로 변환: python bin2mac.py Nova_MSG.bin > nova_msg.txt
  • 출력 파일의 내용을 복사하여 main.rs 파일에 붙여넣기
  • 프로그램을 컴파일하려면 compile.bat 파일을 실행하세요.

면책 조항 📢

NovaLdr는 교육 및 연구 목적으로만 제작되었습니다. 저자는 이 프로그램의 오용이나 손해에 대해 책임을 지지 않습니다. 항상 대상에 대해 테스트하기 전에 허가를 받으십시오.

기여 📈

이 프로젝트는 학습 여정이므로 NovaLdr를 Rust 악성코드 개발 학습을 위한 귀중한 자료로 만들기 위해 기여, 제안 및 개선을 환영합니다.

자료 및 크레딧 📍

  • masking-malicious-memory-artifacts-part-ii-insights-from-moneta
  • masking-malicious-memory-artifacts-part-iii-bypassing-defensive-scanners
  • alternative-process-injection
  • custom_getmodulehandle_getprocaddress
  • nim-noload-dll-hollowing
  • Malwear-Sweet
  • dll-unlinking
  • operating-into-EDRs-blindspot
  • Hidding Module from the HashTable
  • module-pebldr-hiding-all-4-methods
  • NtCreateUserProcess
  • Defcon31
  • process-injection-evading-edr-in-2023
  • StackMask
  • Patchless Amsi Bypass
  • PatchlessHook
  • import_dll_injection 📌 (나중에 추가 예정)

POC

Screenshot 2023-10-19 142856

PE-SIEVE

Screenshot 2023-10-19 142029

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    441
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    264

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →