
 #1

 g0h4n/rusthound-ce
Active Directory data ingestor via LDAP(S) or ADWS protocol for BloodHound Community Edition written in Rust. 🦀
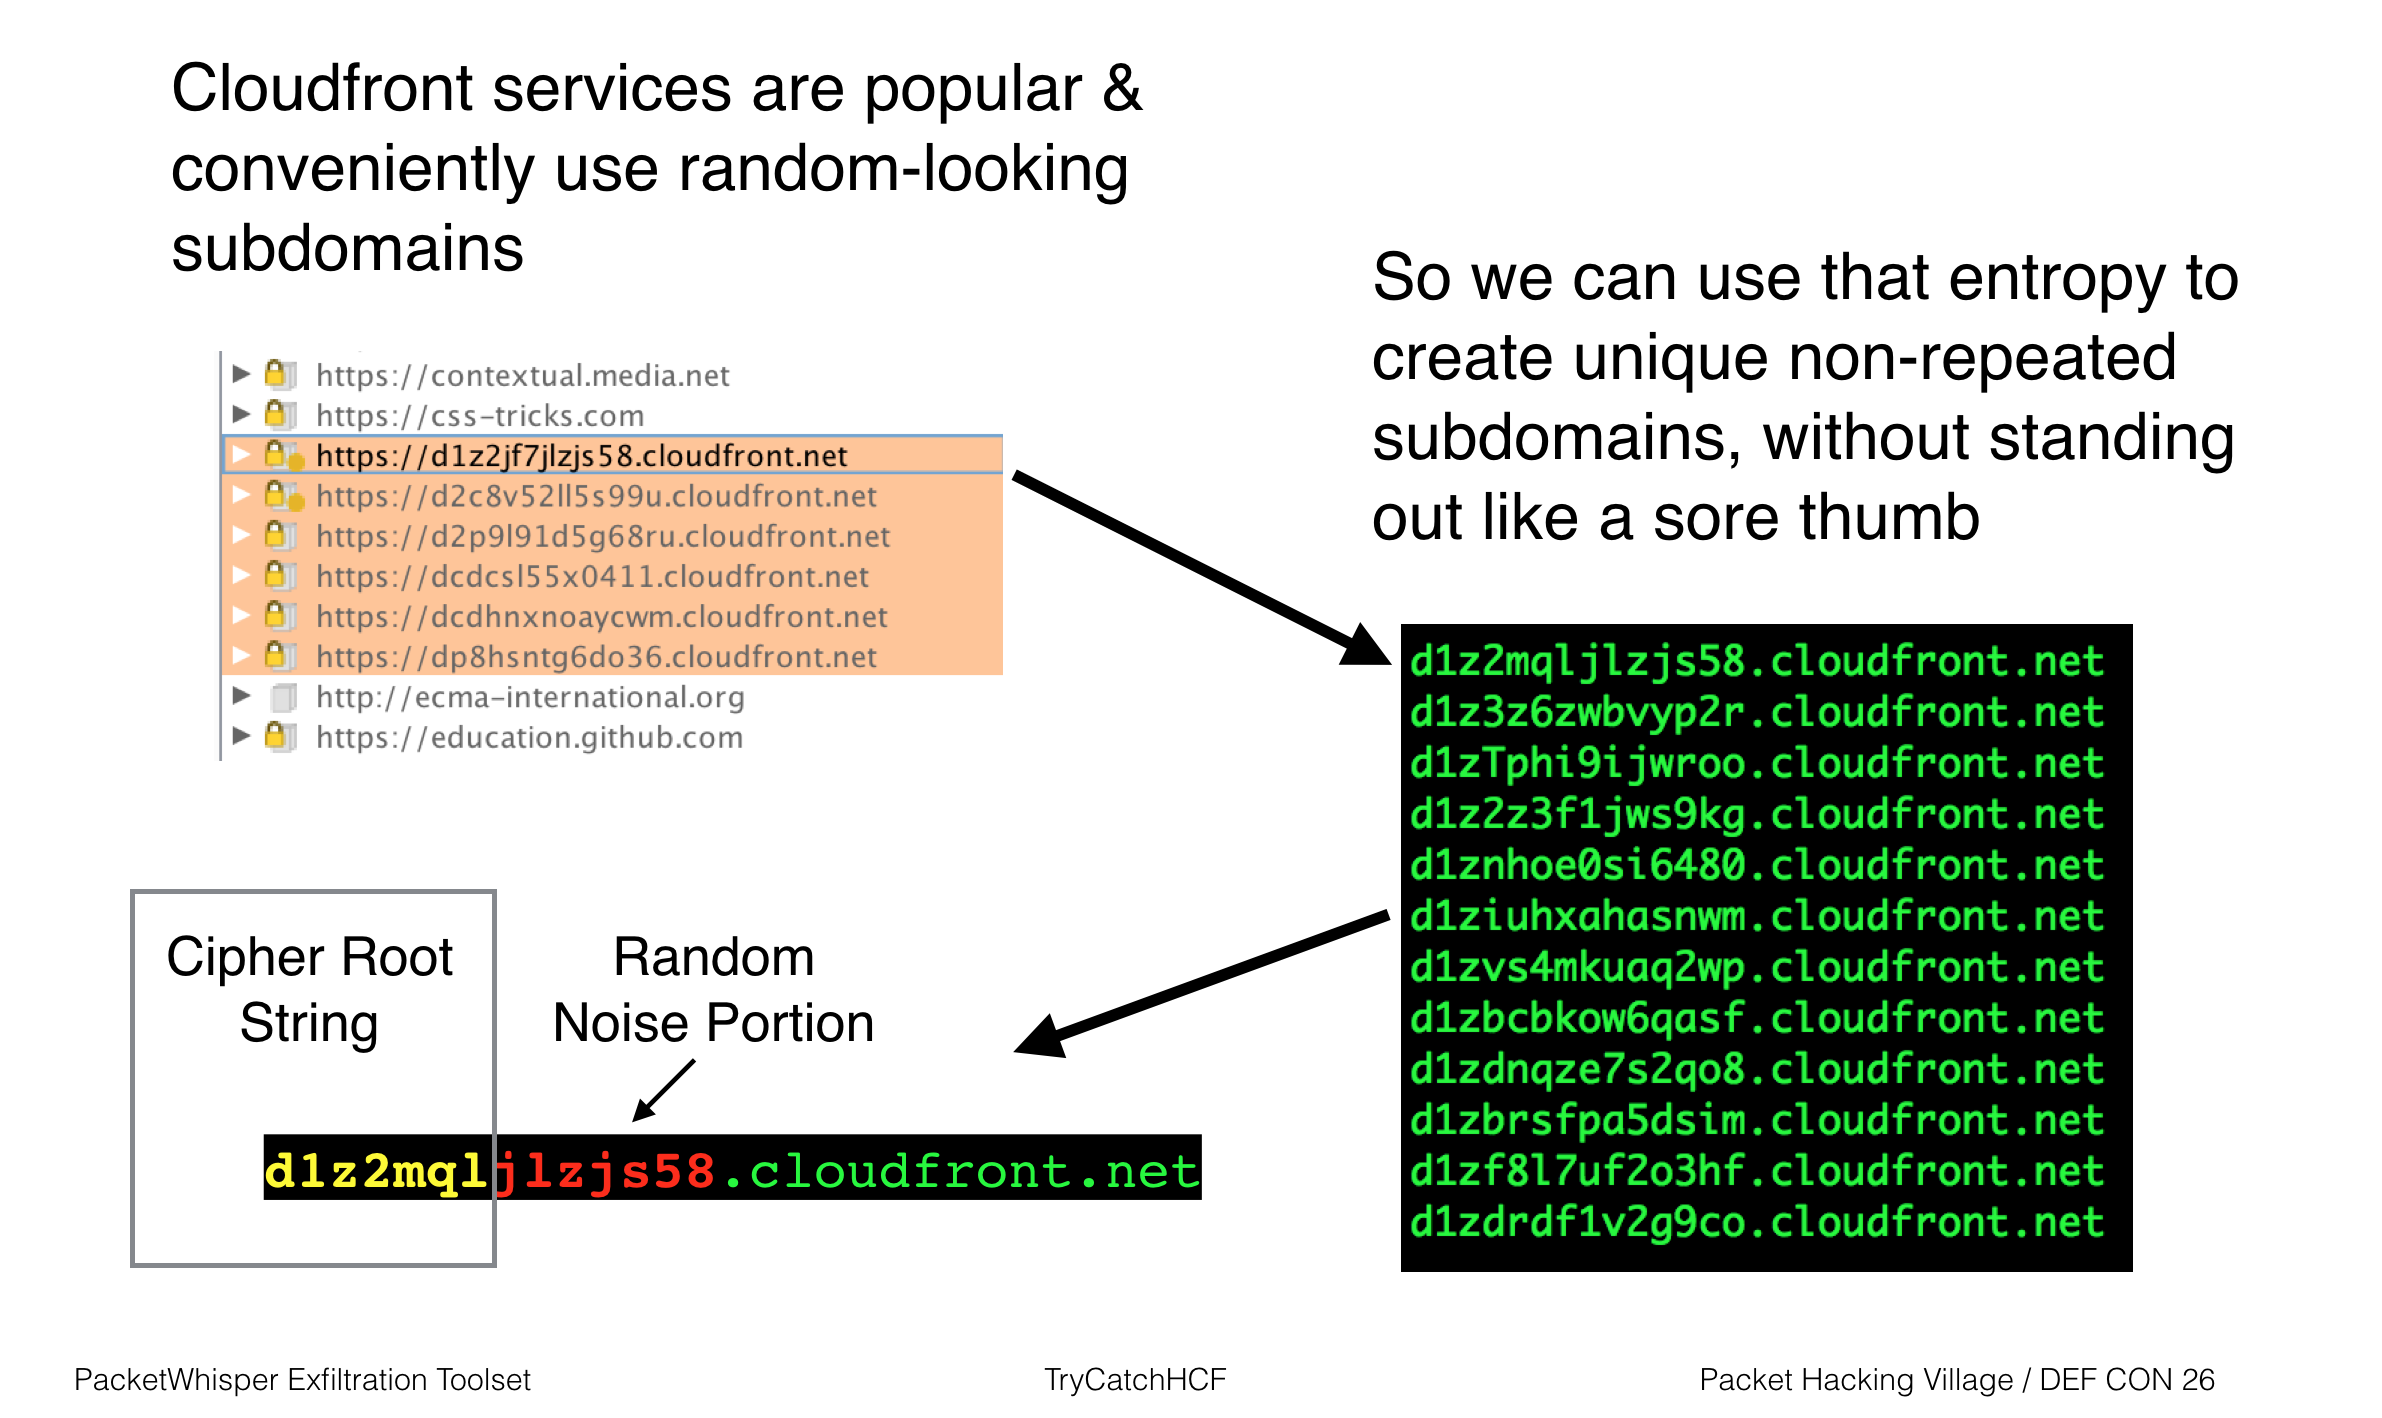 trycatchhcf/packetwhisper
PacketWhisper: DNS 쿼리와 텍스트 기반 스테가노그래피를 사용하여 데이터를 은밀히 유출하고 귀속을 회피합니다. 일반적인 DNS 유출 방법과 관련된 문제를 피하세요. 통신 장치가 서로 또는 공통 엔드포인트에 직접 연결되지 않고 시스템 간에 데이터를…
 naksyn/pyramid
EDR(엔드포인트 탐지 및 대응)의 사각지대에서 운영을 돕는 도구
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar 익스플로잇 생성기
 v4bel/januscape
KVM/x86 게스트-호스트 탈출 익스플로잇 (CVE-2026-53359) - 섀도우 MMU 에뮬레이션의 use-after-free 취약점을 이용합니다. 호스트 커널 패닉 유발 및 Intel/AMD 아키텍처에서의 완전한 탈출을 위한 PoC 포함.
 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations
 cube0x0/sharpmapexec
Windows 네이티브 침투 테스트 스위스 아미 나이프로, Kerberos/NTLM 인증을 지원하며 CIM, SMB, WinRM, LDAP 및 도메인 프로토콜 전반에 걸친 횡적 이동, 자격 증명 접근, 데이터 유출 및 취약점 스캐닝을 수행합니다.
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.
 fr0gger/awesome_malware_techniques
이것은 멀웨어 기법에 관한 리소스 저장소입니다.

 mayyhem/sharpsccm
C# 사후 익스플로잇 도구로, Microsoft Configuration Manager(SCCM)를 악용하여 관리 콘솔 없이 측면 이동, 자격 증명 수집 및 NTLM 인증 강제를 수행합니다.
 nullarray/roothelper
Linux 시스템에서 권한 상승에 도움이 되는 스크립트를 다운로드하고 압축 해제하는 Bash 스크립트입니다.
 scorpioneslabs/mssqlpwner
고급 MSSQL 침투 테스트 도구로, 연결된 서버와 다중 인증 방식을 통한 수평 이동, 명령 실행, NTLM 릴레이 및 무차별 대입 공격을 수행합니다.
 zeromemoryex/chaos-rootkit
지금은 보이지만, 지금은 보이지 않아
 med0x2e/gadgettojscript
.NET 직렬화 가젯(gadget)을 생성하는 도구로, JS/VBS/VBA 기반 스크립트에서 BinaryFormatter를 사용하여 역직렬화할 때 .NET 어셈블리 로드/실행을 트리거할 수 있습니다.
 rek7/fireelf
fireELF - 파일리스 리눅스 악성코드 프레임워크
 trycatchhcf/dumpsterfire
"보안 사고를 박스에 담다!" 모듈식, 메뉴 기반, 크로스 플랫폼 도구로, 맞춤형 시간 지연 분산 보안 이벤트를 구축합니다. 블루팀과 레드팀 훈련 및 센서/알림 매핑을 위한 맞춤형 이벤트 체인을 쉽게 생성할 수 있습니다. 레드팀은 작전을 지원하고 확장하기 위해 유인…









