
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 rofl0r/proxychains-ng
proxychains ng(신세대) - 동적으로 링크된 프로그램의 소켓 호출을 가로채서 하나 이상의 socks/http 프록시를 통해 리디렉션하는 프리로더입니다. 유지 관리되지 않는 proxychains 프로젝트의 연속입니다. sf.net 페이지는 현재 업데이트되지…
 meta-llama/purplellama
LLM 보안을 평가하고 개선하기 위한 도구 모음입니다.
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 elder-plinius/t3mp3st
자율적 레드 팀 플랫폼; 다중 에이전트 공격 보안 메타 하네스
 blackarch/blackarch
ArchLinux 기반의 침투 테스터와 보안 연구원을 위한 배포판입니다.
 yaklang/yakit
MITM 프록시, 웹 퍼저, 역연결 핸들러, 자동화된 보안 테스트 및 익스플로잇을 위한 플러그인 시스템을 갖춘 올인원 침투 테스트 플랫폼입니다.
 goochbeater/spiritual-spell-red-teaming
다양한 LLM, 주로 Claude를 탈옥(jailbreak)하기 위한 저장소
 yeyintminthuhtut/awesome-red-teaming
Awesome Red Teaming 리소스 목록

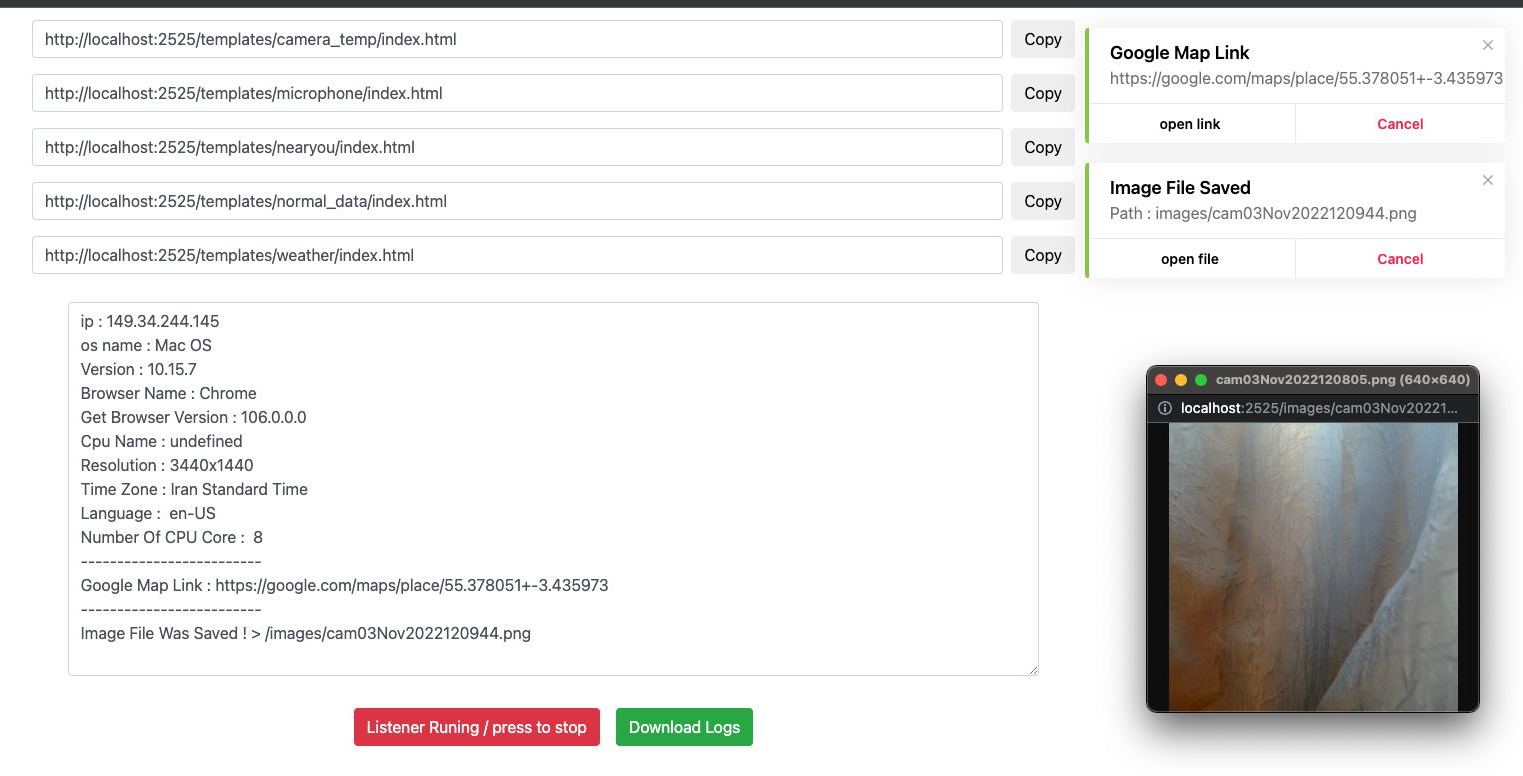 ultrasecurity/storm-breaker
사회 공학 도구 [웹캠 & 마이크 & 위치 찾기 접근] With {Py,JS,PHP}
 mandiant/commando-vm
침투 테스트 및 레드 팀 운영을 위한 공격적 보안 도구가 사전 패키징된 사용자 정의 가능한 Windows 기반 가상 머신 배포판.
 brucedevices/firmware
포식자 ESP32 펌웨어
 snailsploit/claude-red
웹, AD, 무선, 클라우드 및 익스플로잇 개발 전반에 걸쳐 Claude에게 전문 레드팀 방법론을 주입하는 78개의 공격적 보안 SKILL.md 모듈로 구성된 큐레이션 라이브러리입니다.
 trusted-ai/adversarial-robustness-toolbox
적대적 머신러닝 보안을 위한 Python 라이브러리로, 레드 팀과 블루 팀이 주요 ML 프레임워크 전반에서 회피, 중독, 추출, 추론 공격 및 방어를 실행할 수 있게 해줍니다.
 yarrick/iodine
DNS 서버를 통해 IPv4 데이터를 터널링하여 방화벽 제한을 우회하고 침투 테스트를 위한 은밀한 네트워크 접근을 제공합니다.
 samyk/poisontap
USB를 통해 잠금/비밀번호로 보호된 컴퓨터를 공격하고, 지속적인 WebSocket 기반 백도어를 설치하며, 내부 라우터를 노출하고, Raspberry Pi Zero와 Node.js를 사용하여 쿠키를 빼돌립니다.
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.








