
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 r00t-3xp10it/fakeimageexploiter
가짜 image.jpg를 사용하여 대상 공격 (알려진 파일 확장자 숨기기)
 owerdogan/whoami-project
Whoami는 Debian 및 Arch 기반 리눅스 배포판에 향상된 개인정보 보호와 익명성을 제공합니다.
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 이용해 권한이 없는 사용자가 영향을 받는 시스템에서 root 권한을 얻을 수 있게 합니다.
 ne0nd0g/go-shellcode
Windows Shellcode 실행기 및 지원 유틸리티의 저장소입니다. 이 애플리케이션들은 다양한 API 호출 또는 기법을 사용하여 Shellcode를 로드하고 실행합니다.
 forbiddenprogrammer/conti-pentester-guide-leak
Conti 랜섬웨어 범죄자들에게 제공된 유출된 침투 테스트 매뉴얼
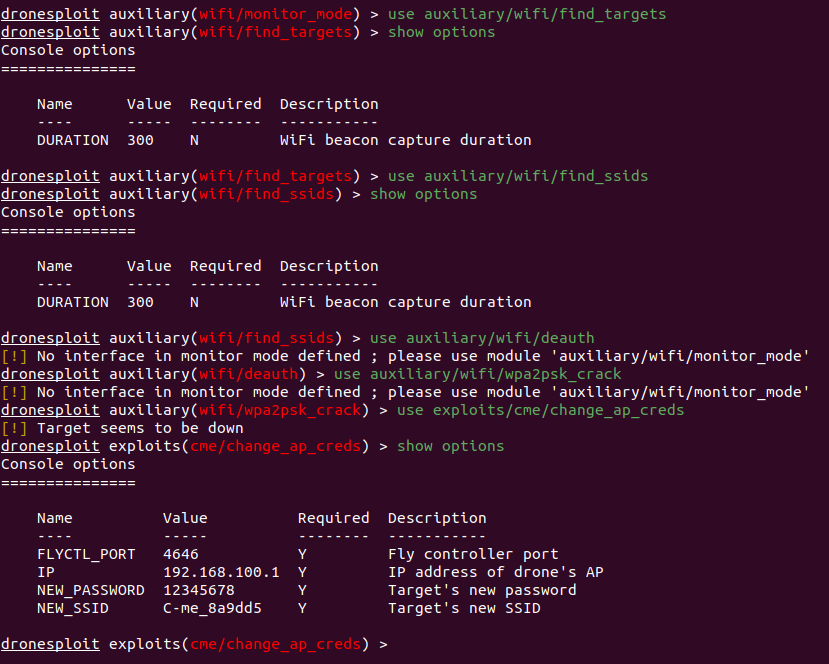 dronesploit/dronesploit
상업용 드론 침투 테스트를 위한 Metasploit 스타일의 콘솔 프레임워크로, 무선 공격, SSID/비밀번호 조작, 드론 특화 해킹 기술을 위한 모듈식 익스플로잇을 갖추고 있습니다.
 redbyte1337/graphspy
브라우저 기반 GUI를 갖춘 Entra ID 및 M365용 초기 액세스 및 사후 익스플로잇 도구
 blackarrowsec/redteam-research
BlackArrow Red Team에서 사용된 PoC 및 공격 기법 모음
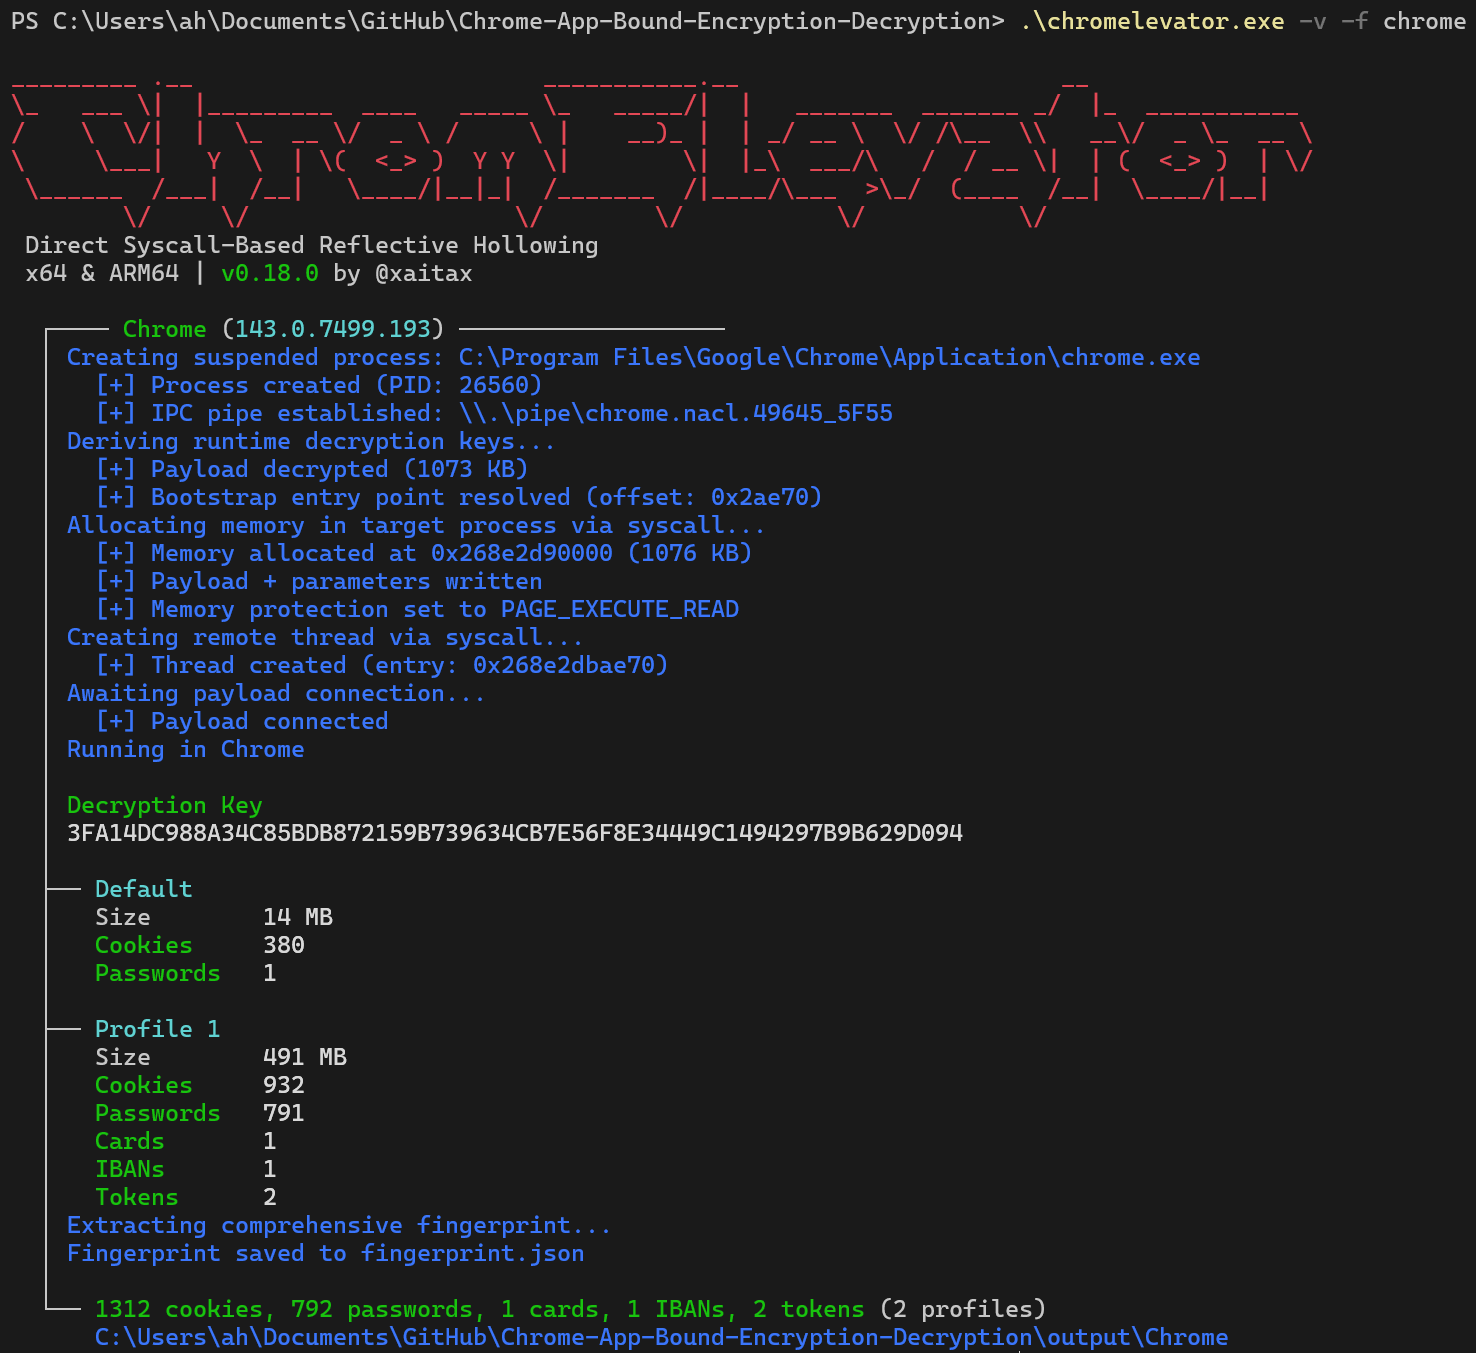 xaitax/chrome-app-bound-encryption-decryption
직접적인 Syscall 기반 Reflective Process Hollowing을 통해 Chromium의 App-Bound Encryption을 우회합니다. Chrome, Edge, Brave 및 Avast에서 쿠키, 비밀번호, 결제 수단 및 토큰을 추출합니다 -…
 joelgmsec/evilnovnc
실시간 피싱 플랫폼으로, 라이브 noVNC 브라우저 세션을 통해 2FA를 우회하며, 레드팀 운영을 위해 쿠키, 저장된 비밀번호, 브라우징 기록, 다운로드된 파일을 캡처합니다.
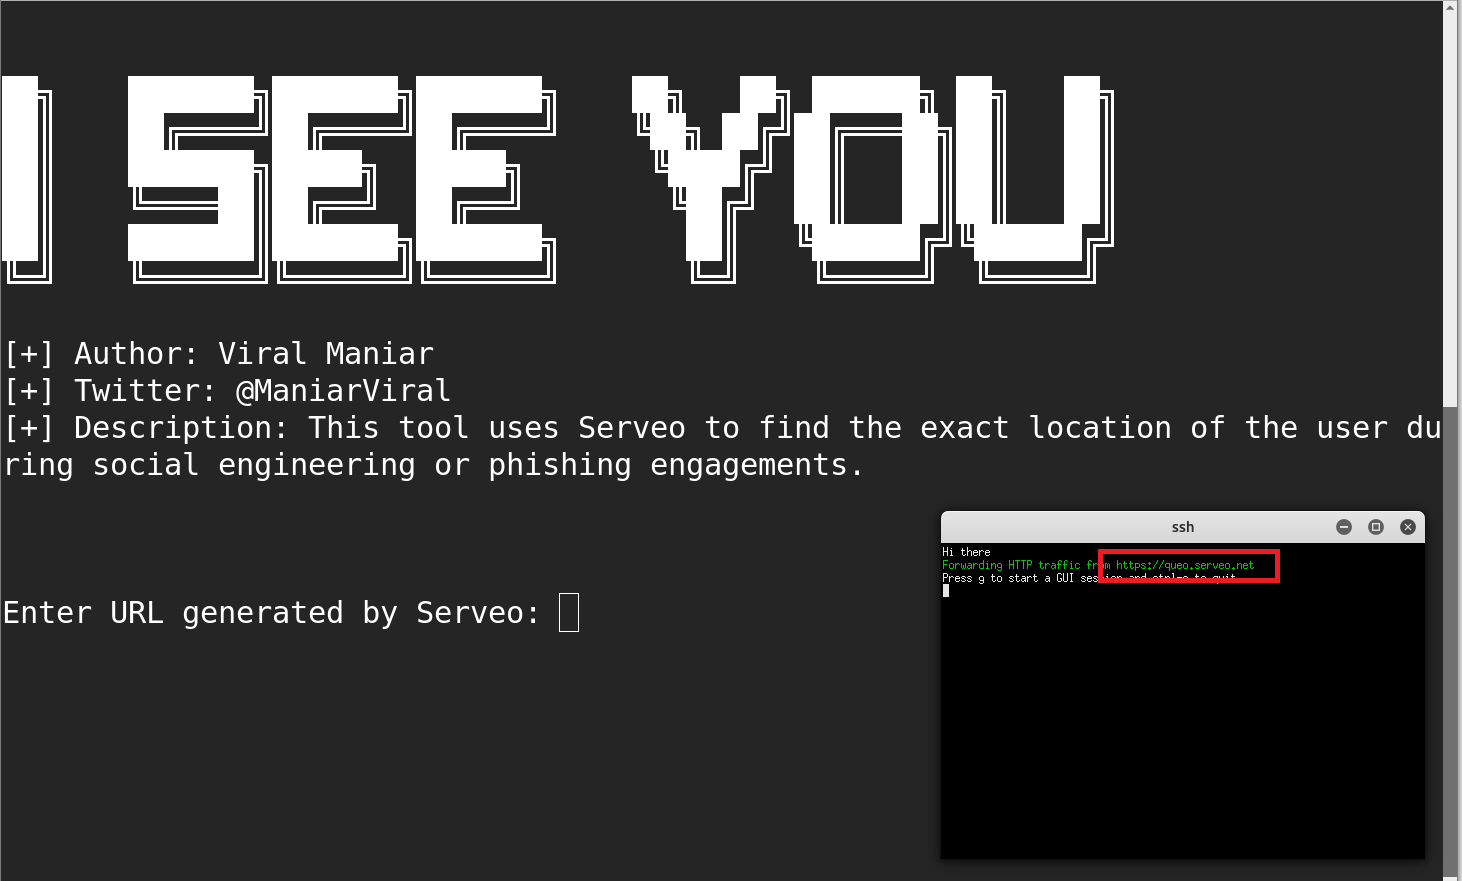 viralmaniar/i-see-you
ISeeYou는 사회 공학 또는 피싱 공격 중 사용자의 정확한 위치를 찾아내는 Bash 및 Javascript 도구입니다. 정확한 위치 좌표를 이용하면 공격자는 사전 정찰을 수행할 수 있으며, 이는 이후 표적 공격을 수행하는 데 도움이 됩니다.
 uber-common/metta
정보 보안 대비 태세를 점검하기 위한 적대적 시뮬레이션 도구입니다.
 assetnote/nowafpls
정크 데이터 삽입을 통한 WAF 우회용 Burp 플러그인
 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH 시험 및 랩 보고/노트 작성 도구
 chvancooten/follina.py
테스트 목적으로 전체 'Follina' Office RCE 취약점을 재현하는 POC
 omerya/invisi-shell
Powershell 스크립트를 눈에 띄는 곳에 숨기세요. 모든 Powershell 보안 기능을 우회하세요.
 beigeworm/badusb-files-for-flipperzero
60개 이상의 스크립트 모음 - FlipperZero의 BadUSB 기능을 위해 특별히 업데이트됨.
 veracode-research/rogue-jndi
JNDI 인젝션 공격을 위한 악성 LDAP 서버








