#1
 outflanknl/c2-tool-collection
Cobalt Strike(및 가능한 다른 C2 프레임워크)와 BOF 및 리플렉티브 DLL 로딩 기술을 통해 통합되는 도구 모음입니다.
 login-securite/donpapi
Windows 환경을 위한 자동 원격 자격 증명 덤퍼로, DPAPI 비밀, 브라우저 자격 증명, 인증서 및 구성 파일을 추출하며 내장된 방어 회피 기능과 웹 기반 전리품 뷰어를 제공합니다.
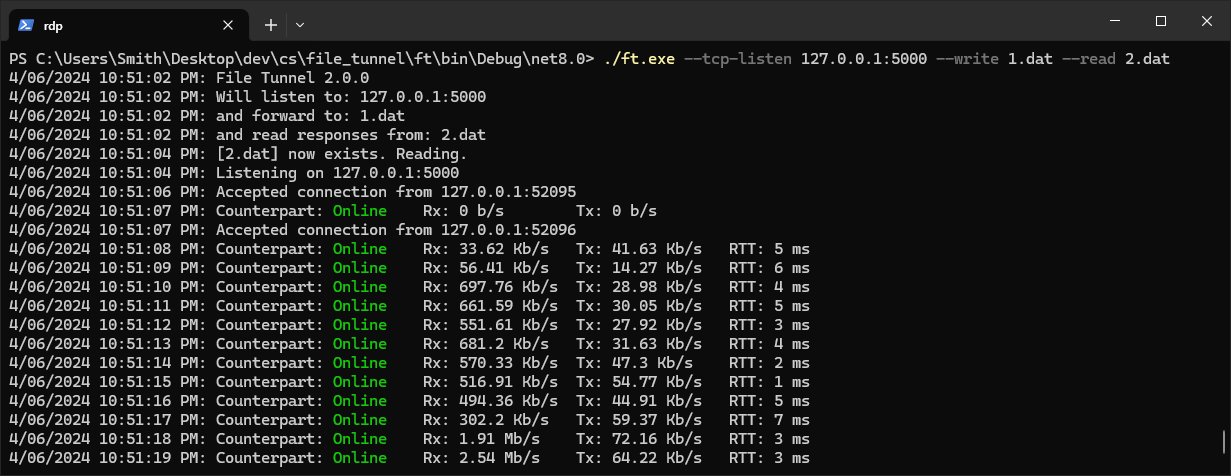 fiddyschmitt/file-tunnel
파일을 통한 TCP 연결 터널링
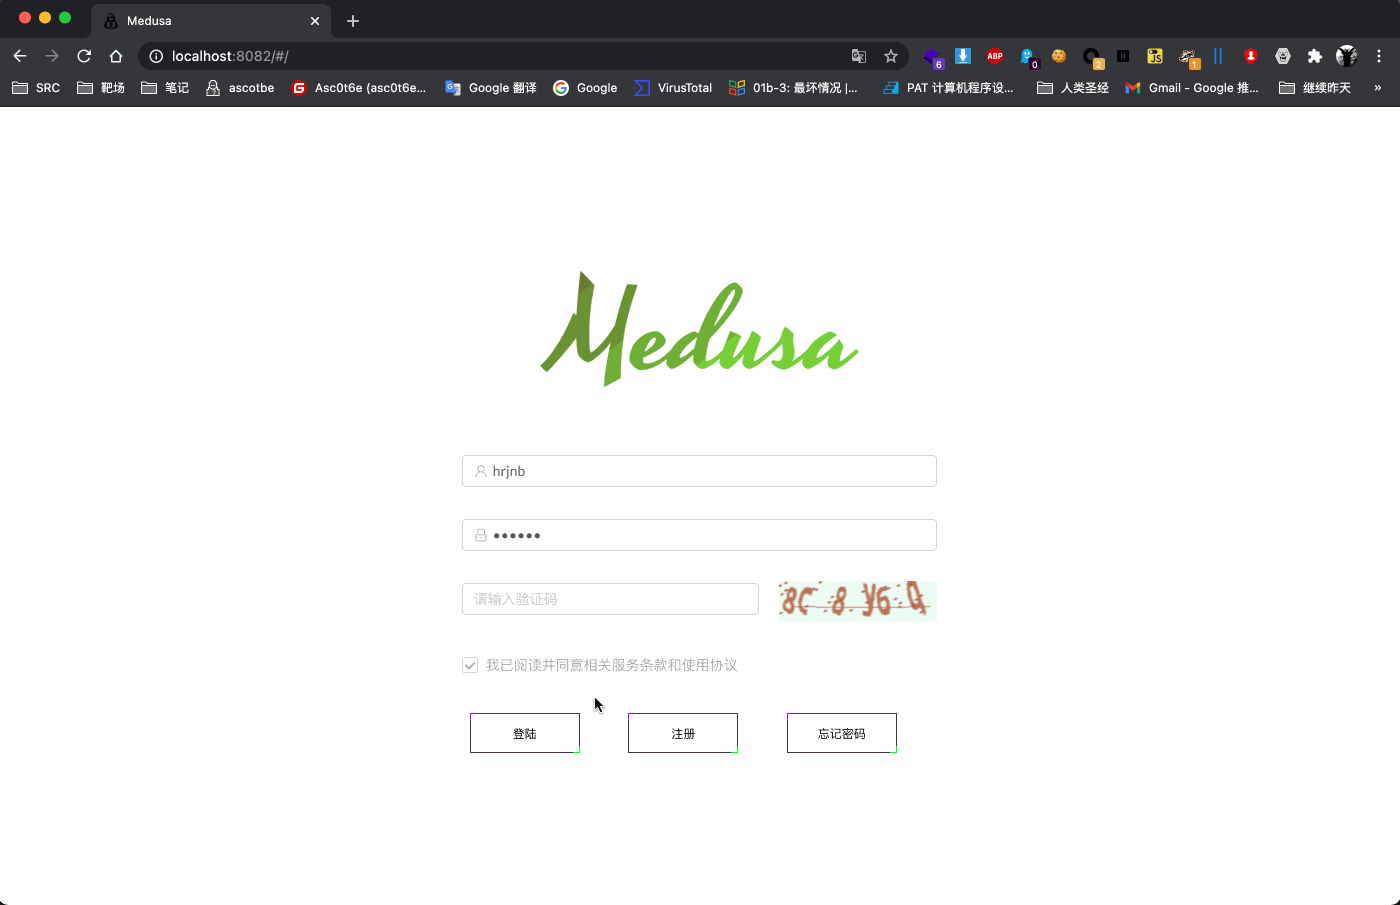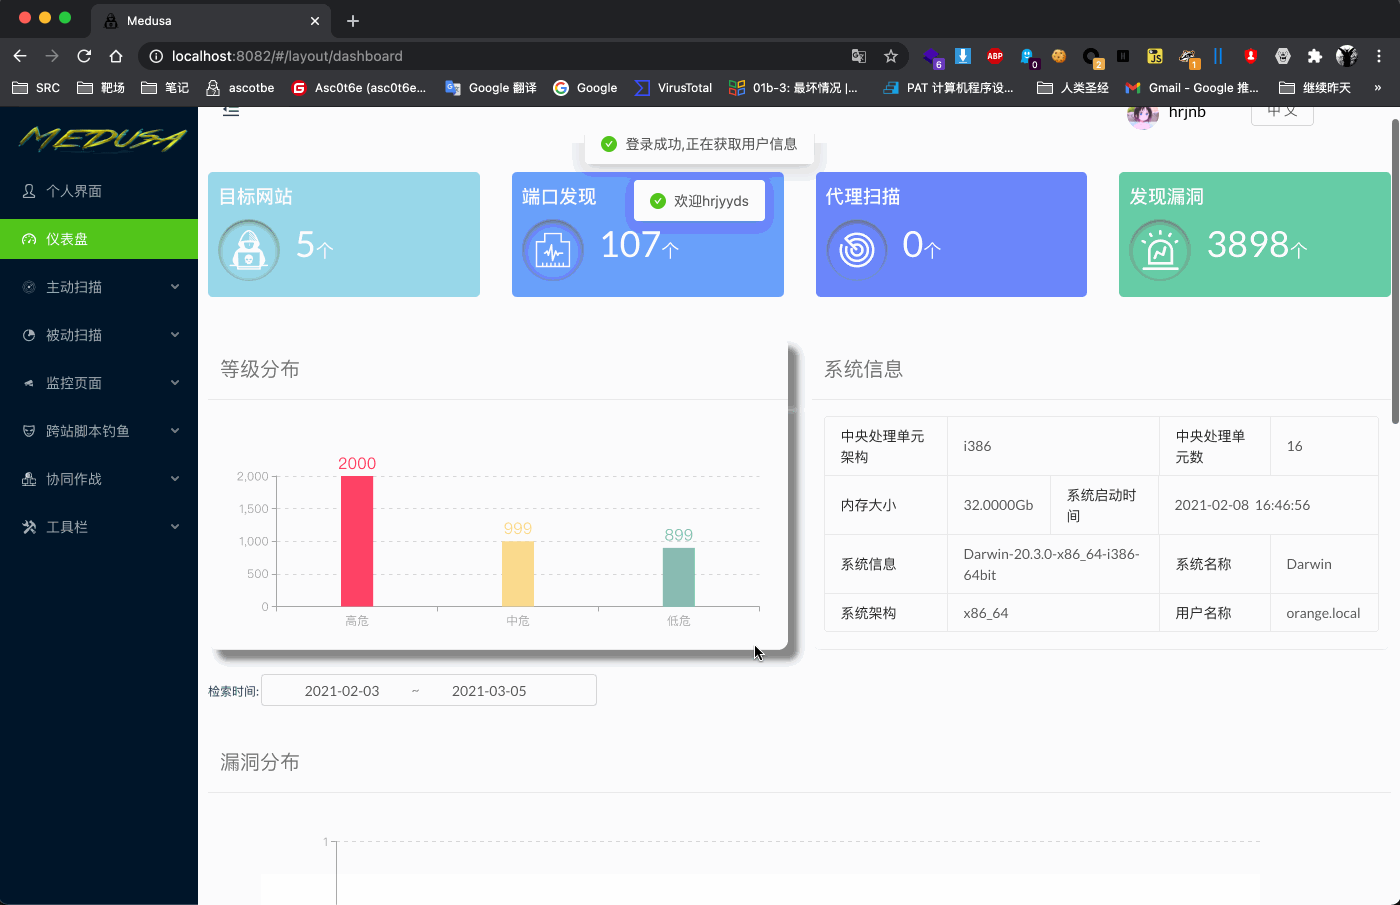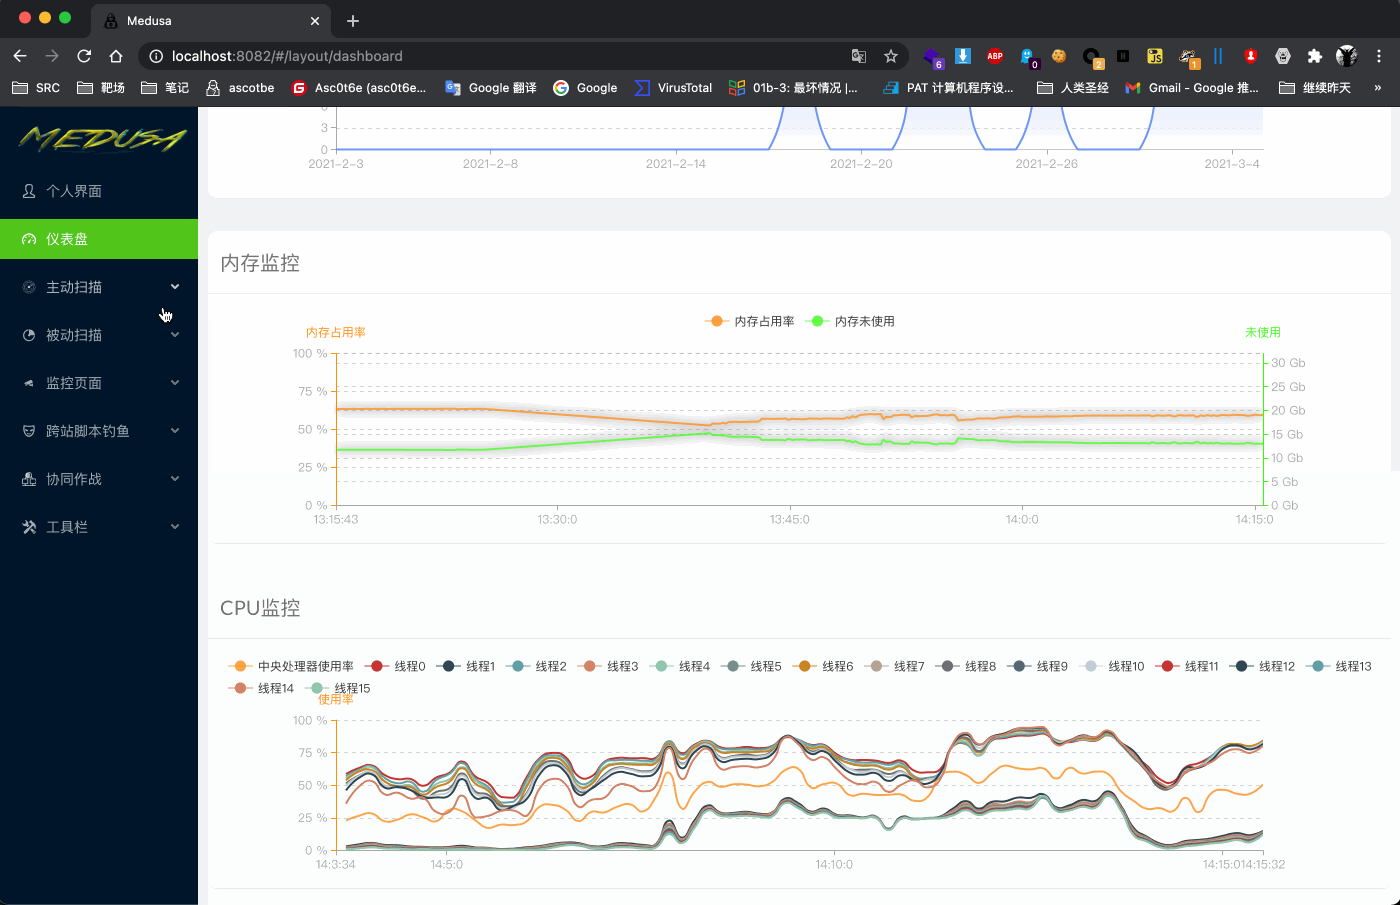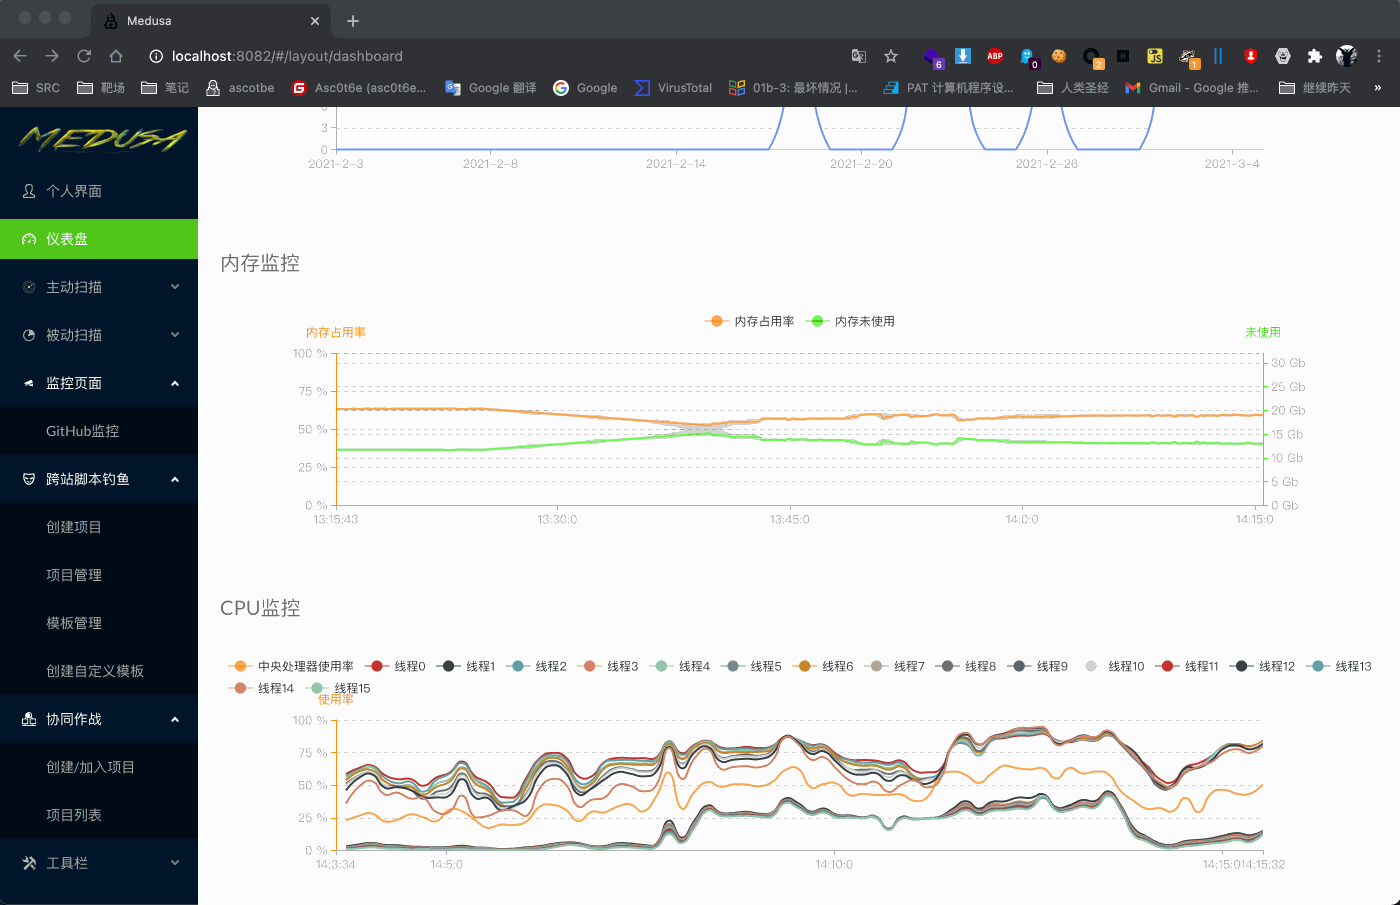 ascotbe/medusa
🐈Medusa는 레드팀 무기고 플랫폼으로, 현재 XSS 플랫폼, 협업 플랫폼, CVE 모니터링, 안티바이러스 우회 생성, DNSLOG, 피싱 메일, 파일 획득 등의 기능을 포함하며, 지속적으로 개발 중입니다.
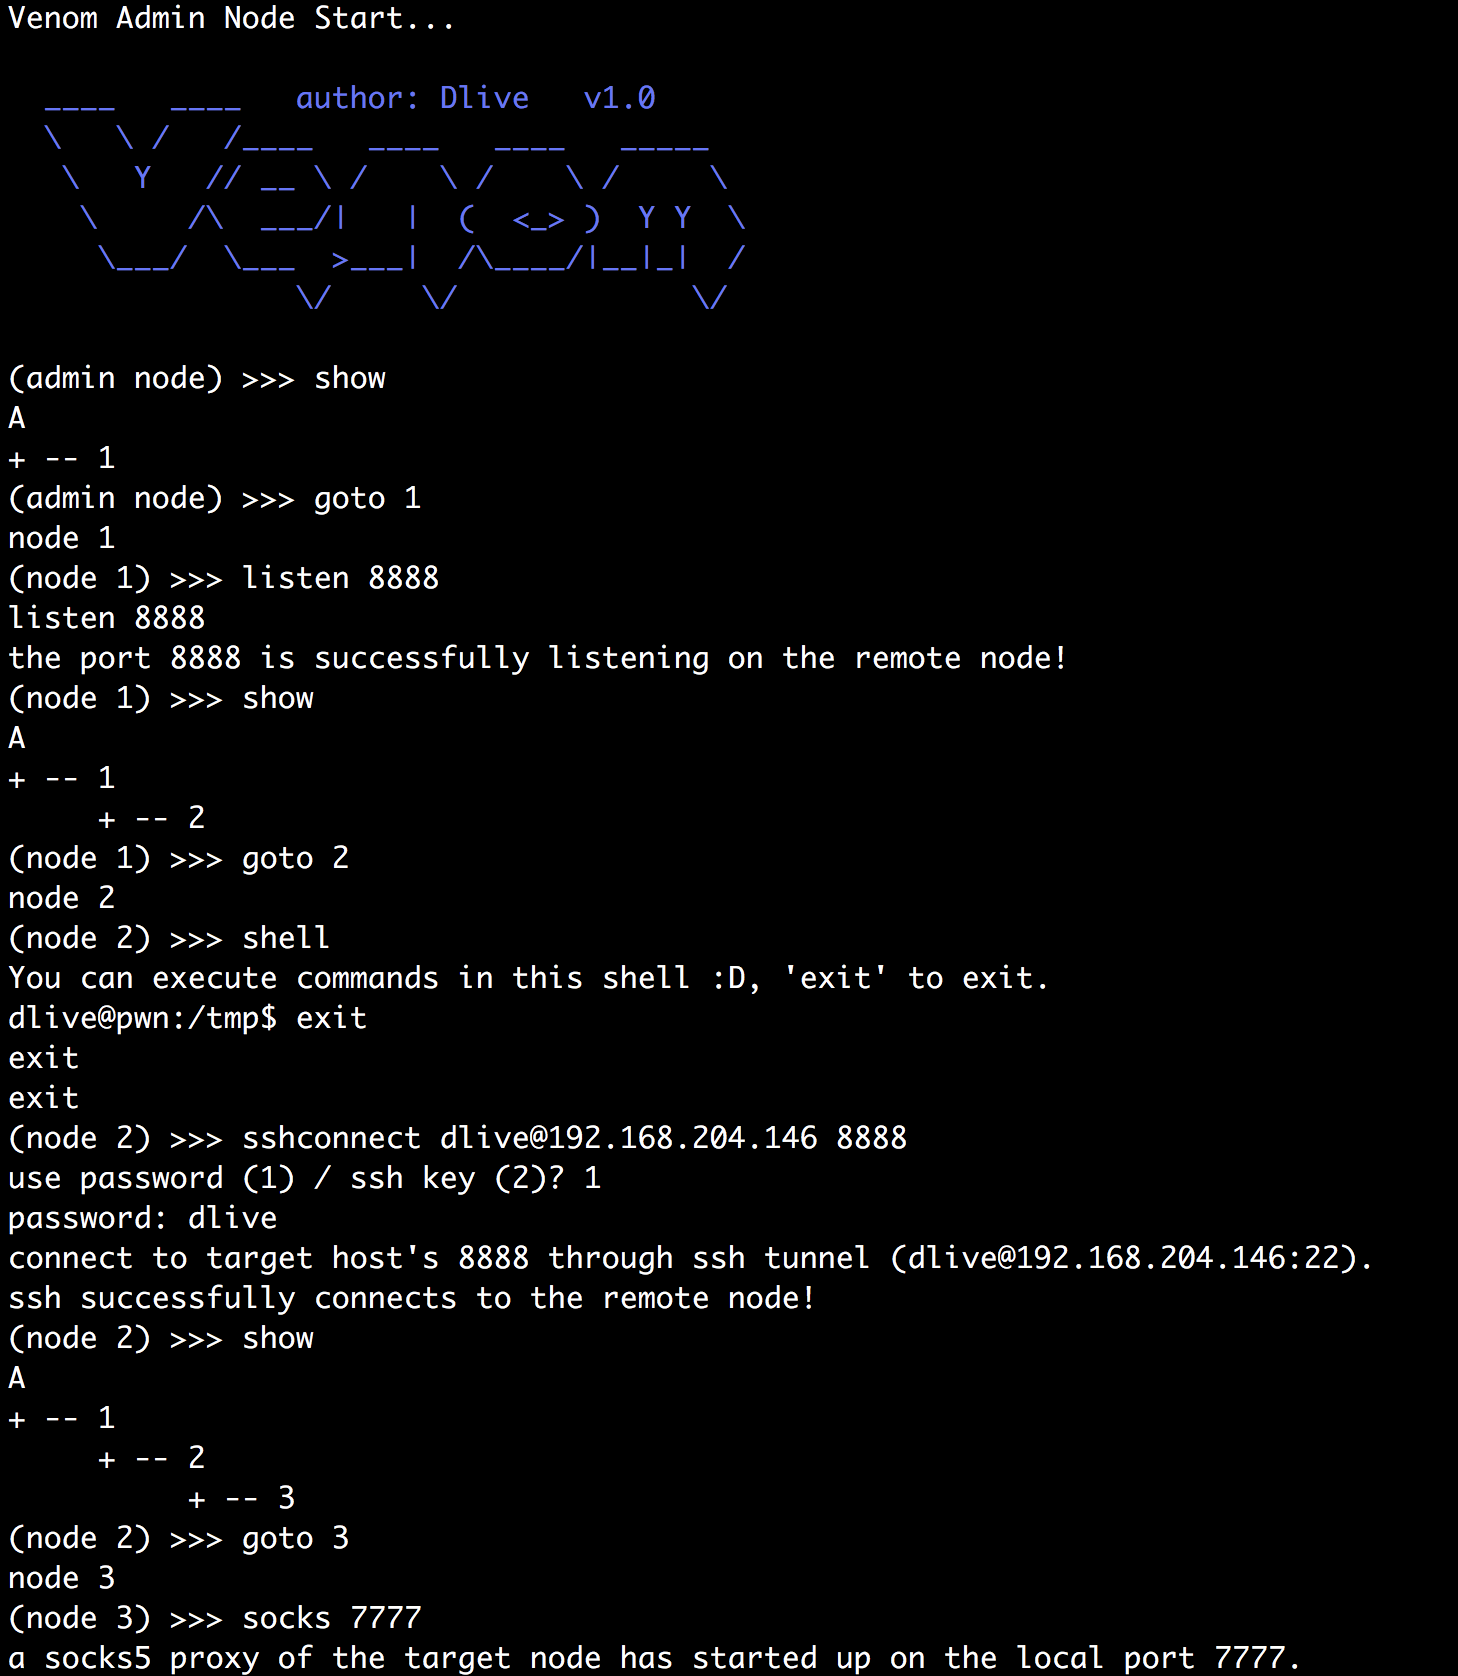 dliv3/venom
Venom - 침투 테스터를 위한 멀티홉 프록시
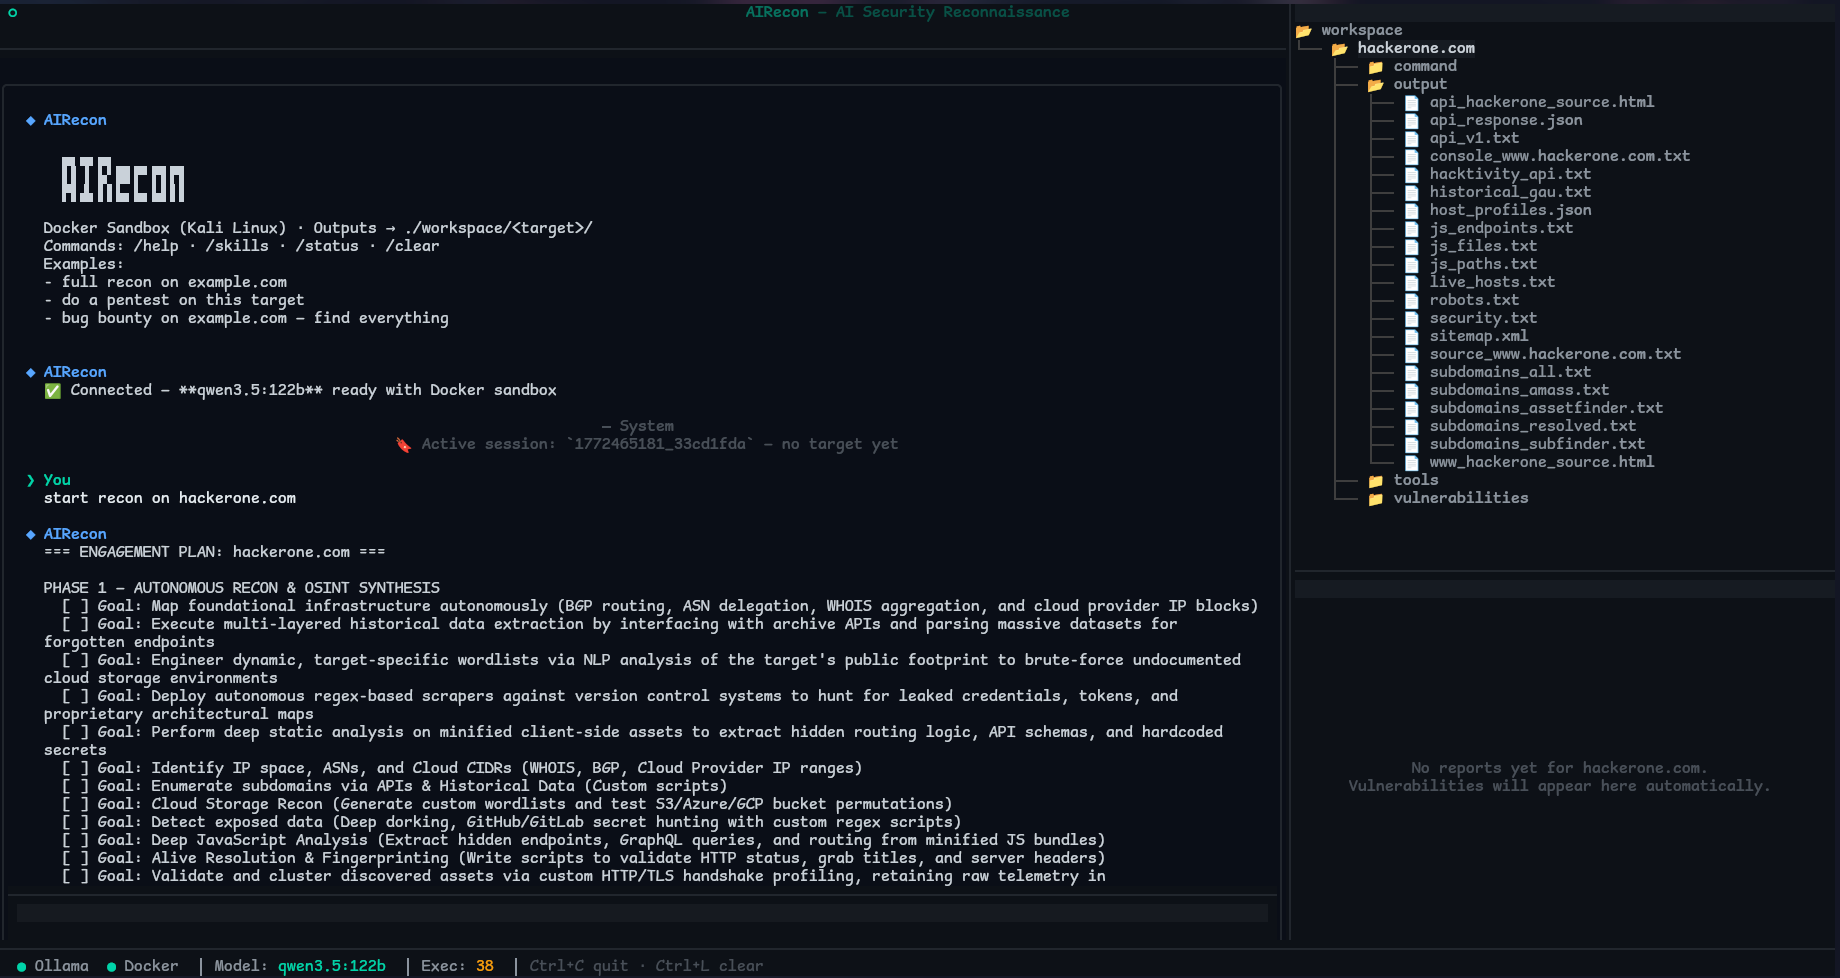 pikpikcu/airecon
AIRecon은 자체 호스팅 대규모 언어 모델(Ollama)을 Kali Linux Docker 샌드박스 및 Textual TUI와 결합하는 자율 사이버 보안 에이전트입니다. API 키나 클라우드 의존성 없이 보안 평가, 침투 테스트, 버그 바운티 정찰을 자동화하도록…
 gianlucaborello/libprocesshider
LD_PRELOAD 공유 라이브러리로, readdir 및 proc 파일 시스템 호출을 가로채어 ps, lsof 같은 도구로부터 Linux 프로세스를 숨깁니다.
 reverseclabs/sharpgpoabuse
SharpGPOAbuse는 C#으로 작성된 .NET 애플리케이션으로, 그룹 정책 개체(GPO)에 대한 사용자의 편집 권한을 활용하여 해당 GPO가 제어하는 개체를 손상시키는 데 사용할 수 있습니다.
 knavesec/credmaster
리팩터링 및 개선된 CredKing 비밀번호 스프레이 공격 도구, FireProx API를 사용하여 IP 주소를 회전시키고, 익명성을 유지하며, 속도 제한을 극복합니다.
 arvanaghi/sessiongopher
SessionGopher는 WMI를 사용하여 WinSCP, PuTTY, SuperPuTTY, FileZilla 및 Microsoft 원격 데스크톱과 같은 원격 액세스 도구에 대한 저장된 세션 정보를 추출하는 PowerShell 도구입니다. 원격 또는 로컬로 실행할 수…
 cobbr/sharpsploit
SharpSploit는 C#으로 작성된 .NET 사후 침투 라이브러리입니다.
 pushsecurity/browser-identity-attacks-matrix
공격적 보안은 방어적 보안을 추진합니다. 우리는 방어자들이 직면한 위협을 이해할 수 있도록 SaaS 공격 기법 모음을 공유합니다. #nolockdown
 bitbrute/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
 endgameinc/rta
블루 팀 탐지 능력을 테스트하기 위해 50개 이상의 MITRE ATT&CK 기술을 시뮬레이션하는 스크립트 기반 프레임워크입니다. 프로세스 인젝션, 비콘 시뮬레이션, 측면 이동 에뮬레이션을 위한 Python 스크립트와 컴파일된 바이너리가 포함되어 있습니다.
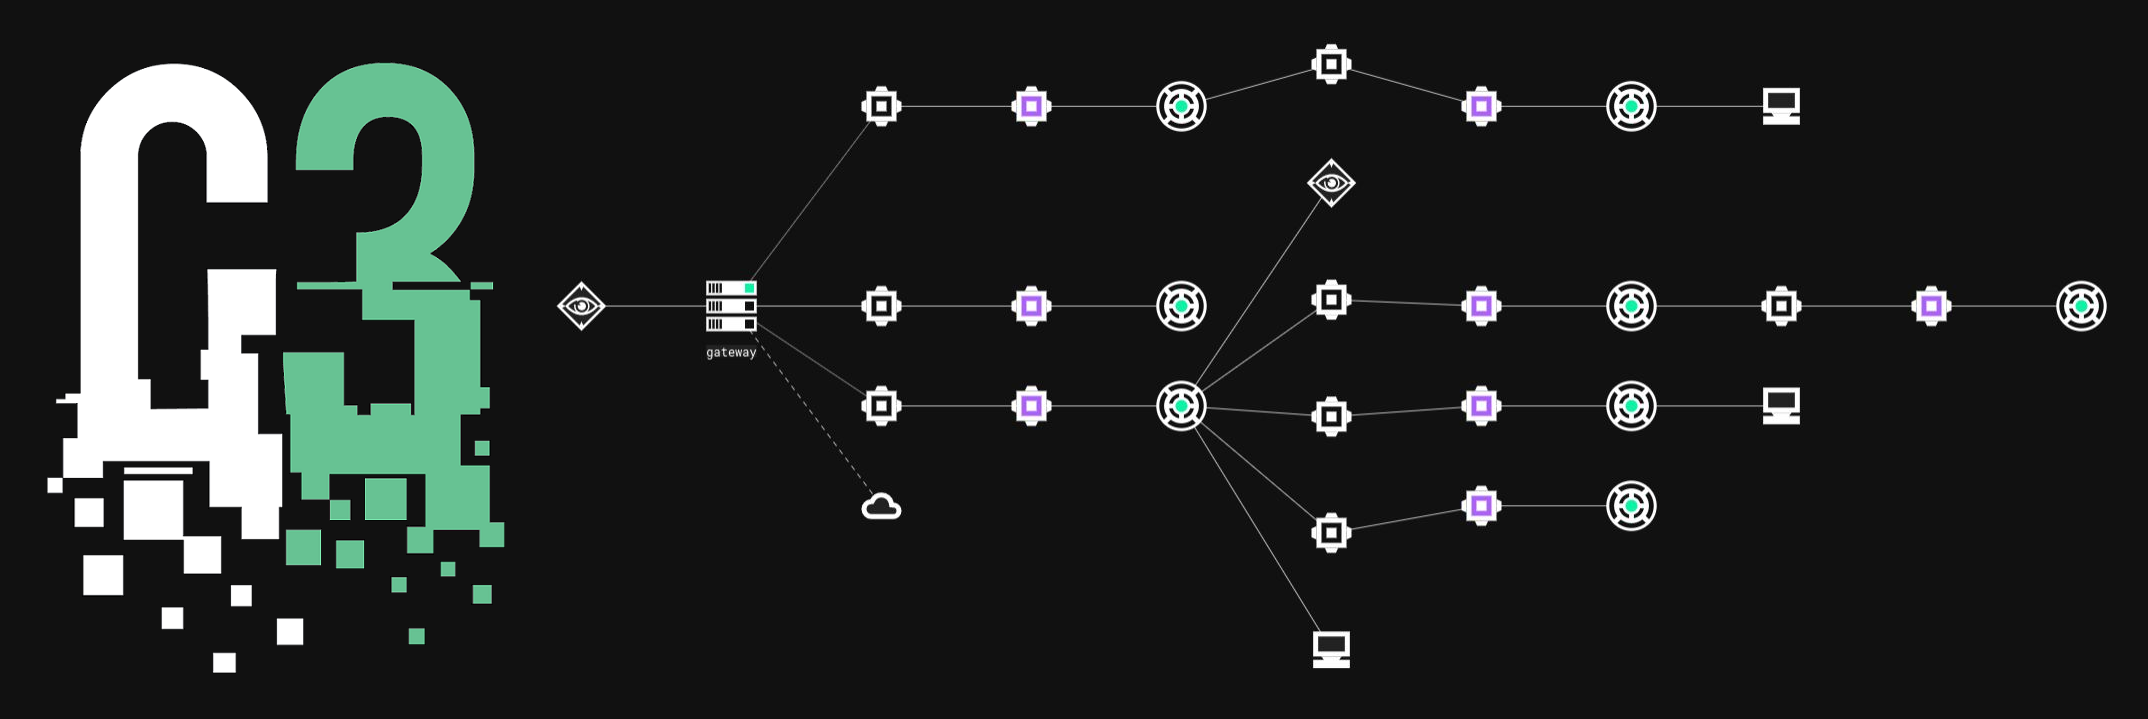 reverseclabs/c3
맞춤형 명령 및 제어(C3). 기존 공격 도구 키트와 통합을 제공하면서 맞춤형 C2 채널의 빠른 프로토타이핑을 위한 프레임워크.
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 이용해 권한이 없는 사용자가 영향을 받는 시스템에서 root 권한을 얻을 수 있게 합니다.