
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 v3ng4mxv1p3r/mobile-drop-device-soc-detection
루트 없는 Android Drop Device(Casper)를 Wazuh SIEM을 사용하여 Shellshock(CVE-2014-6271)과 같은 7계층 공격을 포착하는 종단 간 탐지 시뮬레이션.
 engrbilal992/deaddialect
세션 고유의 RISC-V ISA — 부트할 때마다 다른 방언을 사용합니다. 기존 바이너리는 무효가 됩니다. 멀웨어는 지속될 수 없습니다.
 ndr-repo/cve-2025-5777
CVE-2025-5777용 익스플로잇: Citrix NetScaler 메모리 노출 (CitrixBleed 2)
 zeropathai/spinnaker-poc
CVE-2026-32604 및 CVE-2026-32613에 대한 POC로, Spinnaker에서 인증 후 RCE 및 자격 증명 탈취를 허용합니다.
 pushsecurity/browser-identity-attacks-matrix
공격적 보안은 방어적 보안을 추진합니다. 우리는 방어자들이 직면한 위협을 이해할 수 있도록 SaaS 공격 기법 모음을 공유합니다. #nolockdown
 s_r_e_e_r_a_j/netraptor
NetRaptor는 Python으로 구축된 GUI 기반 ARP 스푸핑 도구로, 네트워크를 스캔하고 대상과 게이트웨이를 선택한 후 중간자(MITM) 공격을 수행할 수 있게 해줍니다.
 micheaol/distccd_rce_cve-2004-2687
CVE-2004-2687(distccd RCE)용 수동 익스플로잇 스크립트로, Metasploit 없이 netcat을 통해 리버스 셸을 생성하며, 침투 테스트를 위해 원격 호스트를 대상으로 합니다.
 steampunk424/cve-2025-58434-unauthenticated-password-reset-flowwise
Flowise의 forgot-password 엔드포인트는 인증이나 검증 없이 유효한 비밀번호 재설정 tempToken을 포함한 민감한 정보를 반환합니다. 이로 인해 모든 공격자가 임의의 사용자에 대한 재설정 토큰을 생성하고 해당 사용자의 비밀번호를 직접 재설정할 수…
 open-flaw/cve-2026-3462
Acrobat Reader | 객체 프로토타입 속성의 부적절한 제어 수정 ('프로토타입 오염') (CWE-1321)
 trerb/markdown-exfil-tester
LLM 챗봇이 markdown/HTML 유출(CVE-2025-32711 계열)에 취약한지 블랙박스 방식으로 테스트합니다. 싱크를 기동하고, 페이로드를 전송하며, 헤드리스 Chromium에서 렌더링한 뒤 네트워크를 통해 연관 분석합니다.
 kuwaitist/astral_projection
Cobalt Strike UDRL로, VEH를 사용하여 호출을 가로채고, 슬립 중에 모듈을 언맵하며, 새로운 모듈을 다시 맵핑하여 IOC를 회피하는 고급 모듈 스톰핑을 수행합니다.
 dokter69/cve-2025-2563
CVE-2025-2563을 대상으로 하는 멀티스레드 익스플로잇으로, WordPress User Registration & Membership 플러그인에서 인증되지 않은 권한 상승을 공격합니다. 익명 등록, nonce 남용 및 관리자 역할 탈취를 자동화합니다.
 wa6n3r/cve-2024-3400
Palo Alto PAN-OS의 CVE-2024-3400을 위한 멀티스레드 익스플로잇 도구로, 확인된 RCE에 대한 자동화된 아티팩트 다운로드 및 상세 로깅을 포함합니다.

 mehranturk/cve-2026-31908
# CVE-2026-31908 개념 증명 익스플로잇 Apache APISIX의 치명적인 헤더 주입 취약점인 CVE-2026-31908에 대한 개념 증명 익스플로잇으로, forward-auth 플러그인의 CRLF 주입을 통한 인증 우회 및 권한 상승을 시연합니다.

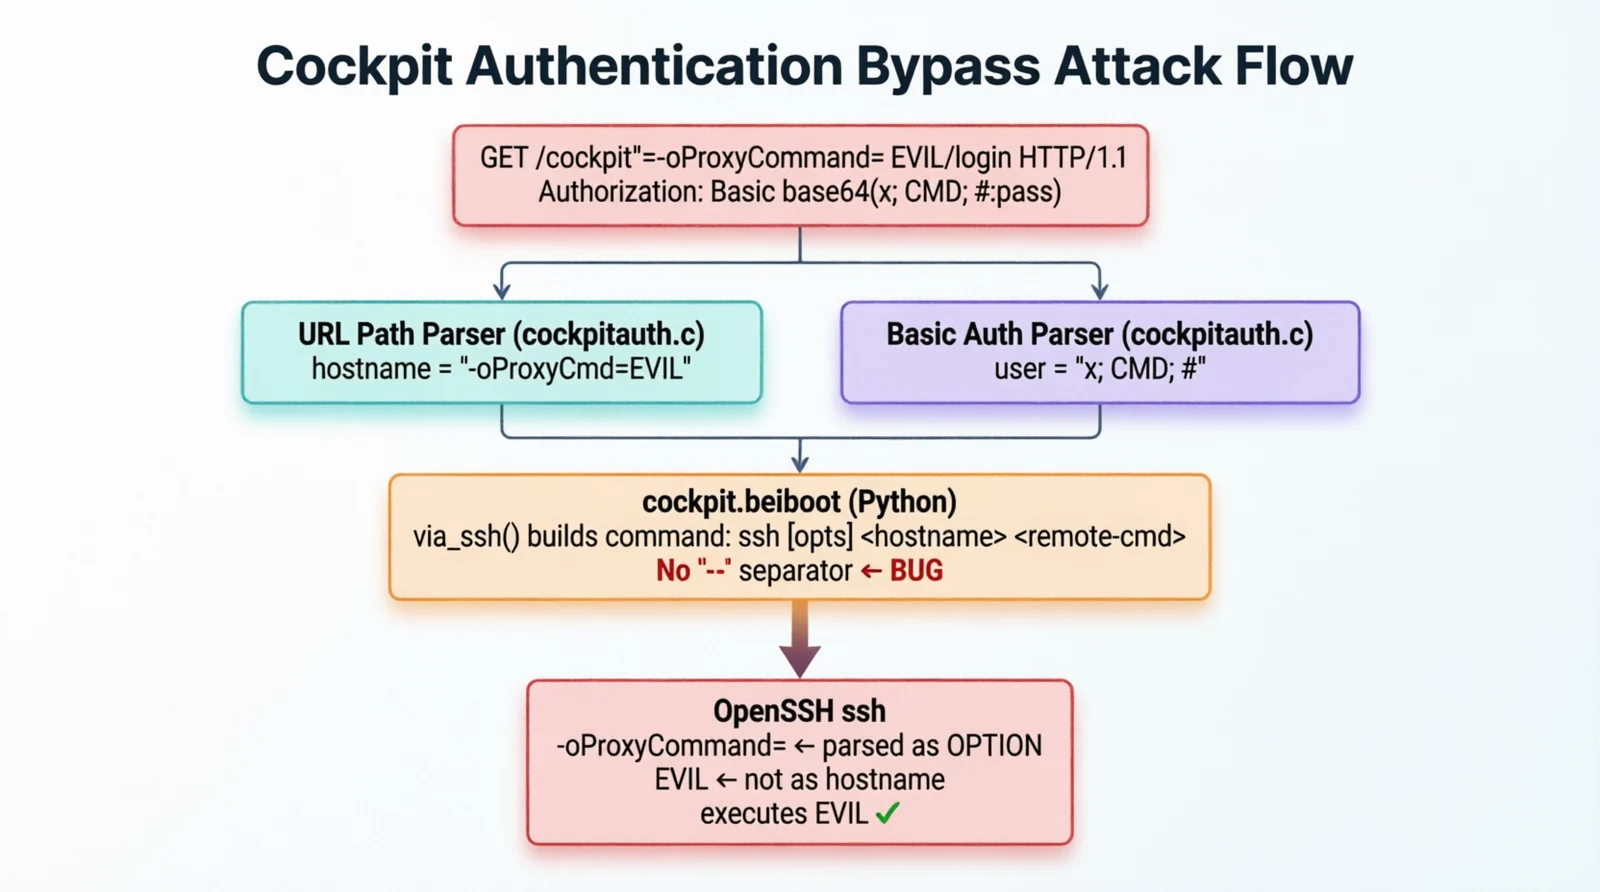 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: SSH 명령줄 인자 주입을 통한 인증되지 않은 원격 코드 실행
 nxploited/cve-2025-15403
RegistrationMagic <= 6.0.7.1 - admin_order를 통한 인증되지 않은 권한 상승








