

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Red Teaming

Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.

Kitploit 추천

추천 도구

10 선택됨
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k4일 전
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k8시간 53분 전
Empire preview#3

Empire

GitHubbc-security/empire
5.2k2일 전
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7k1개월 전
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8k10시간 25분 전
impacket preview#8

impacket

GitHubfortra/impacket
16.0k2일 전
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6k8개월 전
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8k21일 전
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1k1년 전
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k3일 전
최신관련성인기최근 업데이트
5527 결과
CVE-2023-49070 preview

CVE-2023-49070

GitHubbardlaudian/cve-2023-49070

Apache OFBiz CVE-2023-49070에 대한 Python PoC: /webtools/control/xmlrpc에서의 인증 우회와 ysoserial gadget 체인을 통한 사전 인증 역직렬화 RCE 달성.

defensive-toolspayload-generationvulnerability-analysis+5
1개월 전
autonomous-offensive-llm-handbook preview

autonomous-offensive-llm-handbook

GitHubmouteee/autonomous-offensive-llm-handbook

자율적 공격형 LLM 에이전트를 위한 결정론적 하네스 및 핸드북으로, 인가, 범위, 증거 게이트를 강제하여 재현 가능하고 정직한 침투 테스트를 보장합니다.

vulnerability-analysispenetration-testingpapers-research+4
781개월 전
mythic_telegram_profile preview

mythic_telegram_profile

GitHubdavidcarliez/mythic_telegram_profile

Athena 및 Apollo 에이전트 트래픽을 Telegram 봇 간 메시지를 통해 터널링하여 암호화된 페이로드를 Mythic의 Push C2 gRPC 서비스를 통해 Mythic에 브리징하는 Mythic C2 프로필입니다.

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
81개월 전
CVE-2025-24071 preview

CVE-2025-24071

GitHubbardlaudian/cve-2025-24071

의존성 없는 Python PoC 생성기로, CVE-2025-24071에 대해 ZIP 내에 악성 .library-ms 파일을 생성하여 Windows Explorer NTLM 해시 노출을 유발합니다.

phishing-toolspassword-attacksvulnerability-analysis+5
1개월 전
Project-Deep-Focus preview

Project-Deep-Focus

GitHuby0oshi/project-deep-focus

비동기 네트워크 정찰 엔진으로 대규모 서비스 탐지 및 핑거프린팅을 수행합니다. 보안이 취약한 서비스(RTSP 카메라, VNC, FTP)를 식별하고 인증 상태 탐지 기능을 갖춘 실시간 터미널 대시보드를 제공합니다.

osintreconnaissanceiot-security+6
2321개월 전
CVE-2025-7771 preview

CVE-2025-7771

GitHubyulisec/cve-2025-7771

ThrottleStop.sys의 CVE-2025-7771에 대한 전체 익스플로잇 체인으로, 검증되지 않은 물리 메모리 R/W IOCTL을 악용하여 Windows에서 관리자에서 SYSTEM으로 권한을 상승시킵니다.

defensive-toolsprivilege-escalationvulnerability-analysis+5
11개월 전
CVE-2026-63030 preview

CVE-2026-63030

GitHubfl0ydsec/cve-2026-63030

WordPress Core 사전 인증 RCE 체인 CVE-2026-63030 및 CVE-2026-60137에 대한 Python 대량 익스플로잇 및 탐지기로, SQL 인젝션을 원격 코드 실행으로 연계합니다.

vulnerability-scannerspassword-attacksexploitation+7
1개월 전
CVE-2024-37054 preview

CVE-2024-37054

GitHubbardlaudian/cve-2024-37054

MLflow REST API를 통해 등록된 모델을 오염시켜, 모델이 로드될 때 RCE를 트리거하는 악성 pickle을 삽입하는 개념 증명(Proof-of-concept).

defensive-toolsvulnerability-analysisexploitation+6
1개월 전
By-Poloss..-..CVE-2026-19125 preview

By-Poloss..-..CVE-2026-19125

GitHubpolosss/by-poloss..-..cve-2026-19125

EthPress <= 2.3.5의 인증되지 않은 인증 우회를 악용하여 지갑 주소를 통해 WordPress 관리자 세션을 획득하는 검증된 개념 증명(proof-of-concept)입니다.

password-attacksvulnerability-analysisexploitation+5
1개월 전
dpapi-toolkit preview

dpapi-toolkit

GitHubcrypt0p3g/dpapi-toolkit

Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
password-crackingencryption-decryption-toolshash-analysis+7
321개월 전
CVE-2026-86218 preview

CVE-2026-86218

GitHubsuper-meuw/cve-2026-86218

CVE-2026-86218에 대한 Python 3 개념 증명 익스플로잇으로, Struts 멀티파트 경쟁 조건을 통해 N-able N-central에서 인증 전 RCE를 실행하며, 명령 실행 및 리버스 셸을 지원합니다.

vulnerability-analysisexploitationweb-application-exploitation+5
1개월 전
OnTheEdge preview

OnTheEdge

GitHubjssngc/ontheedge

Microsoft Edge 프로세스 메모리에서 자격 증명 관련 데이터를 스캔하는 C 기반 Windows 연구 PoC로, 독립 실행형 실행 파일과 C2 랩 환경용 BOF 변형을 제공합니다.
memory-forensicsdata-exfiltrationpost-exploitation+4
111개월 전
MouseServer-1.7.8.5-RCE preview

MouseServer-1.7.8.5-RCE

GitHubmermehr/mouseserver-1.7.8.5-rce

WiFi Mouse Server 1.7.8.5를 대상으로 하는 CVE-2022-3218 PoC 익스플로잇으로, 키 입력 주입과 인메모리 PowerShell 페이로드 전달을 통해 RCE(원격 코드 실행)를 달성하여 보안이 강화된 랩 환경을 공략합니다.

vulnerability-analysisexploitationpenetration-testing+2
11개월 전
Titanis preview

Titanis

GitHubtrustedsec/titanis

Windows 프로토콜 라이브러리로, SMB 및 RPC 구현 등을 포함합니다.

privilege-escalationexploitationlateral-movement+7
8231개월 전
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
371개월 전
javaflood preview

javaflood

GitHubaudrise/javaflood

Minecraft Java 서버에 위조된 핸드셰이크 패킷, 연결 재사용, 페이로드 패딩, 프로토콜 버전 스푸핑을 통해 플러딩을 수행하는 Python 멀티스레드 DoS 도구입니다.

payload-generationscripting-automationnetwork-security+2
161개월 전
polychrome-rs preview

polychrome-rs

GitHubdovelus/polychrome-rs

컴퓨트 셰이더를 페이로드로 사용하는 방법에 대한 PoC
defensive-toolsencryption-decryption-toolspayload-generation+5
91개월 전
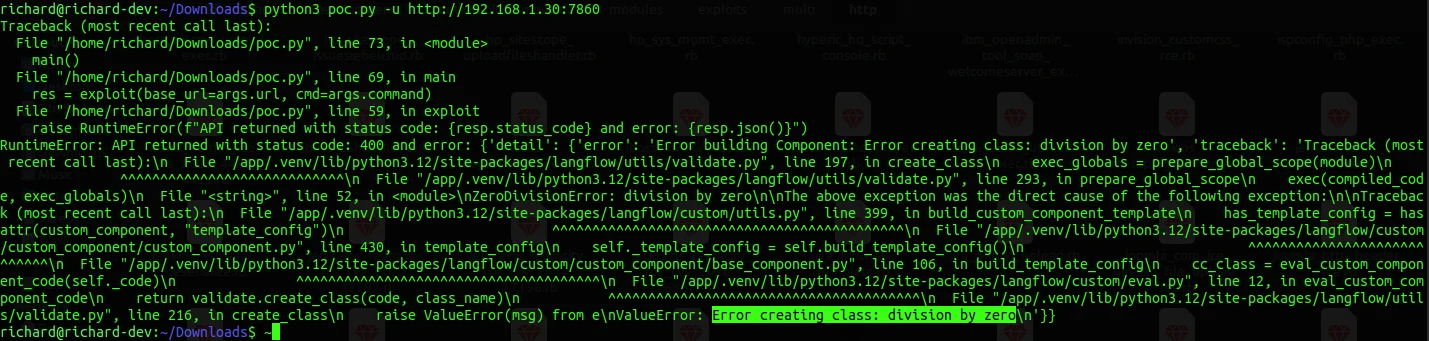
POC-CVE-2026-0769 preview

POC-CVE-2026-0769

GitHubrmhowe425/poc-cve-2026-0769

CVE-2026-0769(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 요청을 통해 원격 코드 실행을 가능하게 합니다. bash 명령어 유무에 관계없이 코드 실행을 시연합니다.


vulnerability-analysisexploitationweb-application-exploitation+2
1개월 전
이전1…313233…100다음





