 yulisec/cve-2025-7771
ThrottleStop.sys의 CVE-2025-7771에 대한 전체 익스플로잇 체인으로, 검증되지 않은 물리 메모리 R/W IOCTL을 악용하여 Windows에서 관리자에서 SYSTEM으로 권한을 상승시킵니다.

TechPowerUp ThrottleStop.sys 드라이버(CVE-2025-7771)에 대한 전체 개념 증명입니다.
서명되어 있고 여전히 로드 가능한 커널 드라이버가 두 개의 IOCTL을 통해 검증되지 않은 물리 메모리 읽기 및
쓰기를 노출합니다. 이 저장소는 그 프리미티브를 동작하는
관리자→SYSTEM 로컬 권한 상승으로 전환하고, 대부분의 경로 및 파일 이름 기반 탐지를 무력화하는
디바이스 이름 지정 특이점을 문서화합니다.
동일한 IOCTL에 대한 PoC는 이미 존재했습니다(Credits 참조). 이는 프리미티브 시연이 아닌 독립적인 전체 익스플로잇 체인입니다.
| 필드 | 값 |
|---|---|
| SHA256 | 16F83F056177C4EC24C7E99D01CA9D9D6713BD0497EEEDB777A3FFEFA99C97F0 |
| SHA1 | 82ED942A52CDCF120A8919730E00BA37619661A3 |
| MD5 | 6BC8E3505D9F51368DDF323ACB6ABC49 |
| 버전 | 3.0.0.0 ("Low-Level Driver", 2004-2020) |
| 서명자 | TechPowerUp LLC, DigiCert EV Code Signing |
| 인증서 지문 | 524EDA9C819321C66E22C7BABEB23DAEAFFB2182 |
| 인증서 유효 기간 | 2019-08-10 ~ 2022-06-15 |
인증서는 2022년에 만료되었지만, 서명에는 신뢰할 수 있는 카운터서명 타임스탬프가 포함되어 있어 Windows는 여전히 이를 로드합니다. 폐기는 그 날짜가 서명 시점보다 앞설 때만 효과가 있으며, 이와 같은 오래된 드라이버에서는 거의 그렇지 않습니다.
버전 리소스에는 CompanyName, OriginalFilename 또는 InternalName이 없으므로,
파일 자체의 메타데이터로는 벤더를 특정할 수 없습니다.
두 개의 IOCTL이 경계나 주소 검증 없이 물리 메모리를 읽고 씁니다:
| IOCTL | 동작 |
|---|---|
0x80006498 | 물리 읽기 |
0x8000649C | 물리 쓰기 |
둘 다 METHOD_BUFFERED이므로 사용자 포인터 역참조는 없습니다. 결함은 검사되지 않은 포인터가 아니라
호출자가 제공한 물리 주소에 대한 검증 누락입니다.
주목할 점: 쓰기 핸들러 0x8000649C는 FILE_READ_ACCESS로 선언되어 있습니다. 읽기 전용으로 연
핸들도 여전히 물리 쓰기를 발행할 수 있으므로, 선언된 액세스 마스크는 핸들러가 실제로 수행하는 동작과
일치하지 않습니다.
디바이스를 열려면 관리자 권한이 필요하므로, 이것만으로는 권한 경계를 넘는 것은 아닙니다. 이미 관리자인 공격자에게 제공하는 것은 사용자 모드에서의 임의 커널 읽기/쓰기이며, 이는 관리자 위에서 유지되어야 하는 보호 기능들, 즉 HVCI 코드 무결성, PPL, EDR/AV 자체 보호를 무력화합니다. 전형적인 bring-your-own-vulnerable-driver입니다.
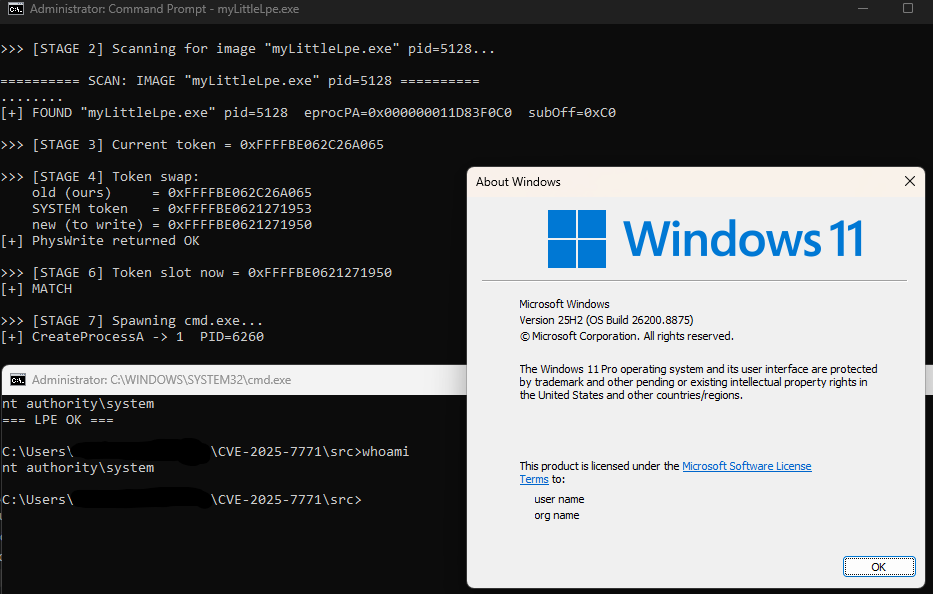
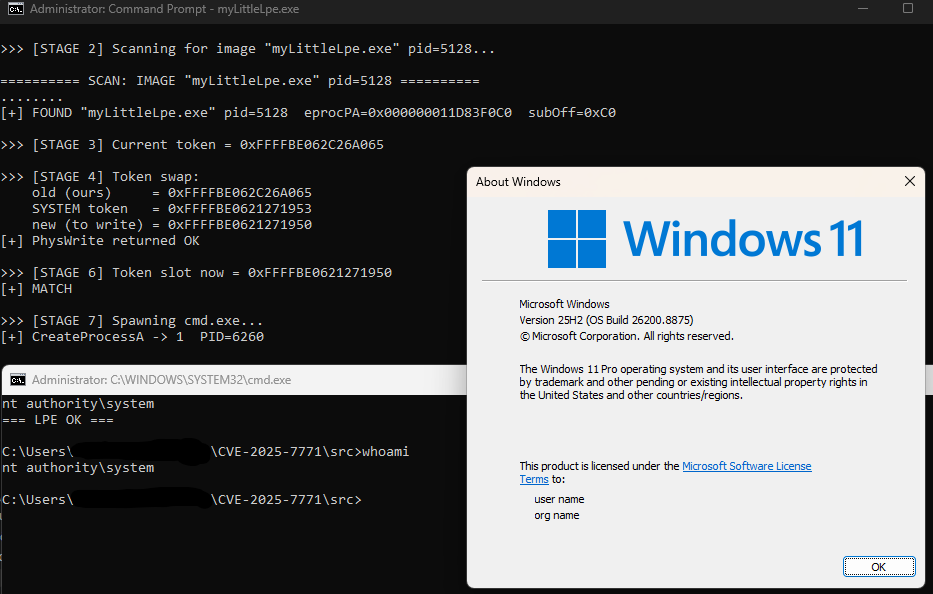
구체적인 시연으로, PoC는 R/W 프리미티브를 사용하여 SYSTEM 토큰을 탈취하고 SYSTEM 셸을 생성합니다.
CVSS 4.0: AV:L/AC:H/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H (8.7, High).
모든 것은 드라이버의 물리 R/W IOCTL에 대해 사용자 모드에서 실행됩니다. 페이지 테이블 워킹이나 CR3는 관여하지 않으며, 두 프로세스 모두 물리 메모리를 직접 스캔하여 찾습니다:
ImageFileName이 System이고 UniqueProcessId가 4인 EPROCESS를
물리 메모리에서 스캔합니다. 스캔은 추측한 윈도우가 아니라 펌웨어의
HARDWARE\RESOURCEMAP\...\Physical Memory 레지스트리 키에서 읽은 실제 RAM 범위로
제한되므로, MMIO 구멍은 절대 건드리지 않고 설치된 RAM 위의 어떤 것도 놓치지 않습니다.Token 필드(EPROC_TOKEN)를 읽습니다.Token 슬롯에 씁니다. 토큰은 _EX_FAST_REF이므로
기본적으로 낮은 참조 카운트 비트가 마스킹됩니다(--mask가 동작을 선택).cmd.exe를 생성하면 whoami가 NT AUTHORITY\SYSTEM을 반환합니다.오프셋(EPROC_TOKEN, EPROC_PID, EPROC_IMG_NAME 등)은 특정 빌드에 대한 것이며
대상 Windows 버전에서 dt nt!_EPROCESS로 확인해야 합니다.
실행 파일 이름이 중요합니다. 3단계는 물리 메모리에서 ImageFileName을 일치시켜 우리 자신의
프로세스를 찾으며, 해당 필드는 15자로 제한되고 스캔은 처음 8자를 일치시킵니다. 컴파일된 이름을 짧고
독특하게 유지하세요. 바이너리 이름을 바꾸는 경우 그 제한을 지키지 않으면 자체 스캔이 프로세스를
찾지 못합니다.
드라이버는 고정된 디바이스 이름을 사용하지 않습니다. 디바이스 객체 이름을 등록된 서비스 이름에서
파생시키며, 디스크상의 파일 이름은 무관합니다. 바이너리를 서비스 TRIXX로 등록하면 디스크상의 파일이
무엇으로 불리든 \\.\TRIXX가 생성됩니다.
따라서 \Device\ThrottleStop 또는 ThrottleStop.sys를 키로 하는 모든 탐지는 사소하게
우회됩니다. 탐지는 파일 해시나 서명 인증서를 기반으로 해야 합니다:
SHA256:     16F83F056177C4EC24C7E99D01CA9D9D6713BD0497EEEDB777A3FFEFA99C97F0
Thumbprint: 524EDA9C819321C66E22C7BABEB23DAEAFFB2182
Subject:    CN=TechPowerUp LLC, O=TechPowerUp LLC, L=Spokane, S=Washington, C=US
소스의 DEVICE_NAMES 목록은 알려진 제품 설치를 탐색하기 위한 것일 뿐입니다. 직접 등록한 서비스를
대상으로 하려면 디바이스 이름을 인수로 전달하세요.
| CVE | 드라이버 |
|---|---|
| CVE-2019-7245 | GPU-Z.sys |
| CVE-2025-5324 | GPU-Z.sys |
| CVE-2025-7771 | ThrottleStop.sys (이 저장소) |
바이너리는 여기에 제공되지 않습니다. 어떤 사본이든 위의 SHA256과 대조하여 검증하세요. 이 샘플은 LOLDrivers에 등재되어 있습니다.
cl /nologo /EHsc /W4 /O2 src\ThrottleStop.cpp /Fe:myLittleLpe.exe /link advapi32.lib
실험실 용도 전용입니다. 롤백할 스냅샷이 있는 격리된 VM 내에서 실행하세요.
sc.exe create <name> type= kernel binPath= C:\path\to\ThrottleStop.sys
sc.exe start <name>

myLittleLpe.exe

sc.exe stop <name>
sc.exe delete <name>
바이너리는 인수를 받지 않습니다. 물리 메모리 맵을 출력하고, SYSTEM 및 로컬 EPROCESS를 스캔하고,
토큰을 교체하고, NT AUTHORITY\SYSTEM으로 실행되는 cmd.exe를 생성합니다.
비교를 위한 동일 드라이버에 대한 다른 공개 연구:
방어 연구 및 탐지 엔지니어링을 위해 게시되었습니다. 이 취약점은 이미 CVE-2025-7771로 공개되어 있습니다. 여기의 모든 것은 작성자가 소유한 시스템에서 테스트되었습니다. 소유하지 않았거나 테스트 권한이 없는 시스템에 대해 이것을 실행하지 마세요.
