
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 baguette168/nmg
Godzilla, Behinder, AntSword 클라이언트와 호환되는 매개변수화된 .NET 메모리 셸 페이로드(VPP, MVC 라우트, HttpListener)를 생성하여 레드 팀 테스트에 활용합니다.
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
 electroniccats/catsniffer
CatSniffer는 최신 라디오 IoT 프로토콜을 사용하여 IoT(사물인터넷) 장치를 스니핑, 통신 및 공격하기 위한 독창적인 멀티프로토콜 및 멀티밴드 보드입니다. TI CC1352, Semtech SX1262, V3의 경우 RP2040 또는 V2의 경우…
 beardhammer/cve-2026-85884
CVE-2026-85884를 시연하는 PowerShell 개념 증명으로, Windows whesvc/WinDiag Lua ETW에서 저권한 또는 WPAD LPAC 코드에서 SYSTEM으로의 권한 상승을 보여줍니다.
 k8scout/k8scout
단일 바이너리를 손상된 Kubernetes 파드에 드롭하고 클러스터 관리자, 노드 이스케이프, 시크릿 도난, 클라우드 IAM 탈취로 이어지는 모든 현실적인 공격 경로를 즉시 매핑하세요.

 phantom-brigade1/wifisting
Linux에서 Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC 및 라우터 측 또는 네트워크 MITM 테스트를 위한 57개의 독립 실행형 모듈을 갖춘 GTK4 및 CLI 무선 보안 툴킷입니다.
 brutelogic/unkover
Bash 403/401 접근 우회 테스터로, 헤더 스푸핑, 메서드 변조, 경로 정규화, 인코딩 기법으로 URL을 프로브하고 성공 시 curl PoC를 반환합니다.
 vonahisec/cve-2022-47966-scan
CVE-2022-47966용 Python 스캐너. 영향을 받는 24개 제품 중 약 10개를 지원합니다.
 subat0mik/misconfiguration-manager
Misconfiguration Manager는 알려진 모든 Microsoft Configuration Manager 공격 기법과 관련 방어 및 강화 지침을 위한 중앙 지식 기반입니다.
 strategic-automation/violin
Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 tracyliving606/regpwn
CVE-2026-24291에 대해 테스트된 코드를 사용하여 여러 Windows 버전에서 클라이언트 및 서버의 Windows 로컬 권한 상승을 악용합니다.
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940에 대한 PoC 익스플로잇으로, CRLF 인젝션을 통한 cPanel/WHM 인증 우회를 대상으로 합니다. 세션 하이재킹, RCE, 리버스 셸, 대량 스캐닝, 그리고 승인된 침투 테스트를 위한 대화형 셸을 지원합니다.
 bc-security/empire-compiler
Empire 및 Covenant C2 프레임워크용 .NET 및 PowerShell 페이로드를 컴파일하고 난독화하며, 레드팀 작전을 위한 구성 가능한 빌드 프로필을 제공합니다.
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE 툴킷으로, 무기화된 익스플로잇 체인(PEAR RCE, 웹셸, 관리자 생성, 정보 탈취)과 비침투적 SafeChecker 버전 및 위험 감사기를 제공합니다.
 ghxstsec/cve-2025-8110
CVE-2025-8110에 대한 개념 증명 익스플로잇으로, 심볼릭 링크를 통한 경로 탐색과 sshCommand 주입을 이용하여 리버스 셸을 전달하는 Gogs RCE 취약점입니다.
 tc4dy/cve-2026-67279-86060-toolkit
MikroTrick MikroTik RouterOS SSH 사전 인증 탈취 체인을 위한 Python 툴킷: exploit.py는 관리자 셸을 위한 rekey 우회 및 fd-2 정책 스왑을 수행하고, safedetect.py는 배너 감사를 수행합니다.
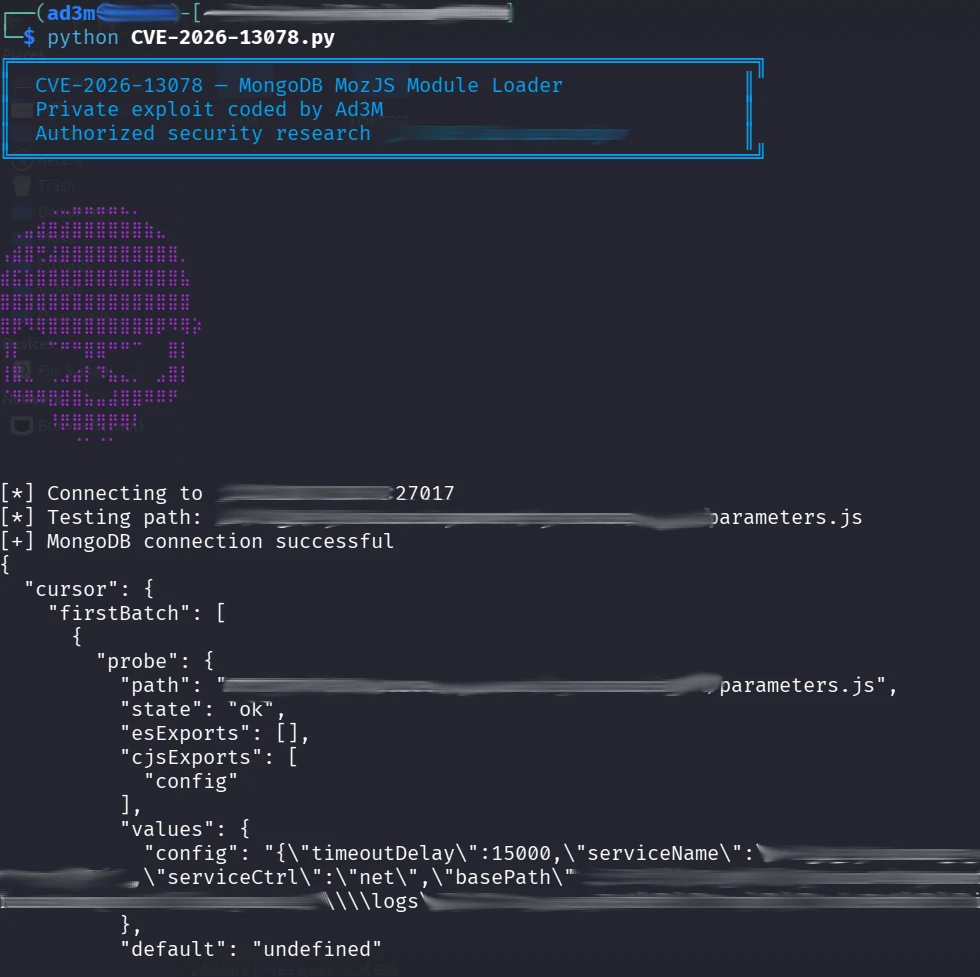 0xad3m/cve-2026-13078-poc
CVE-2026-13078에 대한 Python 개념 증명(PoC)으로, MongoDB MozJS 모듈 로더의 권한 부여 결함(CWE-862)으로 인해 인증된 사용자가 서버 측 JavaScript를 통해 로컬 파일을 노출할 수 있게 하는 취약점입니다.








