


Linux에서 Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC 및 라우터 측 또는 네트워크 MITM 테스트를 위한 57개의 독립 실행형 모듈을 갖춘 GTK4 및 CLI 무선 보안 툴킷입니다.
Linux용 GTK4 무선 보안 툴킷. Wi-Fi, Bluetooth, RF, 라우터 측 및 네트워크 MITM 작업을 아우르는 57개의 모듈을 하나의 인터페이스 뒤에 제공합니다.
모든 모듈은 독립 실행형 셸 스크립트입니다. GUI는 이들 위에 얹힌 뷰일 뿐 컨테이너가 아니며, 인터페이스 뒤에 잠겨 있는 것은 없습니다.
초기 개발 단계. 하나의 머신과 하나의 어댑터에서 철저히 테스트했습니다. 실제로 작동하는 것 섹션은 그것이 무엇을 의미하는지 솔직하게 다루고 있으며, 버그를 보고하기 전에 읽어볼 가치가 있습니다.
sudo bash wifisting.sh를 실행하면 카테고리별로 묶인 번호 메뉴가 나타납니다. bash wifisting.sh --list는 root 권한 없이 모듈 가용성을 출력합니다.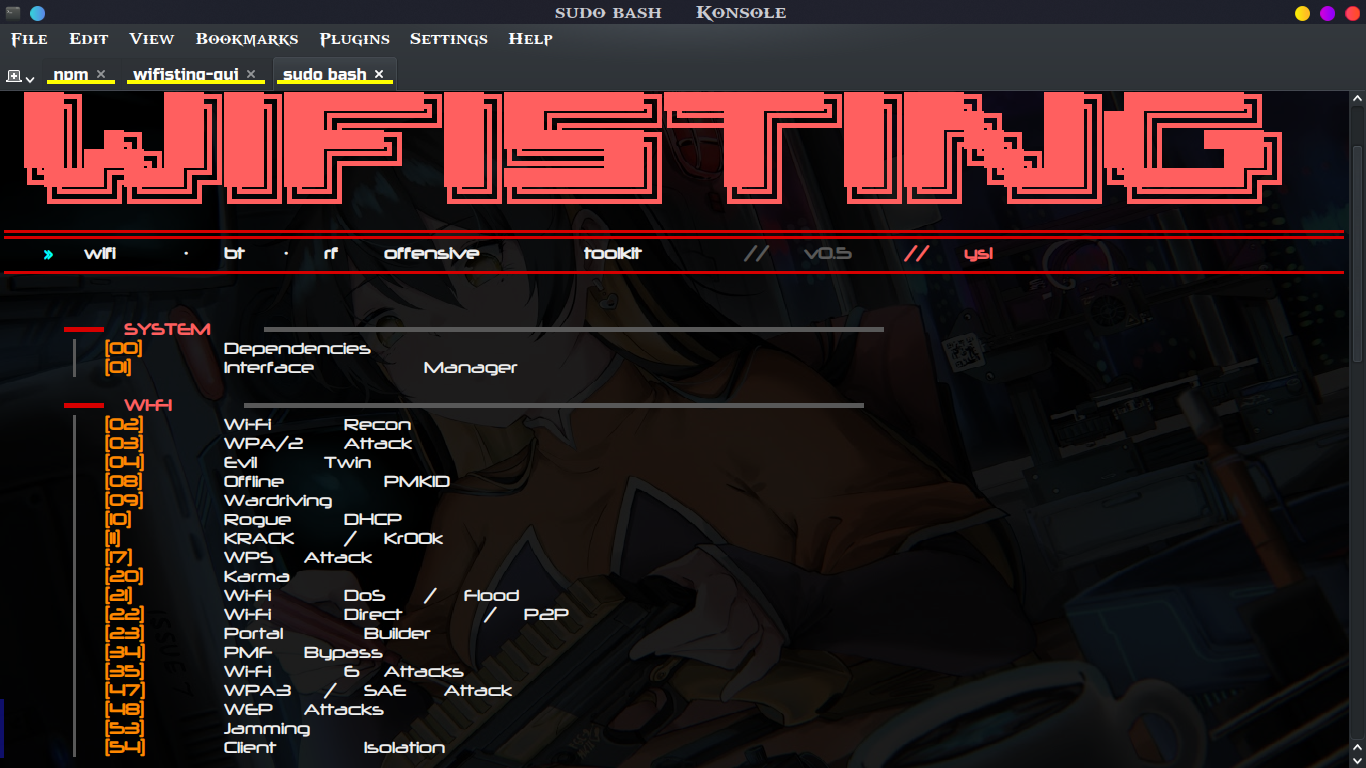
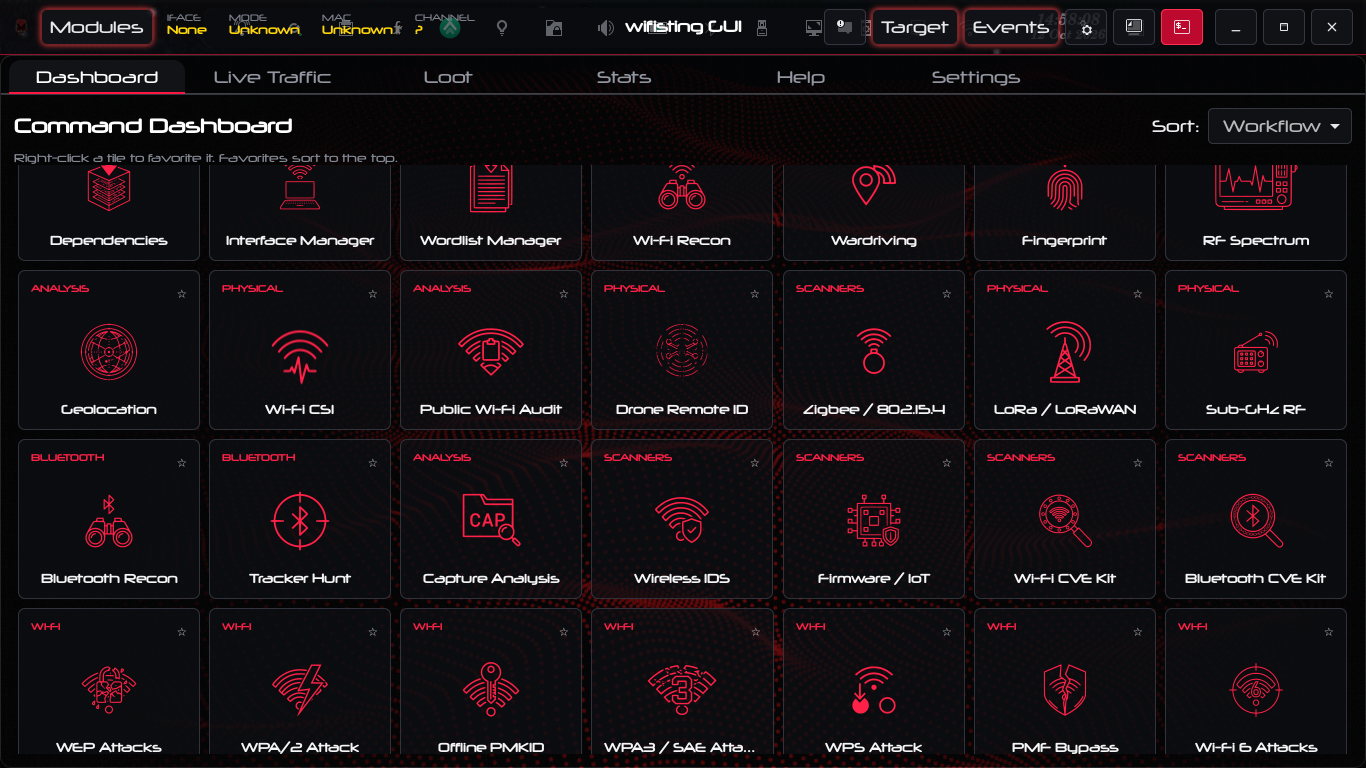
네이티브 GUI. wifisting-gui는 GTK4 + VTE 위에 구축되며, 엄격한 TSV 프로토콜을 통해 동일한 셸 모듈을 구동합니다. 약 15,000줄의 C 코드로, GTK와 VTE보다 무거운 런타임 의존성은 없습니다.
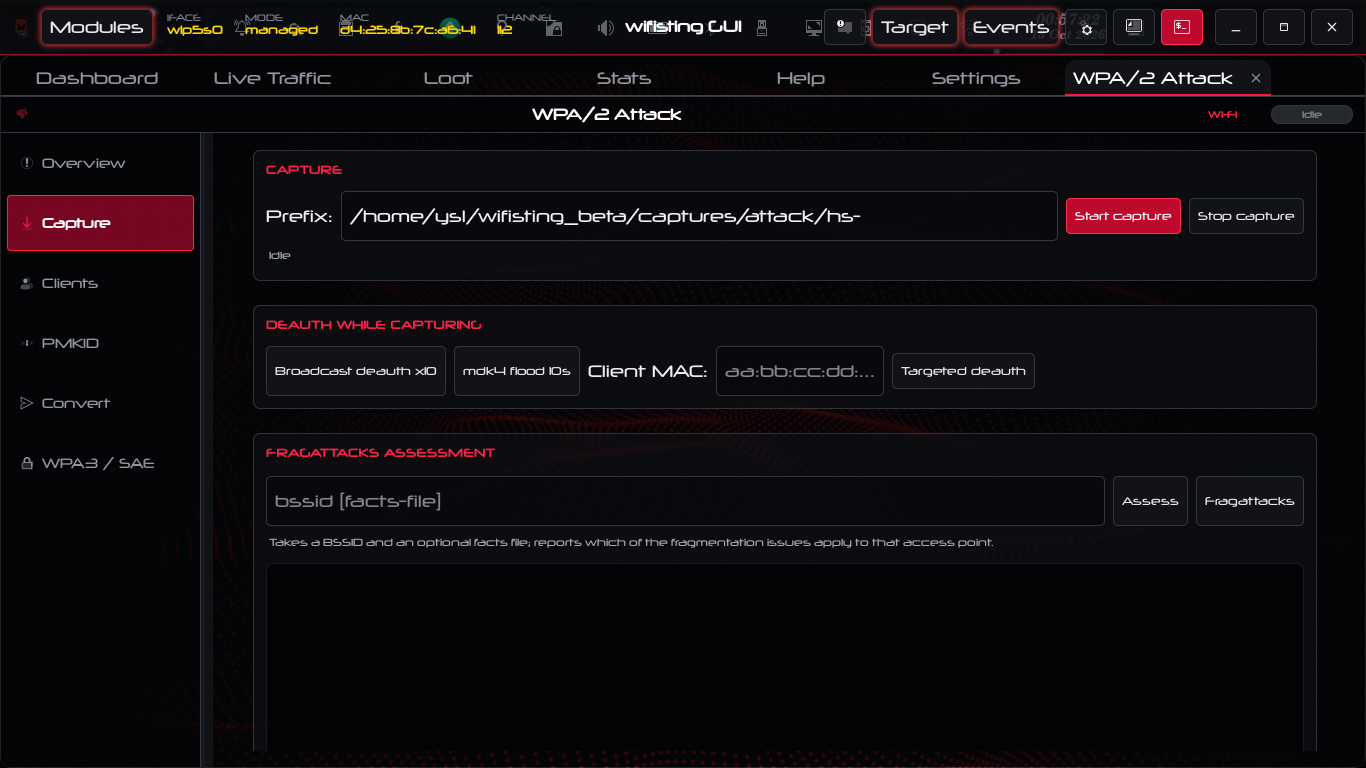
모듈 모음. 50개가 넘는 셸 스크립트로, 각각 자체 완결형이며, 각각 스스로 프로젝트 루트를 찾아내고(pkexec 아래에서도 작동하며, 이때 HOME은 /root입니다), 각각 오프라인으로 실행되어 하드웨어를 건드리지 않는 --selftest 동사를 갖추고 있습니다.
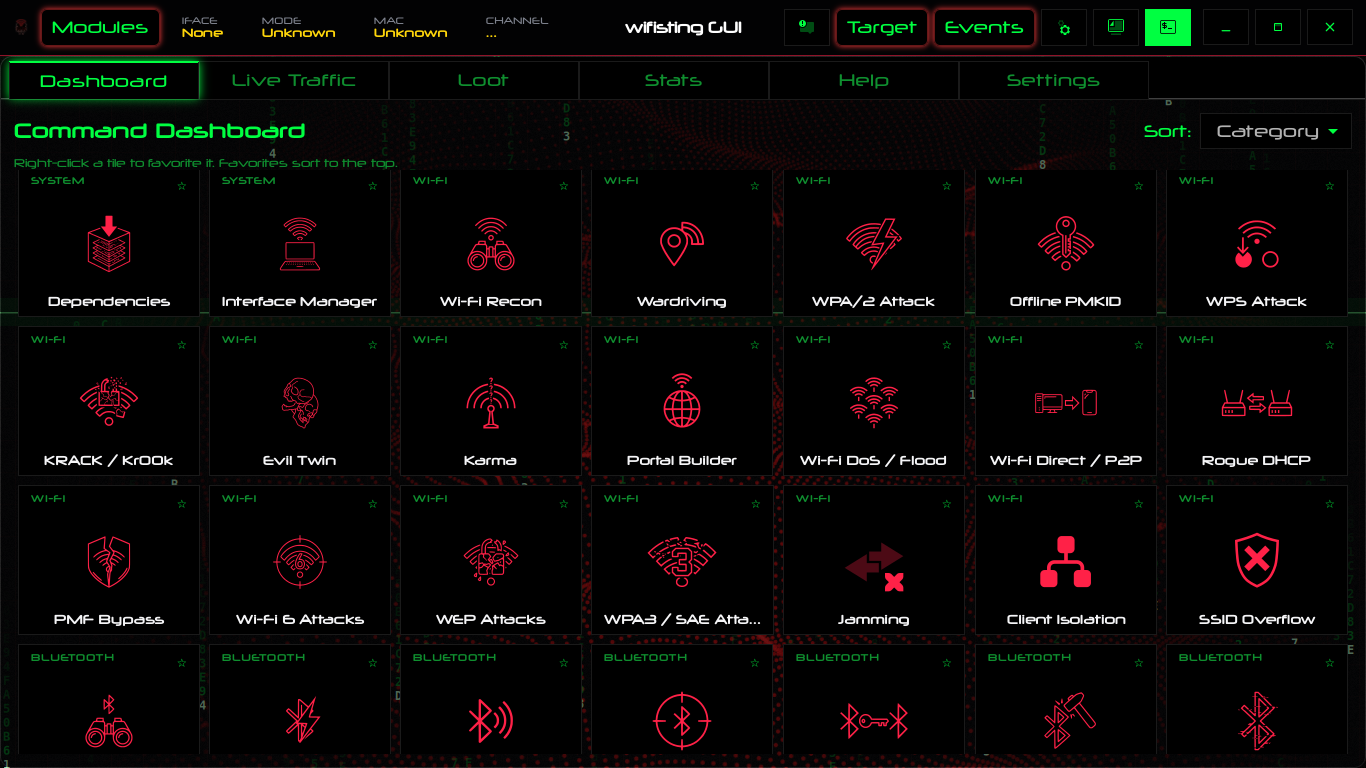
GUI와 CLI는 대안이 아니라 /tmp/wifisting/ 아래의 상태를 공유합니다. GUI의 Recon 탭에서 대상을 선택하면 CLI가 그것을 인식합니다. CLI에서 스캔을 시작하면 GUI의 상태 표시가 갱신됩니다.
대부분의 무선 툴링은 한 분야에 깊이 파고듭니다. aircrack-ng는 Wi-Fi, bettercap은 네트워크 MITM, BlueZ 툴링은 Bluetooth입니다. 하나의 평가에는 다섯 개의 도구, 다섯 개의 설정 형식, 그리고 대상에 대한 공유된 뷰가 없습니다.
wifisting은 의도적으로 넓습니다 — 계층과 프로토콜을 가로질러 한곳에 모읍니다. 또한 Responder, mitm6, ntlmrelayx, mdk4, hcxdumptool을 재구현하는 대신 감싸므로, 전문 도구들은 마땅히 있어야 할 아래 계층에 그대로 남습니다.
또 다른 차별점은 이것입니다: 대부분의 도구는 작동했다고 알려줍니다. 이 도구는 작동하지 않았을 때를 알려주도록 만들어졌습니다. 대상이 그대로인데 OK를 보고하는 모듈은 크게 실패하는 모듈보다 나쁩니다. 그래서 모듈마다 --selftest가 있고, 하드웨어 조건이 필요한 모듈들은 빈 결과를 반환하는 대신 무엇이 빠졌는지 알려줍니다.
프레임 수준 재밍. deauth 플러드가 아니라 실제 반응형 재밍, 캐리어 감지 조작, FCS 손상으로, 수정된 Atheros 드라이버를 통해 구동됩니다. 이를 위해서는 modwifi를 커널 7.0으로 포팅해야 했으며, 이것이 거의 아무도 이를 배포하지 않는 이유입니다. 채널의 나머지는 그대로 두고 한 액세스 포인트의 비콘만 재밍할 수 있습니다.
SSID 오버플로와 실제 IE 길이 제어. SSID가 32바이트 한도를 초과하는 비콘으로, 동일한 바이트에 인젝션 페이로드를 실어 보냅니다. 공개된 ESP32 도구들은 이를 할 수 없습니다 — WiFi.softAP()가 32에서 잘라내므로, 모두 이를 향후 과제로 나열합니다. 프레임을 직접 구성하면 길이 바이트가 내용과 독립적이 되며, 바로 이것이 실제로 중요한 경우입니다.
라우터 광고 포이즈닝. mitm6는 DHCPv6를 처리하고 라우터 광고는 의도적으로 건너뛰므로, DHCPv6가 작동하지 않는 네트워크는 mitm6의 영향을 받지 않습니다. 이 도구는 RA/SLAAC를 수행합니다: 위조된 패킷 하나로 모든 호스트의 기본 경로와 리졸버를 재구성합니다.
클라이언트 격리 우회. 게이트웨이 바운싱, 포트 스틸링, 브로드캐스트 리플렉션, 그리고 우회를 유지하기 위한 NIC 간 릴레이. AirSnitch 연구(NDSS'26)에서 가져왔습니다.
USB 이더넷 MITM. USB 포트를 통한 RNDIS 기반, PoisonTap 스타일.
라우터 복구 및 콘솔. 복구 모드 TFTP, UART/U-Boot 가이드, 오프라인 플래시 이미지 파싱. 무선 도구에서 보기 드문 기능.
다중 노드 캡처. Pi, VM, 노트북 등 원격 노드 플릿을 구동하고 각 노드가 보는 것을 상호 연관시킵니다.
가장 중요하다고 생각하는 점: 실패했을 때 알려주도록 설계되었다는 것입니다. 모든 모듈에는 --selftest가 있습니다. 하드웨어 게이트 모듈은 빈 결과를 반환하는 대신 누락된 하드웨어의 이름을 명시합니다. 대상이 손대지 않은 상태에서 OK를 보고하는 모듈은 크게 실패하는 모듈보다 나쁘며, 그것이 제가 추적하는 버그 유형입니다.
| 모듈 | 설명 |
|---|---|
00_deps | 설치된 도구 검사 및 누락된 패키지 설치 |
01_iface | 무선 인터페이스 검색 및 모니터 모드 제어 |
| 모듈 | 설명 |
|---|---|
02_recon | 실시간 스캔, 대상 선택, CSV 파싱 |
03_attack | Deauth, WPA/WPA2 핸드셰이크 캡처 및 PMKID |
04_eviltwin | 캡티브 포털 및 자격 증명 캡처를 갖춘 로그 AP |
08_pmkid_offline | 오프라인 PMKID 추출 및 hashcat 변환 |
09_wardrive | 커버리지 매핑을 위한 GPS 태그 스캐닝 |
10_rogue_dhcp | 가로채기를 위한 악성 DHCP 서버 |
11_krack_kr00k | KRACK 및 Kr00k 키 재설치 |
17_wps_attack | Pixie Dust 및 WPS PIN |
20_karma | 모든 프로브 요청에 응답하여 클라이언트 유인 |
21_beacon_flood | 비콘 및 인증 플러드, WIDS 혼란, Michael 대응책 |
22_wifi_direct | P2P 기기, 서비스 및 그룹 소유자 협상 |
23_captive_portal_builder | 템플릿에서 캡티브 포털 HTML 렌더링 |
34_pmf_bypass | AP별 802.11w 관리 프레임 보호 상태 |
35_wifi6_attacks | HE 요소, BSS 컬러 충돌, TWT, 공간 재사용 |
47_wpa3_attack | 전환 다운그레이드, Dragonblood, SAE 캡처 및 사전 공격 |
48_wep_attack | 가짜 인증, ARP 재생, ChopChop, 단편화, 키 복구 |
53_jamming | modwifi 드라이버를 통한 프레임 수준 재밍 |
54_client_isolation | 게이트웨이 바운스, 포트 스틸링, 브로드캐스트 반사, NIC 간 릴레이 |
55_ssid_overflow | 32바이트 제한을 초과하는 과대 SSID, 동일 바이트에 인젝션 포함 |
| 모듈 | 설명 |
|---|---|
07_arp | ARP 스푸핑 및 MITM 캡처 |
13_802.1x_relay | 802.1X용 RADIUS 릴레이 |
32_resolver_poison | LLMNR/NBT-NS/mDNS 포이즈닝, NTLM 릴레이, mitm6, 라우터 광고 |
49_usb_mitm | RNDIS를 통한 USB 이더넷 MITM |
50_router_lan | TR-064, HNAP, UPnP/SSDP, SNMP, DNS 리바인딩, CSRF |
51_router_web | 진단 페이지 인젝션, rom-0 노출, 기본 자격 증명 |
52_router_console | 복구 모드 TFTP, UART/U-Boot 가이드, 오프라인 플래시 파싱 |
| 모듈 | 설명 |
|---|---|
05_bt_recon | 기기 열거 및 핑거프린팅 |
06_bt_attack | BLE 스푸핑 및 블루투스 공격 프리미티브 |
12_hid_injection | 블루투스 HID 키스트로크 인젝션 |
24_bt_mesh | BLE Mesh 스니핑 및 공격 |
36_ble_tracker_hunt | AirTag/SmartTag/Tile 탐지 및 추적 탐지 |
37_bt_classic_ssp | 보안 단순 페어링 모델 및 HCI 로그 재구성 |
38_ble_adv_forge | iBeacon, Eddystone 및 Fast Pair 페이로드 생성 |
39_ble_fuzz | 악성 BLE 페이로드 코퍼스 생성 |
| 모듈 | 설명 |
|---|---|
26_zigbee | Zigbee 스니핑 및 공격 (CC2531 / nRF52840) |
57_thread | Thread 메시 분석 및 보더 라우터 검색 |
| 모듈 | 설명 |
|---|---|
25_rf_spectrum | SDR 스펙트럼 스윕, IQ 캡처, 채널 점유 |
40_wifi_csi | 채널 상태 정보 파싱 및 모션 분석 |
42_subghz | Sub-GHz OOK 펄스 트레인 디코딩 및 대역 참조 |
43_nfc_rfid | NDEF 코덱 및 MIFARE 태그 구조 분석 |
44_lora_loraWAN | LoRa 및 LoRaWAN |
45_drone_remote_id | ASTM F3411 Remote ID 디코드 및 빌드 |
| 모듈 | 설명 |
|---|---|
14_wifi_ids | 수동 모니터링 및 무선 침입 탐지 |
15_wifi_cve_scan | 알려진 Wi-Fi CVE 노출 여부를 네트워크에서 탐색 |
16_bt_cve_scan | 알려진 CVE 노출 여부를 블루투스 장치에서 탐색 |
18_capture_analysis | pcap 탐색, 해시 추출, hashcat 구동 |
19_wordlist_manager | 워드리스트 및 규칙 다운로드, 구성 및 관리 |
27_firmware_iot | 펌웨어 추출, 자격 증명 수집, CVE 스캔 |
27b_fw_update_audit | 펌웨어 업데이트 감사 |
28_live_traffic | 실시간 트래픽 보기 |
30_fingerprint | 클라이언트 식별, 랜덤 MAC 탐지, 상관 분석 |
41_wifi_geolocate | BSSID 및 RSSI로부터 위치 추정 |
46_public_wifi_audit | 개방, WEP, 다운그레이드 및 이블 트윈 위험에 대해 AP 등급 평가 |
| 모듈 | 설명 |
|---|---|
29_killchain | 다단계 공격을 재사용 가능한 실행으로 연결 |
31_remote_node | 원격 노드(Pi / VM / PC) 플릿 관리 |
인젝션이 가능한 어댑터가 필요합니다.
앱을 빌드하거나 실행하는 데 필요한 것은 여기 없습니다. 하지만 이 중 최소 하나가 없으면 대부분 아무것도 하지 못하므로, 각 구성 요소가 무엇을 제공하는지 알아둘 가치가 있습니다.
필수 — 인젝션이 가능한 Wi-Fi 어댑터. Atheros AR9271이 제가 빌드하고 테스트한 대상입니다: TP-Link WN722N v1, Alfa AWUS036NHA, Technoethical N150.
Intel 어댑터는 인젝션이 관련된 어떤 작업에도 작동하지 않습니다. 앱은 iwlwifi를 감지하고 조용히 실패하는 대신 그 사실을 알려주지만, 거부합니다. 모니터 모드만으로는 충분하지 않습니다. 이 중 하나가 없으면 인터페이스를 탐색하고 캡처를 읽을 수 있을 뿐입니다.
두 번째 Wi-Fi 어댑터 — 클라이언트 격리 테스트용. 해당 모듈은 동시에 연결된 두 개의 인터페이스가 필요하며, 하나는 피해자 역할, 하나는 공격자 역할을 합니다. 관리 모드를 지원하는 카드라면 무엇이든 두 번째로 사용할 수 있으며, 인젝션은 필요하지 않습니다.
블루투스 어댑터 — 8개의 블루투스 모듈용. 클래식 및 BLE 정찰, SSP, 광고 위조, 퍼징, 메시, 트래커 사냥, HID 인젝션. 최신 어댑터가 바람직하며, 일부 오래된 CSR 동글은 BLE 광고 데이터를 전달하지 못합니다.
