 0xad3m/cve-2026-13078-poc
CVE-2026-13078에 대한 Python 개념 증명(PoC)으로, MongoDB MozJS 모듈 로더의 권한 부여 결함(CWE-862)으로 인해 인증된 사용자가 서버 측 JavaScript를 통해 로컬 파일을 노출할 수 있게 하는 취약점입니다.

원본 PoC는 Ad3M이 코딩하고 개발했습니다.
승인된 보안 연구 전용입니다. 이 저장소는 소유하고 있거나 테스트에 대한 명시적 허가를 받은 MongoDB 인스턴스에 대해서만 실행하십시오.
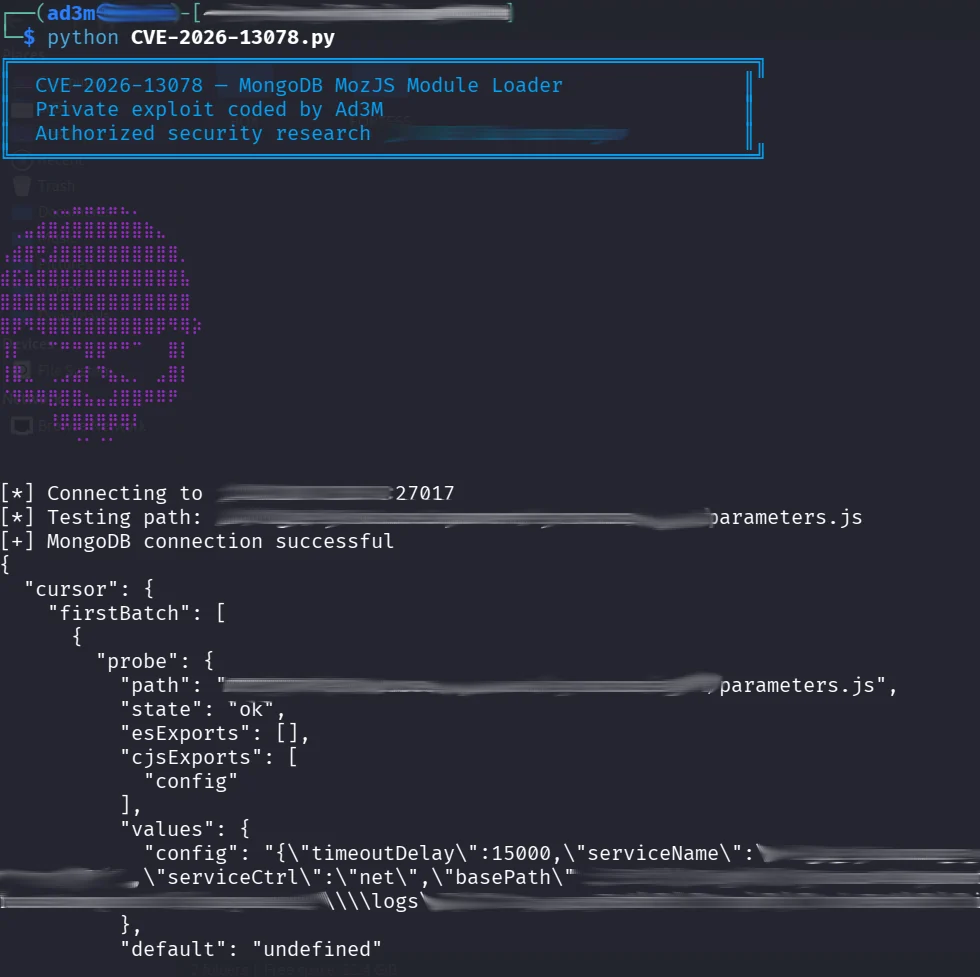
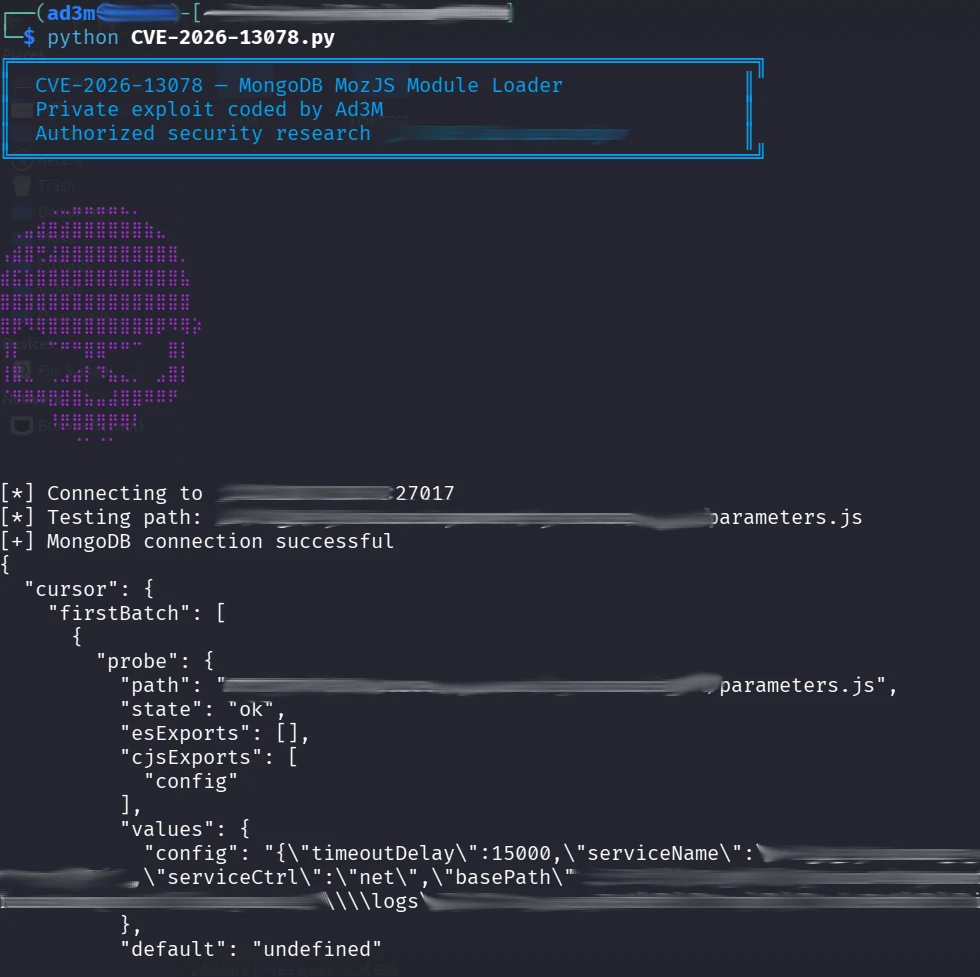
이 저장소에는 MongoDB Server MozJS 모듈 로더 권한 부여 문제로, 인증된 사용자가 서버 측 JavaScript를 통해 파일에 접근할 수 있게 할 수 있는 CVE-2026-13078에 대한 PoC가 포함되어 있습니다.
승인된 레드 팀 참여 중에, 저는 조직 환경에서 CVE-2026-13078의 영향을 받은 MongoDB 인스턴스를 발견했습니다. 공개된 개념 증명을 검색했지만 찾지 못한 후, 평가 중에 취약점을 검증하기 위해 자체 PoC를 개발했습니다.
이 PoC는 서버 측 JavaScript 모듈에서 내보낸 구성 데이터의 노출을 성공적으로 입증했습니다. 이제 다른 보안 연구원과 침투 테스터가 승인된 환경에서 이 문제를 재현하고 평가하는 데 도움이 되도록 제 연구를 공개적으로 공유합니다.
| 필드 | 세부 정보 |
|---|---|
| CVE | CVE-2026-13078 |
| 제품 | MongoDB Server |
| 취약점 | 임의 로컬 파일 노출 |
| 구성 요소 | MozJS 스크립팅 엔진 모듈 로더 |
| 약점 | CWE-862 — 권한 부여 누락 |
| CVSS v3.1 | 7.7 (높음) |
| CVSS v3.1 벡터 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (중간) |
| 인증 | CVE 기록에 따라 필요(낮은 권한) |
| 공격 벡터 | 네트워크 |
| 사용자 상호 작용 | 없음 |
| 영향 | mongod 프로세스의 파일 시스템 권한으로 파일 노출 |
| 공개 PoC | 기존 공개 PoC 없음 |
| 알려진 악용 | 2026년 10월 12일에 확인한 출처에서 확인된 실제 악용 보고서 없음, CISA의 2026년 7월 23일 평가는 악용을 “없음”으로 기록 |
각 나열된 브랜치에서 첫 번째 수정 버전 이전의 버전이 영향을 받습니다.
| 브랜치 | 최초 수정 버전 |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
출처: MongoDB에서 발행한 CVE 레코드 및 CISA 평가, MongoDB 보안 권고 SERVER-128832
초기 조사 결론 : 이 취약점은 공개적으로 문서화되었지만, 초기 검색 중 재현 가능한 공개 익스플로잇 코드를 찾지 못했습니다. 이는 PoC가 존재하지 않았다는 것을 증명하지는 않습니다. 이러한 공백이 저만의 PoC를 개발하게 된 동기가 되었습니다.
pymongo의존성 설치:
python -m pip install -r requirements.txt
검증을 실행합니다:
python poc.py --host 127.0.0.1 --port 27017
사용 중인 릴리스 라인에 맞는 MongoDB 벤더 수정 사항을 적용하고, 네트워크 접근을 제한하며, 최소 권한 데이터베이스 계정을 사용하고, 운영상 가능한 경우 서버 측 JavaScript를 비활성화하십시오.
참조: https://jira.mongodb.org/browse/SERVER-128832
이슈, 커밋, 스크린샷 또는 로그에 실제 비밀 정보, 호스트 경로, 자격 증명 또는 파괴적인 페이로드를 포함하지 마십시오. 의심되는 취약점은 벤더의 조정된 공개(coordinated disclosure) 절차를 통해 보고하십시오.
MIT. LICENSE를 참조하십시오.






