
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 scoringengine/scoringengine
레드/화이트/블루 팀 대회용 스코어링 엔진
 ayoubfaouzi/al-khaser
야생에서 사용되는 공개 악성코드 기술: 가상 머신, 에뮬레이션, 디버거, 샌드박스 탐지
 element2023h/cve-2026-120232-rust-poc
Horizon DataSys Reboot Restore Standard의 shield.sys 드라이버를 통해 SYSTEM 권한으로의 로컬 권한 상승을 시연하는 Rust 개념 증명(CVE-2026-120232).
 exploit-garbage/0day-rubbish
AI 시대의 취약점 공개를 재정의합니다. 우리는 악용 가능한 0-day를 대량 생산하고 직접 공개하며, 이벤트 기반 압박을 통해 공급업체의 보안 기준을 높이고 업계를 발전시킵니다.
 spiralbl0ck/ksmb-rce-
End-to-end ksmbd SMB2 WRITE over-read exploit chain: kernel heap leak for KASLR, phys_base oracle sweep, modprobe_path overwrite, and SUID root shell…
 amesianx/cve-2026-124194-poc
Concept PoC for CVE-2026-124194 Outlook spoofing/NTLM leak: crafts .msg files with UNC reminder paths and includes an NTLMv2 hash collector for lab…
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 rootless-ghost/vulnforge
취약점 및 익스플로잇 인텔리전스 — ExploitDB, NVD, Metasploit 검색, CVE→ATT&CK 매핑 및 LogNorm/HuntForge 통합 지원 | Nebula Forge의 일부
 rosesecurity/red-teaming-ttps
레드 팀원과 방어자 모두에게 유용한 기술, 전술, 절차!
 synacktiv/cerber4rc
ASREQroasting을 통해 RC4 해시를 은밀하게 수집하는 도구
 nicocha30/ligolo-iwa
Isolated Web Applications을 활용하여 Chrome 및 Chromium 기반 브라우저 내에서 작동하는 Ligolo-ng JavaScript 에이전트.
 matrixtm/mhddos
최고의 DDoS 공격 스크립트 Python3, 60가지 방법의 (사이버 / DDoS) 공격
 outflanknl/c2-tool-collection
Cobalt Strike(및 가능한 다른 C2 프레임워크)와 BOF 및 리플렉티브 DLL 로딩 기술을 통해 통합되는 도구 모음입니다.
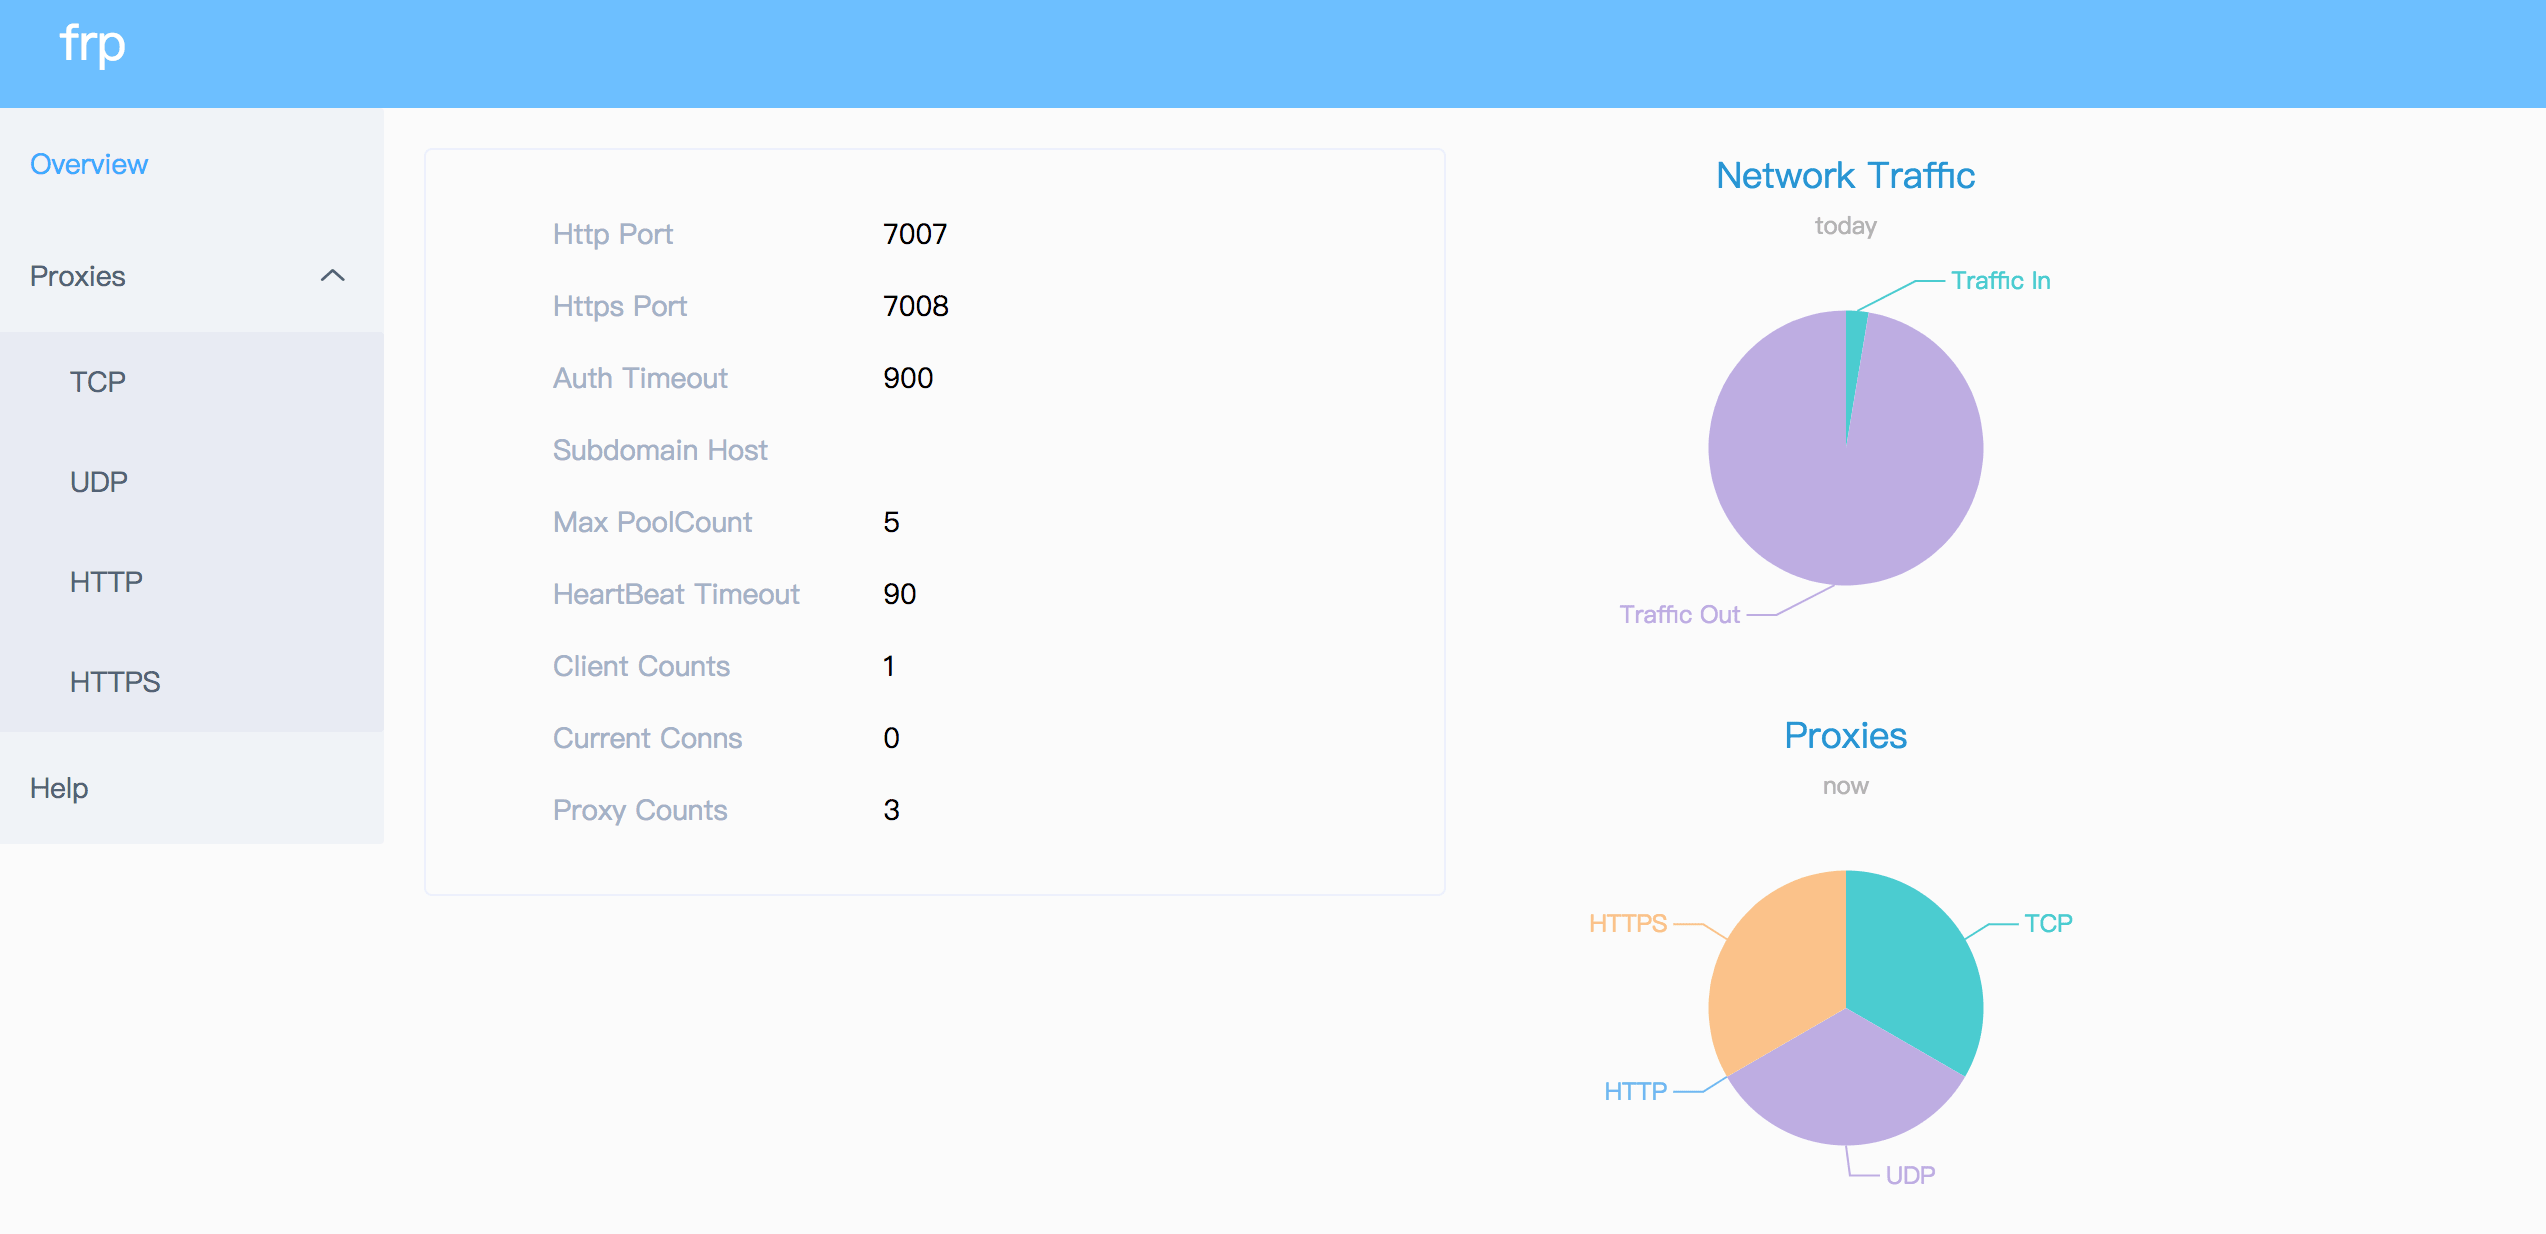 fatedier/frp
빠른 리버스 프록시로, NAT 또는 방화벽 뒤에 있는 로컬 서버를 인터넷에 노출할 수 있도록 도와줍니다.
 boostsecurityio/smokedmeat
빌드 파이프라인 보안 위험을 시연하기 위한 CI/CD 레드팀 프레임워크.
 reajason/memshellparty
Java 웹 미들웨어에 특화된 메모리 웜 빠른 생성 도구로, 보안 연구원과 레드팀 구성원의 작업 흐름을 간소화하고 공격 및 방어 효율성을 높이는 데 중점을 둡니다.
 elder-plinius/cl4r1t4s
CHATGPT, CLAUDE, GEMINI, GROK, PERPLEXITY, CURSOR, LOVABLE, REPLIT 등을 위한 유출된 시스템 프롬프트! - 모두를 위한 AI 시스템 투명성! 👐
 horizon3ai/horizon3research
Horizon3.ai의 연구 저장소로, 취약점 연구 및 익스플로잇 기법과 관련된 Python 코드와 자료를 포함하고 있습니다.








