
 #1

 sudonoodle/bof-coerce-ipp
IPP를 통해 머신 계정 인증을 강제하는 BOF(Beacon Object File)입니다.
 boreas37/cve-2026-85168-poc
CVE-2026-85168 — add|commit|checkout 시 repo-local filter.*.clean / merge-driver 설정으로 인한 n8n Git 노드 RCE. v2.35.3 / v2.36.2에서 검증됨.
 redinpulse/cve-2026-84568
CVE-2026-84568(fstype 경로 순회를 통한 루트 코드 실행) 및 CVE-2026-84570(Gatekeeper 우회)에 대한 재현 가능한 macOS automountd 실습 PoC와 소스 기반 분석입니다.
 arno0x/csharpscripts
반사형 PE 및 셸코드 인젝션, 인메모리 페이로드 실행, XOR 브루트포스 셸코드 복호화, .NET 어셈블리 파싱을 위한 C# 공격 스크립트.
 tyranid/dotnettojscript
메모리에서 .NET v2 어셈블리를 로드하는 JScript 파일을 생성하는 도구입니다.

 kalilinux/packages/rubeus
원시 Kerberos 상호작용 및 악용을 위한 C# 도구 모음: TGT/TGS 요청, S4U 위임 악용, Kerberoasting, AS-REP roasting, 티켓 수집.
 bc-security/empire-compiler
Empire 및 Covenant C2 프레임워크용 .NET 및 PowerShell 페이로드를 컴파일하고 난독화하며, 레드팀 작전을 위한 구성 가능한 빌드 프로필을 제공합니다.
 java99999/cve-2026-86950-poc
CVE-2026-86950 범위 초과 쓰기(CWE-787) 힙 손상을 유발하는 악성 파일을 생성하며, 리버스 셸, 명령 실행 또는 사용자 지정 페이로드 옵션을 제공합니다.
 beardhammer/cve-2026-85884
CVE-2026-85884를 시연하는 PowerShell 개념 증명으로, Windows whesvc/WinDiag Lua ETW에서 저권한 또는 WPAD LPAC 코드에서 SYSTEM으로의 권한 상승을 보여줍니다.
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — SYSTEM 권한으로 이어지는 WER Time Travel Debugging 인자 주입(Windows 11 LPE), 적응형 faultrep.dll 리졸버 포함.
 g4sp4rcs/cve-2026-97798-exploit
CVE-2026-97798 Windows 오류 보고 - SYSTEM 권한으로의 명령 주입
 pauleprichna/cybersecurity
네트워크 정찰, DDoS, 무차별 대입, 피싱, Wi-Fi 공격, 악성코드 생성, MITM, 그리고 librsvg use-after-free CVE 분석을 다루는 프랑스 사이버보안 연구실 과제.
 isukasanuj/cve-2026-92744
CVE-2026-92744에 대한 공개 보고서로, 빈 WCF 인증서 검증기를 통해 Delinea Privilege Manager Windows 에이전트에서 발생하는 인증 없는 RCE에 관한 근본 원인 분석과 재현 내용을 다룹니다.
 h00die/cve-2026-87690-poc-metasploit-dir-traverse-to-rce
CVE-2026-87690에 대한 개념 증명용 적대적 Meterpreter 에이전트 및 분석 문서로, Metasploit의 ios_image_gather 모듈에서 발생하는 경로 순회 취약점이 운영자 수준의 RCE로 이어지는 문제를 다룹니다.
 dorkerdevil/cve-2026-89282
CVE-2026-89282에 대한 개념 증명: Apache Lounge Windows 설치 환경에서 서비스 재시작 시 SYSTEM 권한 상승을 초래하는 프록시 DLL 검색 순서 하이재킹입니다.
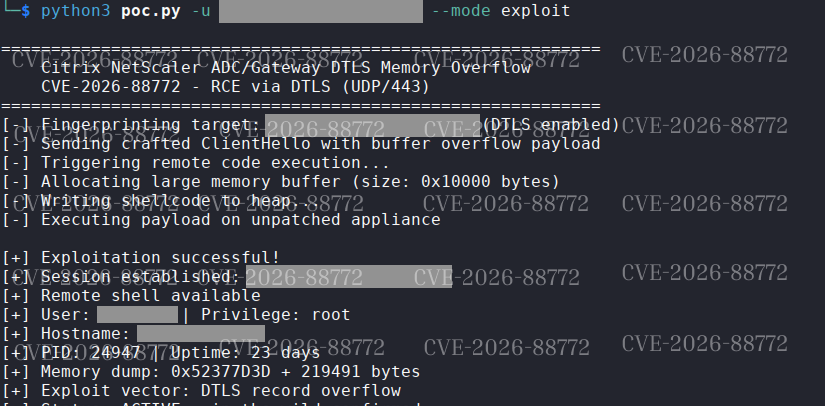 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS 메모리 오버플로 (RCE/DoS)









