
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 datadog/stratus-red-team
:cloud: :zap: 클라우드를 위한 세분화되고 실행 가능한 적대자 에뮬레이션

 interceptsuite/proxybridge
Proxy Client to force proxy to any Windows, MacOS, Linux, Android & iOS Application TCP and UDP traffic
 tr0uble-maker/poc-bomber
대량의 고위협 PoC/EXP를 활용해 신속하게 대상 권한을 획득하며, 침투 테스트 및 레드팀의 빠른 공격 초기 진입(打点)에 사용됩니다.
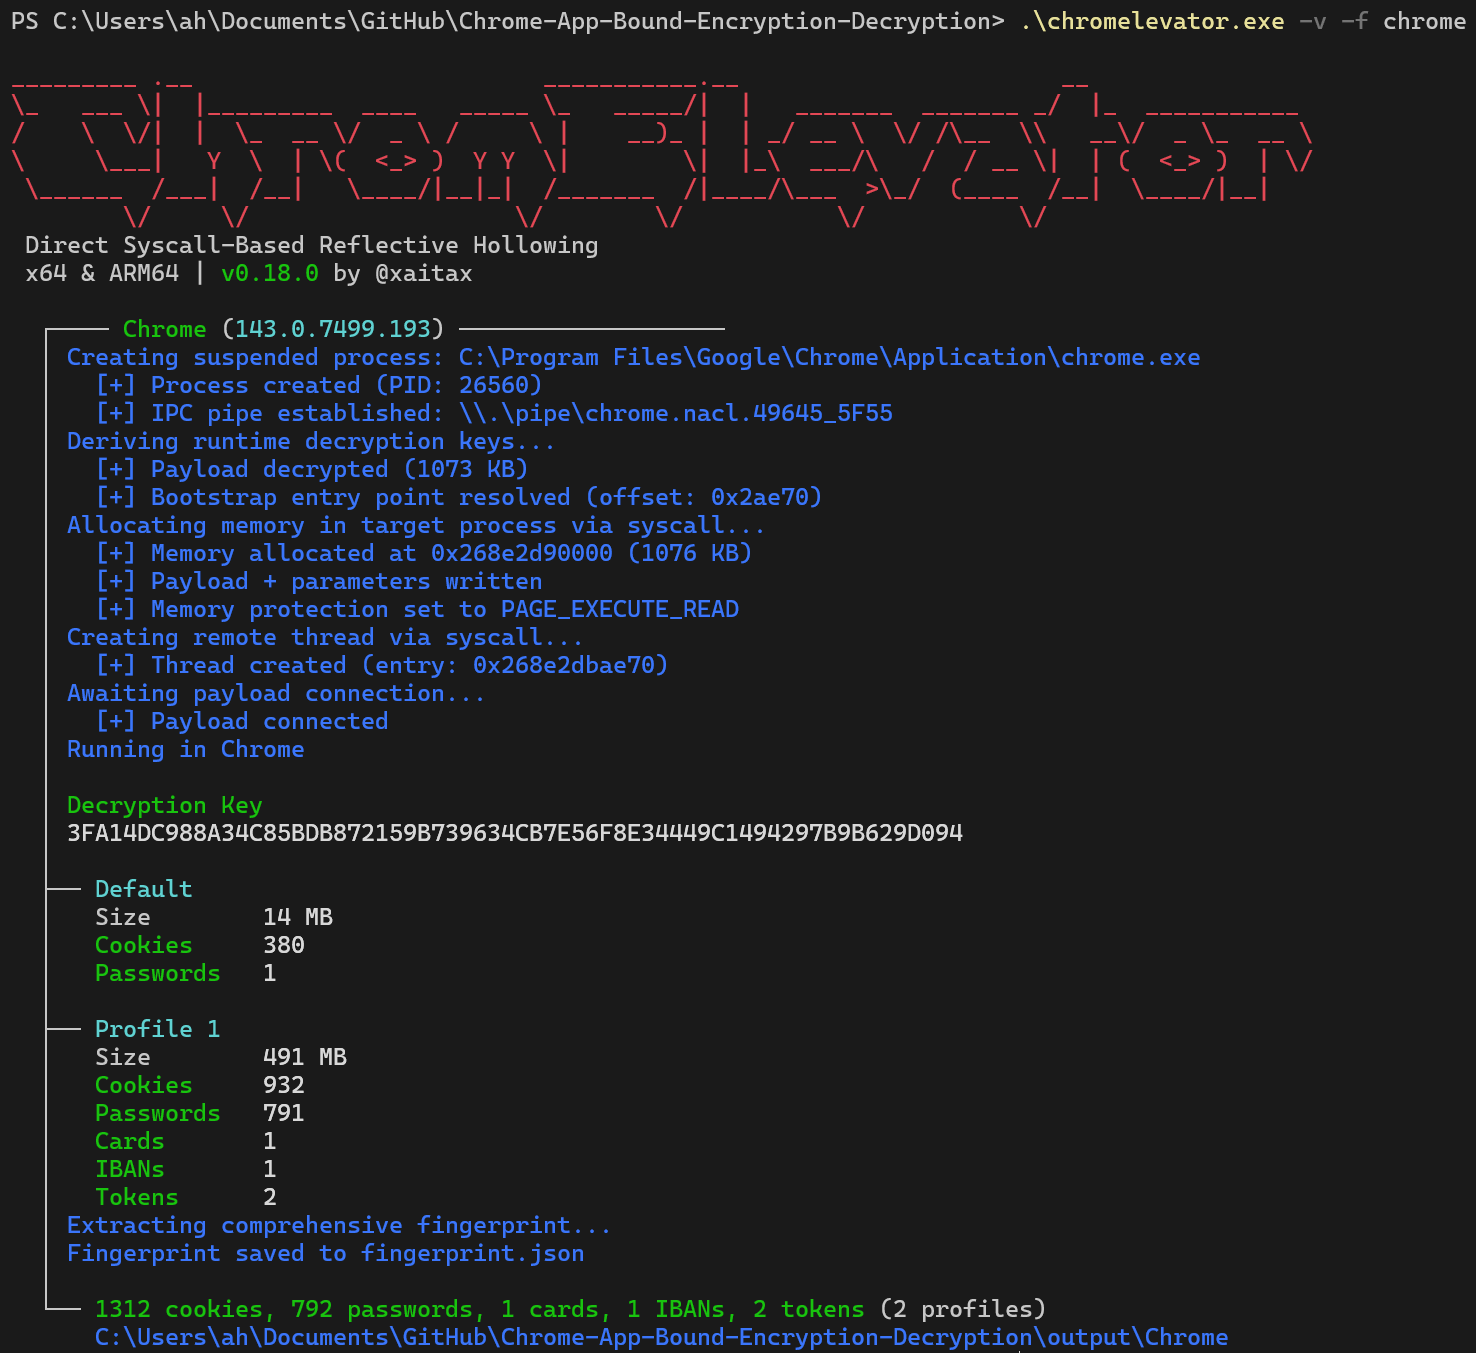 xaitax/chrome-app-bound-encryption-decryption
직접적인 Syscall 기반 Reflective Process Hollowing을 통해 Chromium의 App-Bound Encryption을 우회합니다. Chrome, Edge, Brave 및 Avast에서 쿠키, 비밀번호, 결제 수단 및 토큰을 추출합니다 -…
 redbyte1337/graphspy
브라우저 기반 GUI를 갖춘 Entra ID 및 M365용 초기 액세스 및 사후 익스플로잇 도구
 bytedz/pclink
크로스 플랫폼 데스크톱 앱으로, 안전한 원격 PC 제어 및 관리를 지원하며, 로컬 또는 원격 액세스를 위한 경량 내장 WebUI 및 API를 제공합니다.
 qsecure-labs/overlord
Python 기반 CLI로, AWS 및 Digital Ocean에서 레드팀 인프라를 자동 배포하며, C2, 이메일 서버, HTTP 전달, 피싱 서버에 대한 모듈형 지원을 제공합니다.
 itm4n/pplcontrol
디버깅, 검사 및 권한 상승을 위한 프로세스 보호 수준(PP/L)을 목록 조회, 획득, 설정, 보호 및 보호 해제하는 Windows 도구.

 duhirsch/moveedr
로컬 관리자 권한으로 EDR을 영구적으로 비활성화
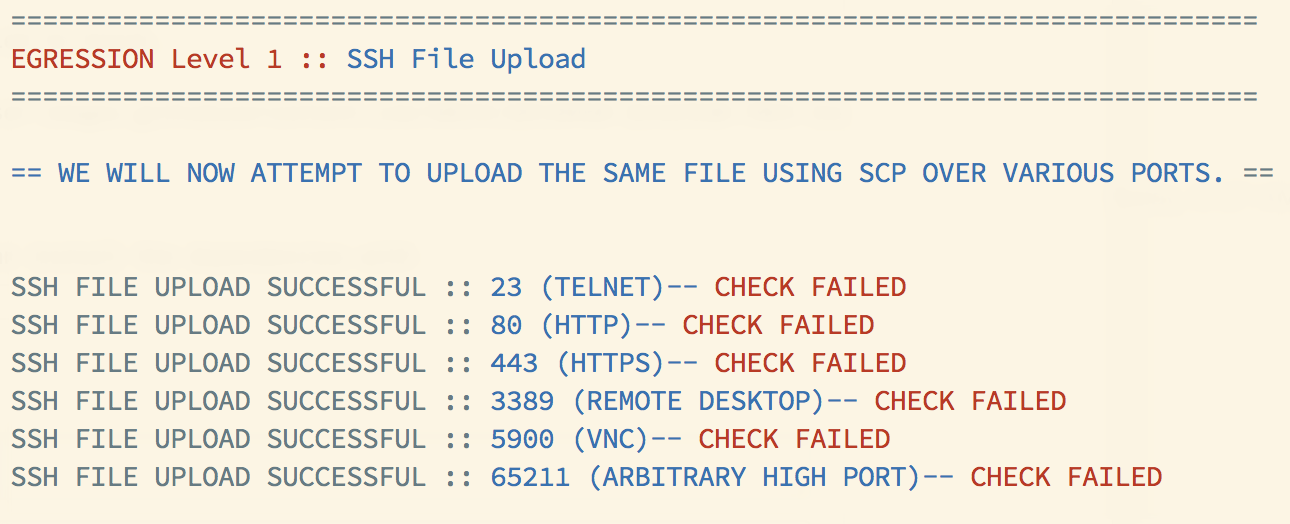 danielmiessler/egression
네트워크의 이그레스 제어를 다양한 성공 및 실패 수준으로 테스트하세요.
 joelgmsec/kitsune
다형성 C2 프레임워크: 그래픽 인터페이스, 자동 재연결, 페이로드 생성, 레드팀 운영 및 침투 테스트를 위한 통합 해킹 도구
 tarlogicsecurity/arecibo
대역외 유출(DNS 및 HTTP)을 위한 엔드포인트
 secarmalabs/indushell
Industroyer 악성코드용 PoC C&C
 evergreencartoons/senselessviolence
CVE-2022-31814 익스플로잇 툴킷.
 pwnhyo/t-map
MCP 서버에서 LLM 에이전트를 레드팀 공격하기 위한 궤적 인식 진화 검색 프레임워크로, 위험 범주 전반에 걸쳐 취약점 지형을 매핑하기 위한 적대적 프롬프트를 생성합니다.








