 r3drun3/magnet
퍼플팀 텔레메트리 및 시뮬레이션 툴킷.



신호를 그려내고, 위협을 탐지하라.
Magnet은 Purple-team 원격 측정 및 시뮬레이션 툴킷입니다.
목적: 모듈식, 크로스 플랫폼(향후) 원격 측정 및 악성 활동 생성기.
이름의 이유?
왜냐하면 SOC 분석가와 탐지 규칙을 끌어들이기 때문입니다! 😜
부수적인 사용 사례로, Magnet은 레드 팀 작전 중 미끼로 사용되어 가양성 노이즈를 생성하고 방어자를 혼란시킬 수 있습니다 😈
아키텍처 관점에서 Magnet은 모듈식이므로, 원하는 만큼 많은 모듈을 생성하고 기존 모듈을 다른 모듈에 영향을 주지 않고 수정할 수 있습니다.
[!CAUTION]
이 프로젝트는 아직 개발 초기 단계이며 버그가 있을 수 있습니다: 기여는 언제나 환영합니다!
이 도구는 즉석 시연/탐지 테스트에 가장 적합하며, 숙련된 레드 팀원이 수행하는 본격적인 퍼플 팀 연습을 대체하지 않습니다.
이 도구의 유용성을 평가하는 가장 좋은 방법은 모듈 중 하나를 직접 살펴보는 것입니다.
예를 들어, Windows용 랜섬웨어 시뮬레이션 작업을 고려해보세요:
이 작업은 수천 개의 파일을 생성하고 암호화하며, 오래된 타임스탬프의 섀도우 복사본을 삭제하려고 시도하고, 마지막으로 데스크톱에 랜섬 노트를 배치합니다.
이 모듈은 랜섬웨어 활동을 식별하도록 설계된 탐지 규칙 및 행동 분석을 테스트하는 데 유용함을 보여줍니다.
GitHub에서 필요한 릴리스를 다운로드하세요. 예를 들어:
curl -L -o magnet.zip https://github.com/R3DRUN3/magnet/releases/download/v0.10.0/magnet-v0.10.0-windows-x86_64.zip
압축을 풀고 바로 사용할 수 있습니다!
또는 로컬에서 컴파일:
Windows의 경우:
cargo build --target x86_64-pc-windows-msvc --release
Linux의 경우(향후 지원 예정):
cargo build --target x86_64-unknown-linux-gnu --release
각 바이너리는 해당 플랫폼의 모듈만 포함합니다.
[!WARNING]
첫 번째 컴파일은 몇 분 정도 소요됩니다.
현재 이 도구는 다음 OS에서 테스트되었습니다:
Windows 11 Pro Education 10.0.22631 22631Magnet 모듈은 MITRE ATT&CK 프레임워크에 매핑됩니다.
모듈 목록 보기
magnet list
모든 Windows 모듈 실행:
magnet run windows all
일부 Windows 모듈 실행:
magnet run windows discovery_sim ransomware_sim high_cpu_miner_sim
[!CAUTION]
일부 모듈을 실행하려면 관리자 권한이 필요합니다.
Magnet은 의심스럽거나 악의적인 활동만을 시뮬레이션하는 비침습적 모듈을 우선시하지만, EDR이 일부 모듈을 탐지할 수도 있습니다:
주의해서 사용하고 승인된 시스템에서만 실행하십시오 !!
[!TIP] 모듈/액션을 추가하려면 다음 지침을 따르세요:
각 실행 시 Magnet은 상세한 활동 로그(다양한 형식)를 고정된 경로에 기록합니다. 예를 들어 Windows의 경우:
%USERPROFILE%\Documents\MagnetTelemetry.
활동 아티팩트는 모듈에 따라 해당 디렉토리나 다른 위치에 생성될 수 있습니다:
예를 들어, 랜섬웨어 시뮬레이션에서는 암호화된 파일이 MagnetTelemetry 폴더에 저장되고, 랜섬 노트는 사용자의 Desktop에 배치됩니다.
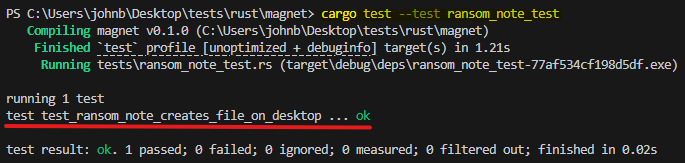
일부 모듈은 이미 단위 테스트를 구현하고 있습니다. 예:
cargo test --test ransom_note_test
https://github.com/user-attachments/assets/3d9aa7a9-6a22-4e4b-86cd-f1761756b241








