
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 prepouce/coercedpotato
MS-RPRN 및 MS-EFSR RPC 강제 호출을 통해 SeImpersonatePrivilege를 악용하여 SYSTEM 권한으로 명령을 실행하는 Windows 로컬 권한 상승 도구입니다.
 bitsadmin/fakelogonscreen
Windows 자격 증명 수집기로, 가짜 로그인 화면을 표시하고 캡처된 비밀번호를 AD 또는 로컬 머신에 대해 검증한 후 콘솔이나 파일로 출력합니다. Cobalt Strike의 execute-assembly를 통한 레드팀 사후 침투용으로 설계되었습니다.
 uber-common/metta
정보 보안 대비 태세를 점검하기 위한 적대적 시뮬레이션 도구입니다.
 maldev-academy/dumpbrowsersecrets
현대 Chromium 기반 및 Gecko 기반 브라우저(Chrome, Microsoft Edge, Firefox, Opera, Opera GX, Vivaldi)에서 리프레시 토큰(refresh tokens), 쿠키(cookies), 저장된 자격 증명(saved…
 yeeb1/socktail
경량 Go 바이너리로, 디바이스를 Tailscale 네트워크에 연결하고 일시적인 레드 팀 액세스를 위해 로컬 SOCKS5 프록시를 노출합니다. XOR 난독화 인증 키, 사용자 정의 제어 서버, 제로 영속성(zero persistence)을 지원합니다.
 outflanknl/sharphide
숨겨진 레지스트리 키를 생성하는 도구입니다.
 nmantani/archiver-motw-support-comparison
Windows 아카이버의 Mark of the Web(MOTW) 전파 지원을 비교하여, 팀이 어떤 도구가 MOTW를 보존하는지 평가하고 매크로 기반 악성코드 전달을 완화할 수 있도록 지원합니다.
 tokyoneon/armor
Armor는 바이러스 백신 스캐너를 회피할 수 있는 암호화된 macOS 페이로드를 생성하도록 설계된 간단한 Bash 스크립트입니다.
 eeriedusk/nysm
eBPF 기반의 은닉 컨테이너로, 시스템 모니터링 도구로부터 프로세스, 소켓, eBPF 객체 및 감사 로그를 숨겨 은밀한 사후 침투 작업을 가능하게 합니다.
 urbanesec/zackattack
DEF CON 20에서 공개된, NTLM Relaying to ALL THE THINGS!
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 모든 fake-AP 요구를 위한 도구!
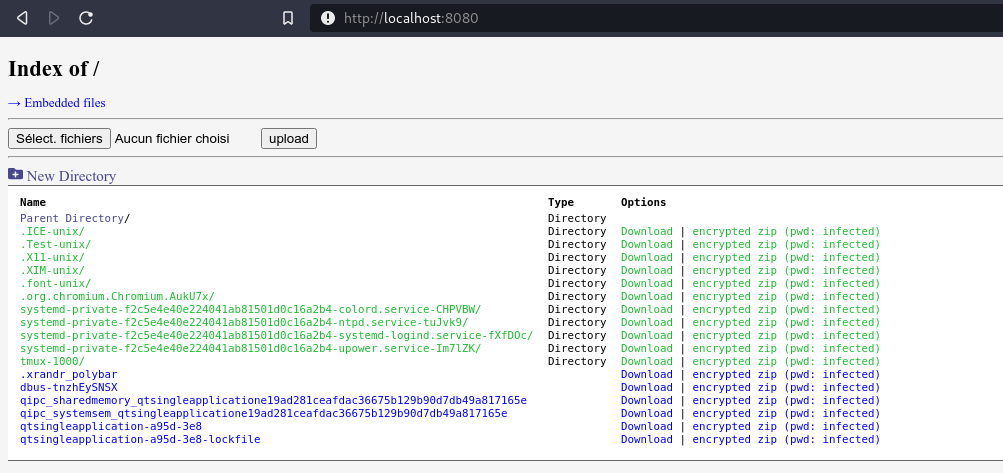 nodauf/swego
Golang으로 작성된 만능 웹서버. Python의 SimpleHTTPServer처럼 간단하게 유지되지만 다양한 기능을 제공합니다.
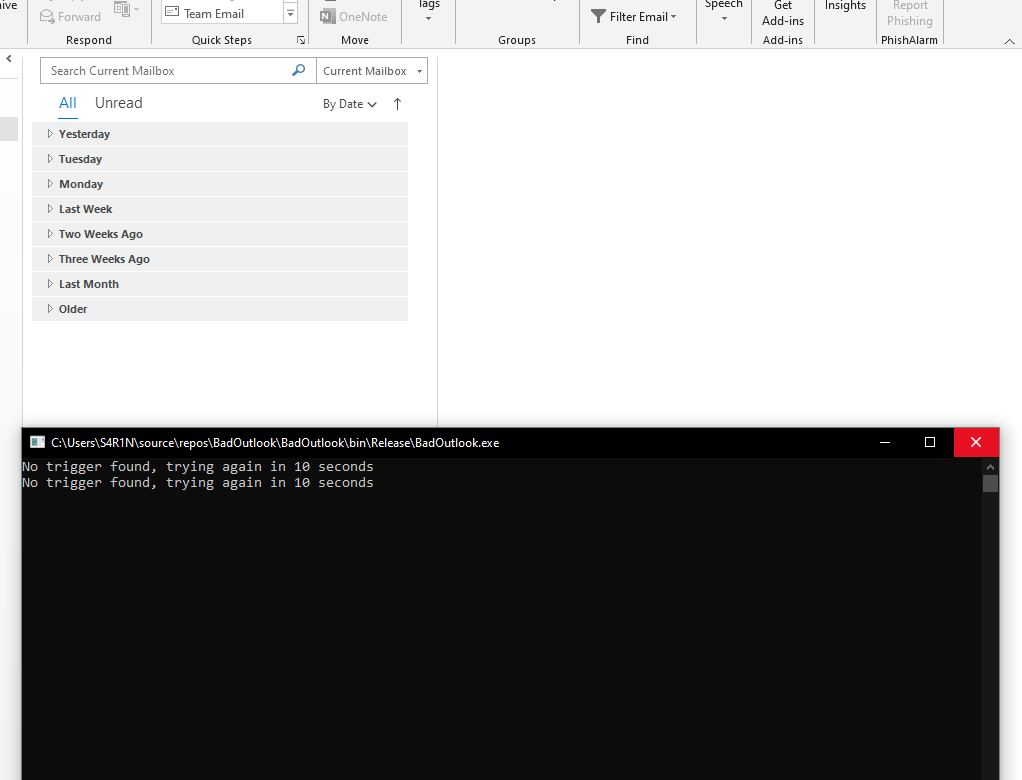 aahmad097/badoutlook
개념 증명용 C# 도구로, COM 인터페이스를 통해 Outlook 이메일을 읽고, 트리거 제목 줄에서 base64로 인코딩된 셸코드를 추출한 후, 이메일 기반 C2 작전을 위해 로컬에서 페이로드를 실행합니다.
 redherd-project/redherd-framework
RedHerd는 지리적으로 분산된 자산 그룹을 오케스트레이션하기 위한 협업형 서버리스 프레임워크입니다.
 dev-2null/kerberosrun
Kerberos를 가지고 놀기 위한 작은 도구.
 didierstevens/falsepositives
거짓 양성 AV 경고를 유발하는 도구
 shamo0/cve-2022-1388
BIG-IP iControl REST 취약점 CVE-2022-1388 PoC
 zishanadthandar/pentest
Jekyll 기반 모의해킹 지식 베이스로, 방법론 가이드, 치트시트, 도구 색인, 자격증 로드맵, 그리고 엄선된 실습 랩 및 CTF 리소스를 제공합니다.








