
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
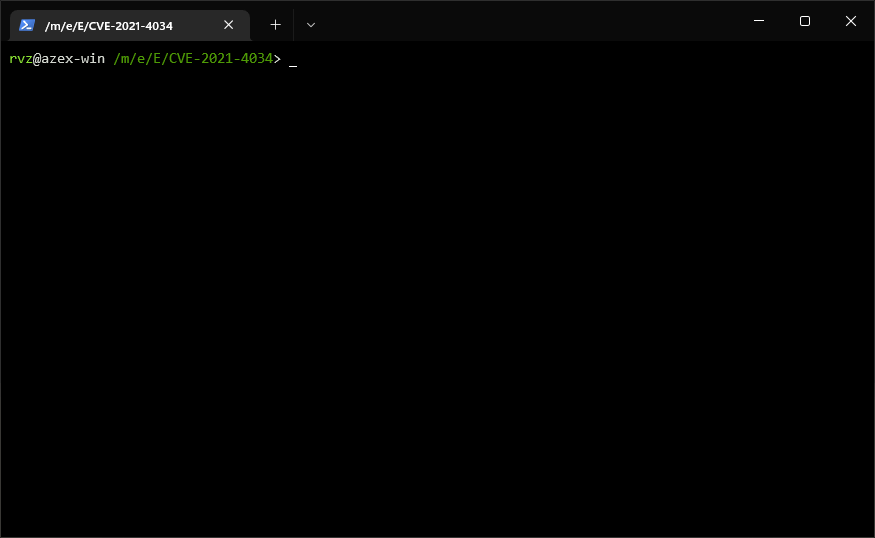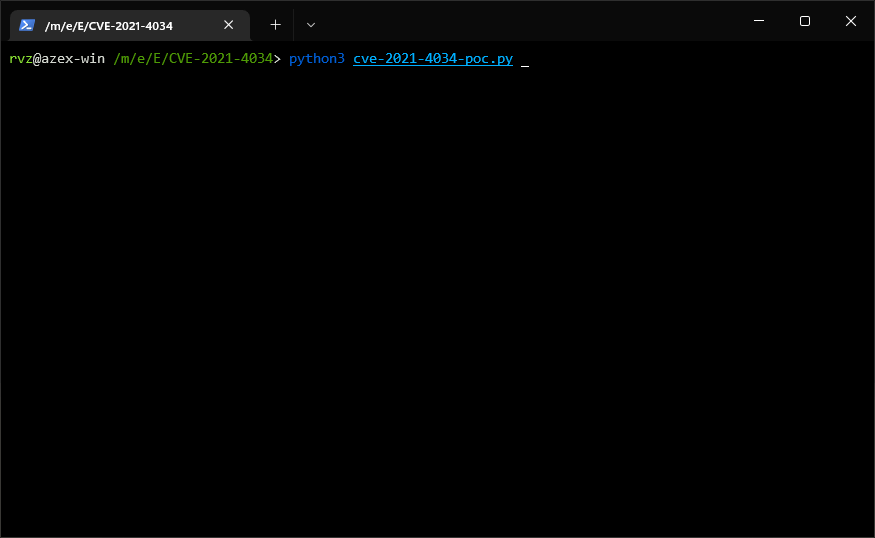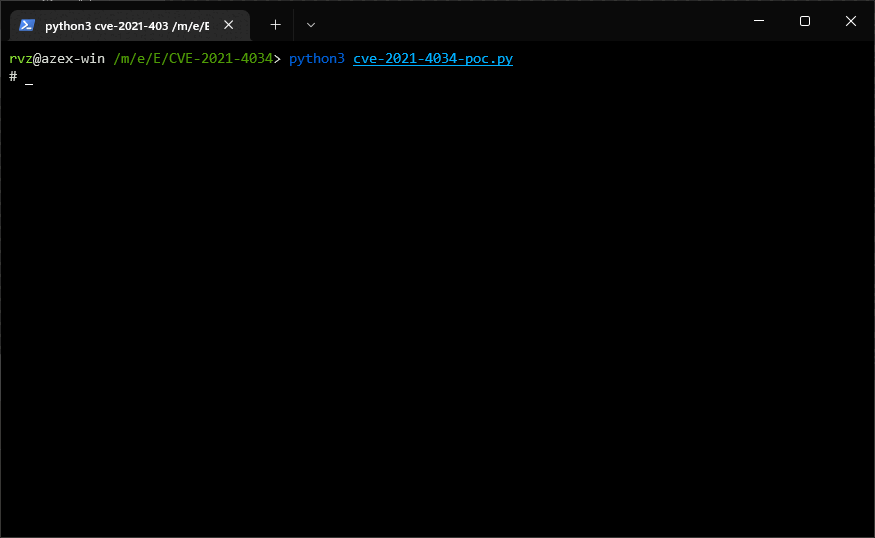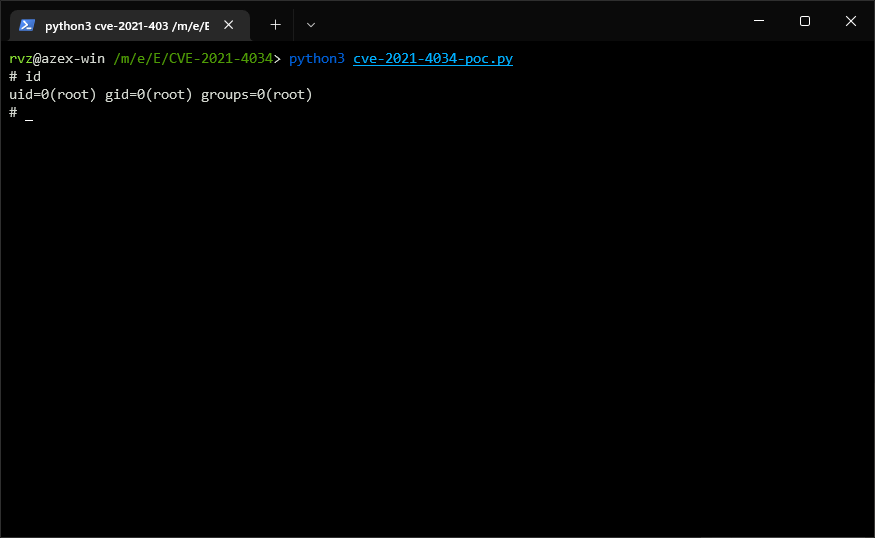
 rvzsec/cve-2021-4034
PwnKit PoC: polkit의 pkexec에 존재하는 로컬 권한 상승 취약점 (Python)
 romarroca/serioussam
HiveNightmare 일명 SeriousSam Windows의 로컬 권한 상승 – CVE-2021-36934
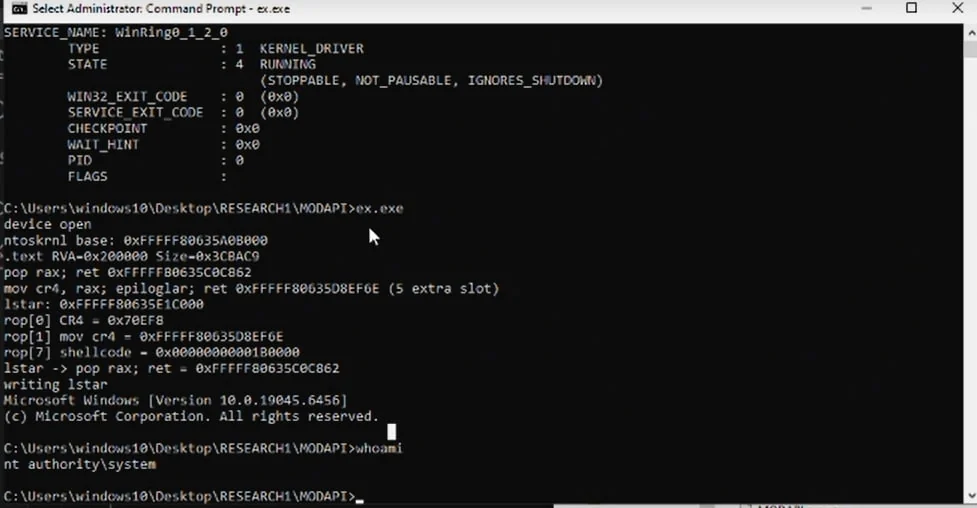 mein-0/lolmodapi
MSI Dragon Center의 MODAPI.sys 드라이버에 대한 로컬 권한 상승 익스플로잇으로, 인증되지 않은 MSR 쓰기를 악용하여 SMEP를 우회하고 SYSTEM 권한을 획득합니다.
 elit3pwner/cve-2015-1328-goldeneye
CVE-2015-1328을 대상으로 하는 자동화된 로컬 권한 상승 익스플로잇으로, Ubuntu overlayfs를 공격하며, 간단한 bash 배포 스크립트를 통해 CTF 환경에 맞게 설계되었습니다.
 ciphercloak/cve-2026-41651
Pack2TheRoot 권한 상승 취약점(CVE-2026-41651)이 Linux 시스템에 미치는 영향에 대한 기술적 세부 정보와 완화 지침을 제공합니다.
 sideeffect42/dirtycowtester
Dirty COW (CVE-2016-5195) 취약점 테스트 유틸리티 (Linux 기반 시스템용)
 hackspeak/cve-2026-53365
Linux 커널 io_uring AF_VSOCK 참조 카운트(reference-count) 버그를 대상으로 하는 로컬 권한 상승 익스플로잇으로, 페이지 캐시(page-cache) 조작을 통해 /usr/bin/su를 덮어써 루트 셸을 획득합니다. 승인된 보안 연구 및…
 alperenugurlu/cmd_bypass_assessment
Windows에서 CMD 우회 방법을 자동으로 테스트하고, 결과를 평가하며, 보안 점수를 계산하고, 발견된 내용에 기반한 강화 권장 사항을 제공하는 PowerShell 스크립트입니다.
 crackercat/servicecheater
CVE-2020-0108의 PoC
 penteraio/vscalation-cve-2021-22015
VMWare vCenter의 로컬 권한 상승을 위한 vScalation(CVE-2021-22015) 스캐너
 dollarboysushil/linux-privilege-escalation-cve-2025-27591
CVE-2025-27591은 Below 서비스(버전 < v0.9.0)에서 알려진 권한 상승 취약점입니다.
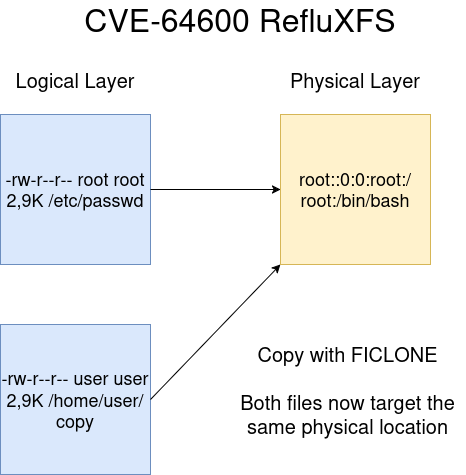 litosmartin/cve-2026-64600-refluxfs-poc
XFS의 COW에서 최근 발견된 Qualys 버그에 대한 PoC
 rbowes-r7/refreshing-mcp-tool
F5의 `mcp` 프로토콜 구현체로, 취약점 헌팅 중 트래픽을 스니핑하기 위한 MitM 도구를 포함합니다.
 penteraio/cve-2022-23222-poc
CVE-2022-23222에 대한 개념 증명 익스플로잇, eBPF를 통한 리눅스 커널 로컬 권한 상승입니다. 취약한 Ubuntu 20.04 시스템에서 루트 쉘을 획득하기 위해 링 버퍼 조작과 맵 연산을 시연합니다.
 pysectools/cve-2026-3629
WordPress 권한 상승 체커
 dorkerdevil/cve-2020-28018
Exim Use-After-Free(CVE-2020-28018) 익스플로잇으로, 메모리 손상 프리미티브(임의 읽기/쓰기 및 힙 누수 포함)를 통해 원격 코드 실행을 달성하며, 선택적으로 로컬 권한 상승 체인을 포함합니다.
 zerozenxlabs/cve-2023-7261
구글 크롬 업데이터 DosDevices 로컬 권한 상승 취약점
 oleg-fiksel/ansible_cve-2016-5195_check
Ansible 플레이북으로 Dirty COW 권한 상승 취약점(CVE-2016-5195)에 대해 시스템을 테스트하고, 자동화된 로컬 악용 검사를 수행합니다.








