#1
 oleg-fiksel/ansible_cve-2016-5195_check
Ansible 플레이북으로 Dirty COW 권한 상승 취약점(CVE-2016-5195)에 대해 시스템을 테스트하고, 자동화된 로컬 악용 검사를 수행합니다.
 nxploited/cve-2025-6934
Opal Estate Pro <= 1.7.5 - 인증되지 않은 권한 상승
 wudicainiao/cve-2021-4034
단일 명령을 위한 CVE-2021-4034
 llccd/temproot-huawei
Huawei 강화 커널용 CVE-2019-2215 PoC
 diego-tella/codeine
Linux LKM 루트킷
 ysanatomic/cve-2022-32250-lpe
Linux netfilter 하위 시스템의 user-after-free 취약점에 대한 LPE PoC.
 capture0x/confirmesc
Linux 권한 상승 열거 도구로, 익스플로잇 가능성을 확인하고 정확한 root 셸 명령을 제공합니다 - GTFOBins를 검색할 필요가 없습니다. MCP 서버 + AI 에이전트 스킬 포함.
 nxploited/cve-2025-12539
TNC Toolbox: Web Performance <= 1.4.2 - 인증되지 않은 민감 정보 노출을 통한 권한 상승/cPanel 계정 탈취
 m4xsec/cve-2026-31431-rce-exploit
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널 AF_ALG 로직 결함을 이용해 권한이 없는 사용자가 페이지 캐시에 4바이트를 쓰고 루트 권한을 획득할 수 있게 합니다. PoC 스크립트와 완화 지침을 포함합니다.
 416rehman/asus-bsitf-0-day-poc
CVE-2026-13585에 대한 PoC
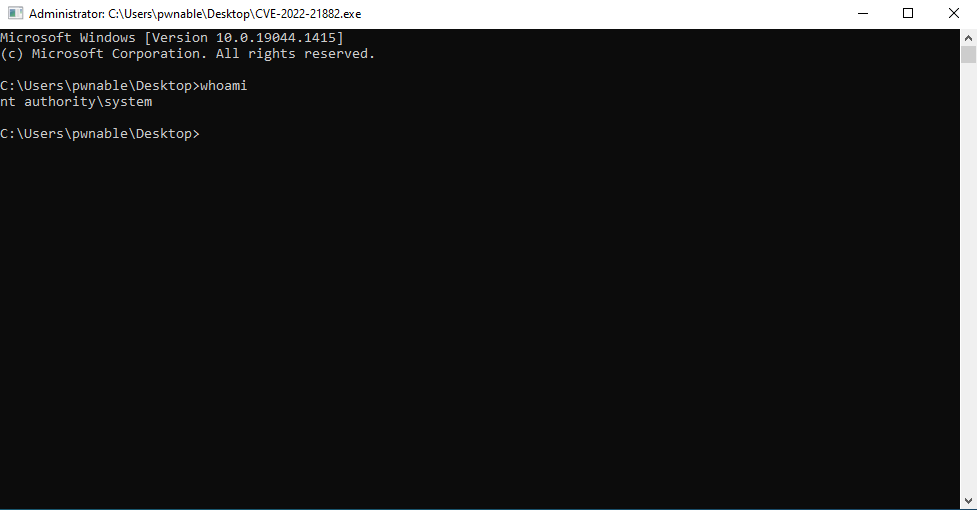 r1l4-i3pur1l4/cve-2022-21882
CVE-2022-21882에 대한 Win32k 권한 상승 익스플로잇으로, Windows 커널 취약점을 대상으로 하는 개념 증명(PoC) 구현을 제공합니다.
 arttnba3/cve-2022-0847
CVE-2022-0847(dirty pipe)에 대한 나의 개인 익스플로잇
 hackspeak/cve-2026-67279
MikroTik RouterOS SSH 탈취 체인(CVE-2026-67279, CVE-2026-86060, CVE-2026-67276)에 대한 MikroTrick의 Python 개념 증명 스크립트로, 승인된 랩 테스트용입니다.
 firebroo/cve-2016-6663
CVE-2016-6663에 대한 C 익스플로잇으로, MySQL/MariaDB의 로컬 권한 상승 취약점입니다. 임의 파일 쓰기 및 코드 실행을 시연하여 루트 권한을 획득합니다.
 4luc4rdr5290/cve-2022-0847
CVE-2022-0847
 webraybtl/cve-2022-25943
CVE-2022-25943
 h4rk3nz0/cve-2023-20598-pdfwkrnl
CVE-2023-20598 커널 드라이버 - 권한 상승