
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019는 Netdata(버전 >= 1.44.0-60 < 1.45.3)의 높은 심각도 로컬 권한 상승 취약점으로, ndsudo SUID 바이너리에서 PATH 변수를 안전하지 않게 사용하여 발생하며, 공격자가 루트 권한으로 임의의 명령을 실행할 수…
 assalielmehdi/cve-2017-12635
CVE-2017-12635의 사례 연구 및 POC: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - 원격 권한 상승
 ollapapito/gameoverlay
CVE-2023-2640 CVE-2023-32629
 redyopsresearchlabs/cve-2020-7283-mcafee-total-protection-mtp-16.0.r26-eop
CVE-2020-7283에 대한 익스플로잇, McAfee Total Protection 16.0.R26의 권한 상승 취약점으로, 심볼릭 링크 공격을 활용하여 Windows에서 로컬 권한 상승을 수행합니다.
 sv3nbeast/cve-2020-1472
CVE-2020-1472 재현에 사용하는 py 파일 정리 및 패키징
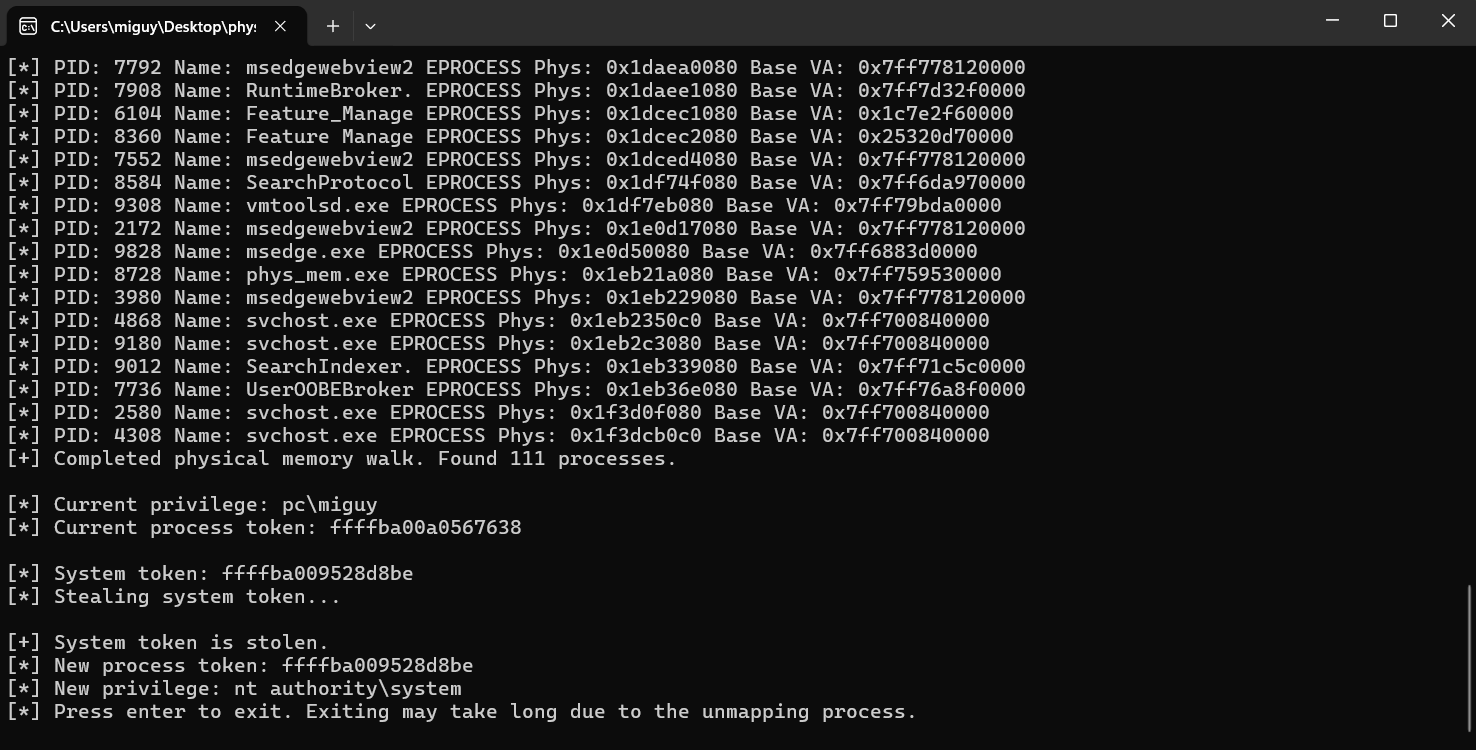 readmsr/msi_featuremanager_cve
CVE-2026-57851
 patois/winmagic_sd
기술 문서 및 PoC 익스플로잇 - CVE-2020-11519 및 CVE-2020-11520
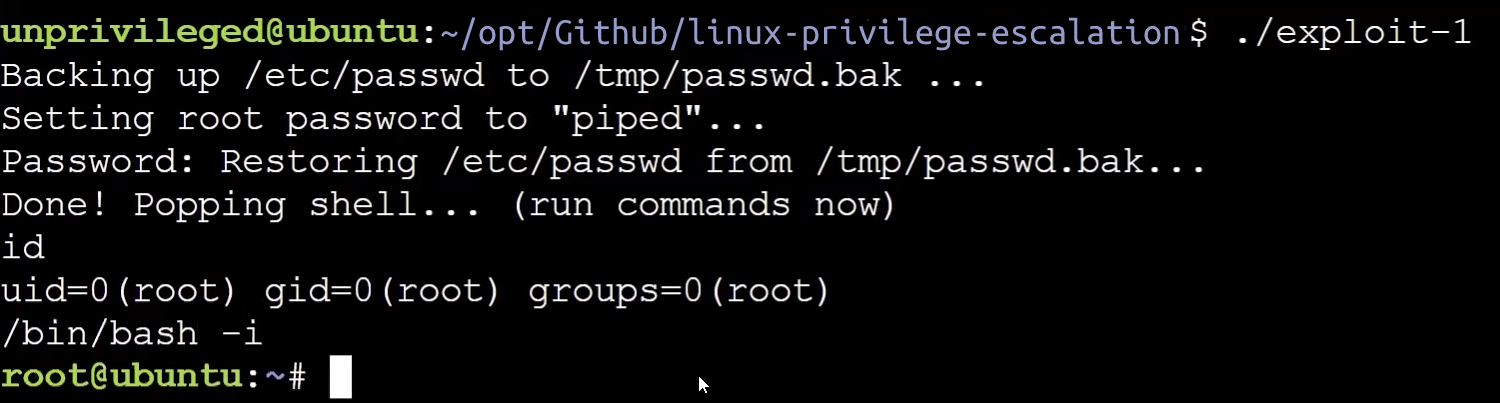 rexpository/linux-privilege-escalation
CVE-2022-0847 "Dirty Pipe" 취약점에 대한 스크립트 기반 Linux 권한 상승
 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479(Adreno KGSL)를 대상으로 한 iQOO Neo8(SM8475)용 로컬 루트 익스플로잇 - 물리 메모리 읽기/쓰기, SELinux 비활성화, 루트 셸 실행
 ochebotar/copy-fail-cve-2026-31431-detection-probe
CVE-2026-31431 "Copy Fail" 및 CVE-2026-43284 "Dirty Frag"에 대한 안전한 탐지 도구입니다. 2017년 이후 모든 주요 배포판에 영향을 미치는 리눅스 커널의 algif_aead 모듈에서의 로컬 권한 상승 취약점입니다.
 acceleratortroll/acceleratortroll
CVE-2023-28206을 악용하여 유용한 무언가 만들기
 its-arun/cve-2020-35682
CVE-2020-35682에 대한 개념 증명(PoC) 익스플로잇: ManageEngine ServiceDesk Plus의 SAML 인증 우회로 관리자 권한 상승 및 원격 코드 실행을 가능하게 합니다.
 wh04m1001/vsscopy
CVE-2021-36934를 위한 작고 대충 만든 PoC
 shibaaa204/pack2theroot
# CVE-2026-41651에 대한 개념 증명 익스플로잇 Pack2 소프트웨어의 Linux 로컬 권한 상승 취약점으로, 루트 액세스 및 시스템 장악을 입증합니다.
 cenobyte-vincit/encrypted-linux-kernel-modules
암호화된 리눅스 커널 모듈
 yuvatia/page-table-exploitation
페이지 테이블을 이용해 ring-0에서 임의 코드를 실행하고 권한 상승으로 이어지는 방법을 보여주는 데모입니다. CVE-2016-7255를 예시로 사용합니다.
 bytev0rtex/cve-2026-65330
iOS 26.6의 tmpfs setxattr 핸들러에서 수정된 PAC diversifier 우회에 대한 개념 증명으로, 사용자 공간에서 취약한 서명 경로에 도달 가능함을 보여줍니다.
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl 드라이버 익스플로잇 (CVE-2022-22057) - 삼성 갤럭시 기기용, 임의의 커널 메모리 읽기/쓰기, SELinux 우회 및 경쟁 조건을 통한 임시 루트 액세스 달성








