#1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 re13orn/cve-2024-0044-exp
CVE-2024-0044 Android 권한 상승을 이용하여 임의 대상 앱 샌드박스 파일을 다운로드합니다.
 amitr12/cybersec
레드팀 및 침투 테스터를 위한 단일 파일 HTML 치트 시트로, 공격자/대상 변수 자동 주입, OS 인식 리버스 셸 생성기, 그리고 7가지 침투 테스트 단계에 걸친 명령어용 스마트 복사 버튼을 제공합니다.
 de7ec7ed/cve-2016-0040
토큰 탈취를 위해 GDI 비트맵 조작을 사용하는 CVE-2016-0040(WMI 수신 알림 취약점)용 64비트 Windows 커널 권한 상승 익스플로잇입니다.
 wack0/batondrop_armv7
batton drop (CVE-2022-21894)의 armv7 (MSM8960)용 구현
 imust6226/dirtcow
CVE-2016-5195 (Dirty COW) Linux 로컬 권한 상승 익스플로잇의 재현. 교육용 테스트를 위해 바로 컴파일 가능한 C 소스 코드와 단계별 실행 가이드를 제공합니다.
 crusoe112/dirtypipepython
루트 셸을 획득하기 위한 Python 기반 DirtyPipe(CVE-2022-0847) POC
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 및 1.7.x <= 1.7.2p4 로컬 권한 상승 및 취약한 컨테이너
 luan0ap/cve-2018-14634
Debian, CentOS 및 RedHat 기반 Linux 배포판을 위한 개념 증명(PoC) - exploit 1
 green-avocado/cve-2023-4911
https://www.qualys.com/2023/10/03/cve-2023-4911/looney-tunables-local-privilege-escalation-glibc-ld-so.txt
 knowlily/cve-2026-43499-honor
CVE-2026-43499 (GhostLock) Honor BVL-AN16(Magic6 Pro, SM8650, 커널 6.1.128)에 대한 rt_mutex 스택 UAF 권한 상승 연구. 분석 문서, 리버스 엔지니어링 스크립트, 디스어셈블리 산출물, 그리고…
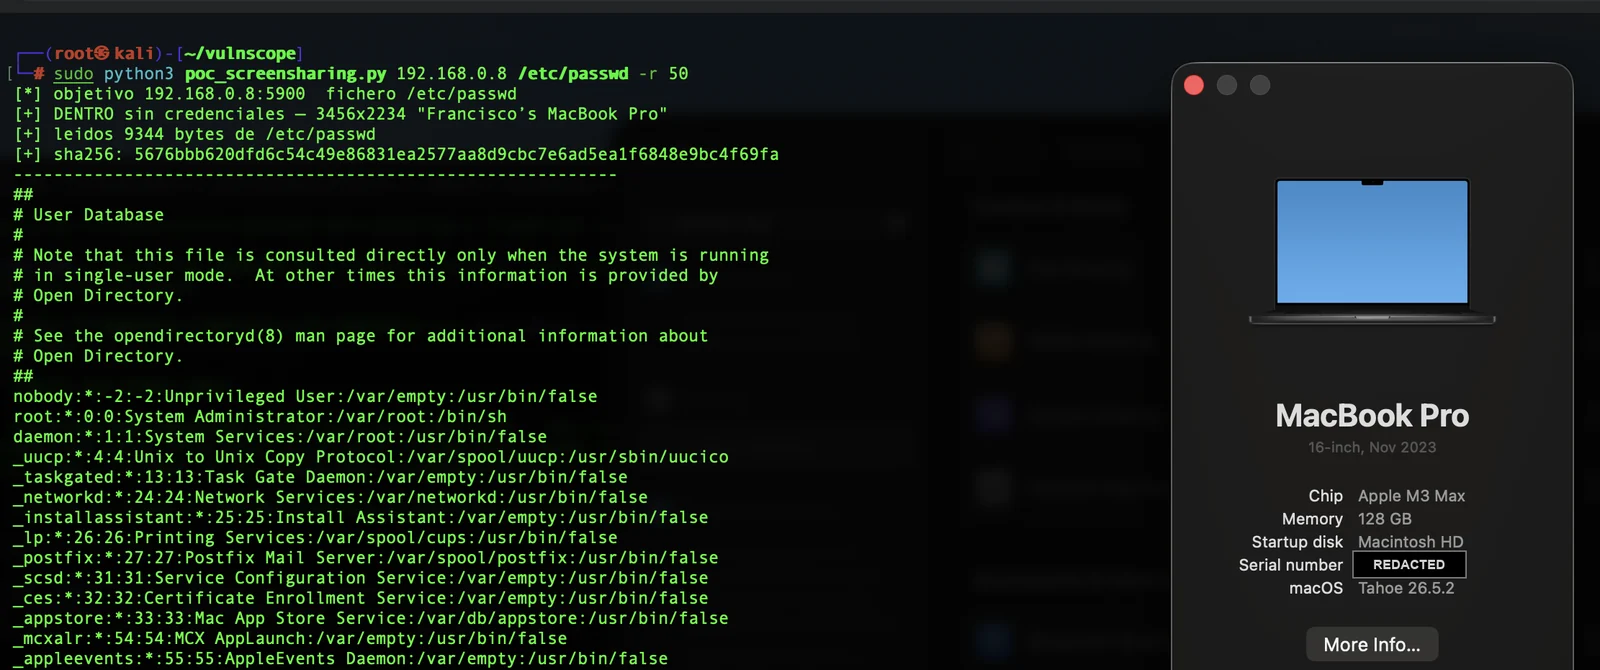 panchocosil/cve-2026-65400-poc
CVE-2026-65400용 읽기 전용 PoC — macOS 화면 공유(screensharingd)의 사전 인증 SRP 우회로 루트 파일 읽기가 가능합니다. macOS 26.6.1 / 15.7.9 / 14.8.9에서 패치되었습니다.
 ethanolgolf/cve-2026-64564
LPE on Deb
 zinzloun/cve-2025-32463
# CVE-2025-32463 – 사전 컴파일된 .so를 포함한 Sudo 권한 상승 익스플로잇(PoC)
 unicordev/exploit-cve-2021-3560
CVE-2021-3560 (Polkit) 대상 익스플로잇 - 로컬 권한 상승
 0x00jeff/cve-2025-27591
passwd 파일을 수정하는 대신 루트 리버스 셸을 부여하는 자체 정리 CVE-2025-27591 PoC
 hmnthabit/cve-2018-19320-lpe
로컬 권한 상승 익스플로잇으로, Windows 10 x64의 GIGABYTE 드라이버(gdrv.sys)를 대상으로 하는 CVE-2018-19320을 공격합니다. 커널 메모리를 할당하고 기록하여 권한을 SYSTEM으로 상승시킵니다.
 c411e/cve-2024-53691
CVE-2024-53691
 im-hanzou/msaper
CVE-2023-3076 - MStore API < 3.9.9 - 인증되지 않은 권한 상승 (대량 관리자 추가 + PHP 파일 업로드) 취약점 확인 및 익스플로잇을 위한 자동 대량 도구