#1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 임시 루트 - 연구 노트
 flipphoneguy/root-sonim-xp3800
CVE-2019-2215를 arm32로 포팅하고 su 바이너리를 /sbin에 마운트하는 앱으로, denylist + 루트 앱 설치 프로그램이 포함되어 있습니다. firehose/Magisk 가이드 포함.
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android 커널용 GhostLock(CVE-2026-43499) 어댑터
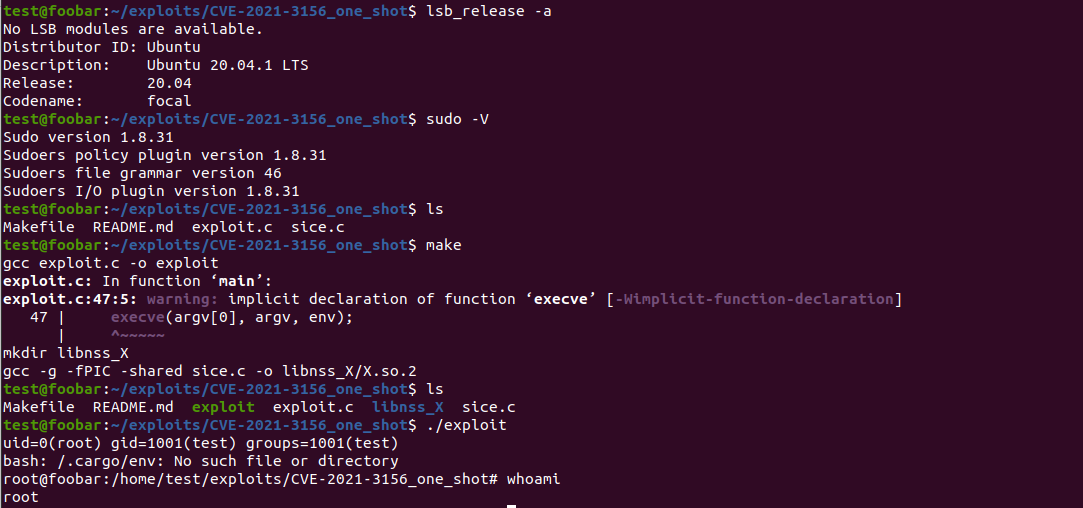 redhawkeye/sudo-exploit
CVE-2021-3156 - ubuntu 18.04 및 20.04용 sudo 익스플로잇
 kiks7/cve-2020-27786-kernel-exploit
CVE-2020-27786을 위한 리눅스 커널 익스플로잇: userfaultd 경쟁 조건을 이용하여 use-after-free를 유발하고, msg_msg를 통해 커널 주소를 유출하며, modprobe_path를 덮어써서 루트 권한 상승을 달성합니다.
 joehquak/mi8e5-unlocker-by-cve-2026-43499
멀티 OS 지원: MacOS/Linux 및 Windows용 버전, 완전히 영어로 번역됨
 whu-enjoy/cve-2016-5195
여기에는 Dirty COW 취약점의 일부 익스플로잇 코드가 보존되어 있습니다.
 rogue-kdc/cve-2020-16939
CVE-2020-16939 Windows 그룹 정책 DACL 덮어쓰기 권한 상승 PoC 코드
 cssxn/cve-2017-0100
Windows용 로컬 권한 상승 익스플로잇 (CVE-2017-0100 / MS17-012). 보안 테스트 및 취약점 검증을 위한 개념 증명(Proof-of-Concept) 구현을 제공합니다.
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing

 corelight/zerologon
Zeek 패키지로 Zerologon 탐지
 0xcyberstan/cve-2026-46215-poc
Linux 커널 DRM GEM use-after-free 로컬 권한 상승인 CVE-2026-46215에 대한 익스플로잇입니다. 레이싱, 슬랩 스프레이, Dirty Pipe 스타일 파일 덮어쓰기를 사용하여 권한 없는 render-node 사용자를 암호 없는 root로…
 tc3650/cve-2026-43499-armv7
Huawei Watch 4 Pro를 대상으로 하는 CVE-2026-43499(GhostLock futex UAF)용 ARM32 Linux 커널 권한 상승 익스플로잇으로, 여러 악용 변형 및 상세한 우회 분석을 포함합니다.
 sammwyy/copyfail-rs
Copy Fail 익스플로잇 (CVE-2026-31431)을 Rust로 구현.
 michaelventurella/cve-2025-6018-6019-poc
취약한 Linux 시스템에서 로컬 권한 상승(LPE)을 달성하기 위해 CVE-2025-6018(PAM/Polkit 활성 세션 우회) 및 CVE-2025-6019(libblockdev SUID 마운트 결함)를 연계하는 개념 증명입니다.
 bassamgraini/cve-2022-2588
교육용 익스플로잇으로, CVE-2022-2588(리눅스 커널의 레이스 컨디션으로 인한 권한 상승 취약점)을 대상으로 합니다. 취약한 머신을 위한 Vagrant 설정과 익스플로잇을 컴파일하고 실행하는 방법이 포함되어 있습니다.
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Razer Lycosa.sys의 두 가지 커널 취약점(CWE-125 메모리 노출 + CWE-121 스택 오버플로)을 연계한 로컬 권한 상승. Windows 11에서 검증된 조정된 공개 자료.