#1
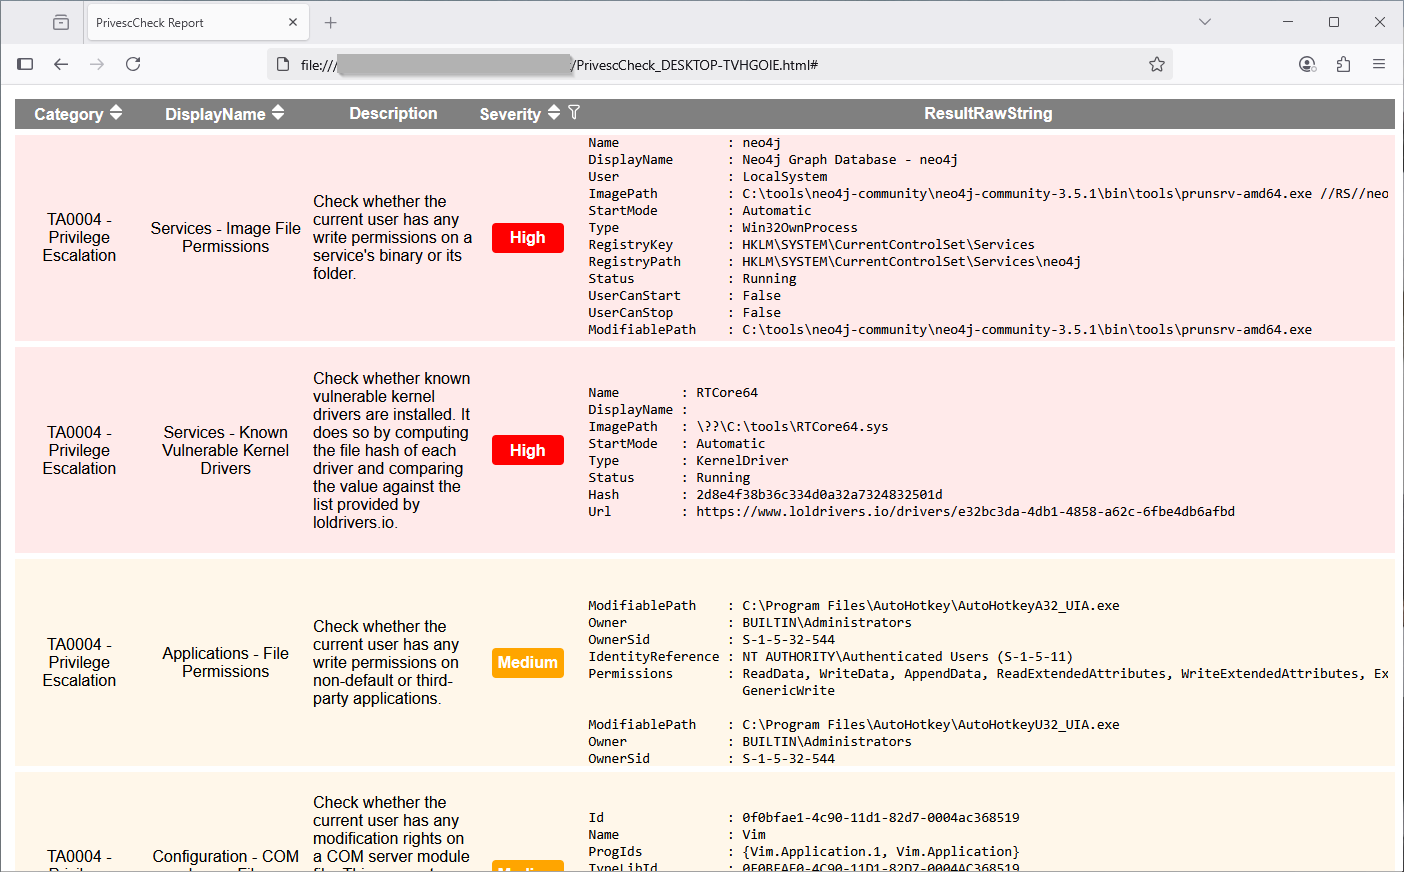
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 azureadtrent/cve-2024-32019-poc
netdata ndsudo 취약점에 대한 POC - CVE-2024-32019
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer에 대한 심층 리버스 엔지니어링 분석으로, 프로세스 할로잉(process hollowing), 네이티브 API 호출, C2 통신을 사용하는 정보 탈취형 악성코드입니다. 페이로드 추출, 클립보드 하이재킹, 키로깅, C2 도메인 식별을 포함합니다.
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 0xirongoat/dirty-pipe
Max Kellermann의 CVE-2022-0847 익스플로잇 구현
 wra7h/sharppn
C# PrintNightmare (CVE-2021-1675)
 tomerpeled92/cve
CVE와 PoC, 기사, 상세 설명을 모아 놓은 큐레이션 저장소로, 취약점 연구 및 익스플로잇을 위한 자료입니다.
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu 로컬 권한 상승 취약점)
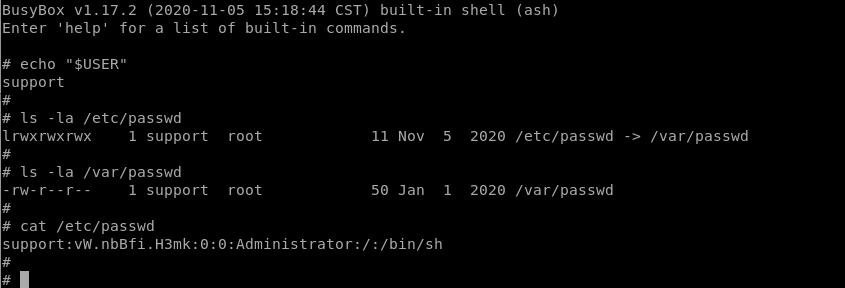 leoservalli/privilege-escalation-mitrastar
MitraStar 라우터의 권한 상승 취약점
 alien0ne/cve-2025-2304
Camaleon CMS v2.9.0에서 updated_ajax 엔드포인트의 부적절한 매개변수 처리를 통한 인증된 권한 상승
 chenaotian/cve-2021-4034
CVE-2021-4034(PolKit pkexec 로컬 권한 상승)에 대한 상세 분석 자료와 개념 증명 익스플로잇으로, 실습 분석 및 디버깅을 위한 Docker 랩 환경을 포함합니다.
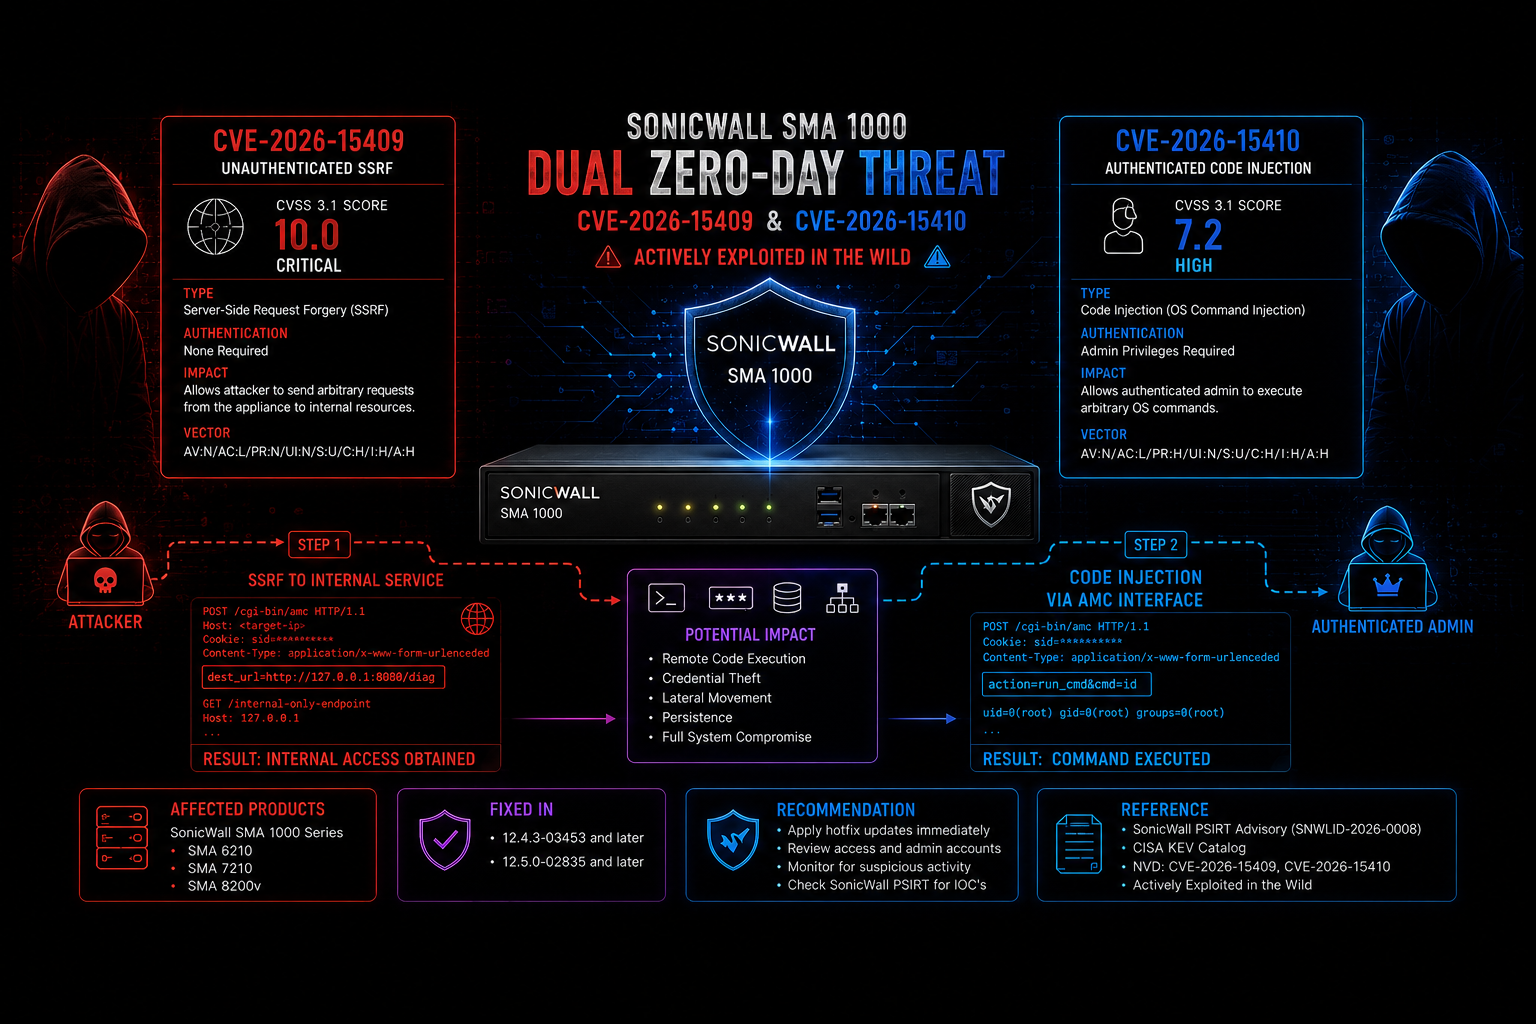 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000에서 SSRF(CVE-2026-15409)를 Erlang RCE 및 루트 권한 상승(CVE-2026-15410)으로 연계하는 다중 익스플로잇 프레임워크. 대화형 셸, 배치 스캐닝, 파일 작업, 그리고 승인된 침투 테스트를 위한 안전한…
 blue0x1/nimux
Pure-Nim 기반의 네트워크 탐색 및 원격 실행 툴킷으로, 공인된 보안 평가를 위해 설계되었습니다. SMB, LDAP, Kerberos, WinRM, 데이터베이스 클라이언트, 비밀 수집, DCSync, GPO 작업 및 SOCKS 라우팅을 지원합니다.
 crowsec-edtech/dirty-pipe
CVE-2022-0847(Dirty Pipe) Linux 커널 취약점을 위한 원라이너 익스플로잇으로, 단일 curl-pipe 명령을 통해 임의 파일 덮어쓰기 및 권한 상승을 가능하게 합니다.
 redyopsresearchlabs/-cve-2020-8103-bitdefender-antivirus-free-eop
CVE-2020-8103 Bitdefender Antivirus Free의 링크 확인 권한 상승 취약점
 zzzxxxxxxxxxx/ghostlock-got-w29
HUAWEI MatePad Pro 11 GOT-W29에 대한 CVE-2026-43499 (GhostLock) 연구
 mbanyamer/cve-2025-24076
Windows 교차 장치 서비스 권한 상승 취약점인 CVE-2025-24076용 Python 익스플로잇입니다. 로컬 공격을 통해 DLL을 교체하여 SYSTEM 권한을 얻습니다.
 pro-me3us/cve_2022_38181_raven
FireTV 2nd Gen Cube (raven)용 CVE-2022-38181 POC
 esskumar/phantomevasion
Python 기반의 안티바이러스 우회 도구로, msfvenom 페이로드로부터 탐지되지 않는 실행 파일을 생성하며, 정크 코드 삽입, 암호화, 인증서 스푸핑 및 여러 실행 방식과 같은 고급 기술을 사용합니다.