
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) 및 Phoenix (CVE-2015-3673) 취약점 테스트 유틸리티 (Mac OS X 10.2.8 이상)
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 임시 루트 도구 (CVE-2026-64560) - bootidParent 주소를 수정한 기기 검증 포트
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop 드라이버를 통한 임의 물리 메모리 및 I/O 포트 읽기/쓰기
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStop 드라이버를 통한 임의의 물리적 메모리 및 I/O 포트 읽기/쓰기
 grisuno/cve-2022-22077
BYOVD 익스플로잇 프레임워크로, RTCore64.sys를 대상으로 하는 CVE-2022-22077을 공격합니다. 커널 토큰 탈취, SYSTEM 권한 상승, C2 비콘 통합을 시연하여 레드 팀 운영 및 보안 연구에 활용됩니다.
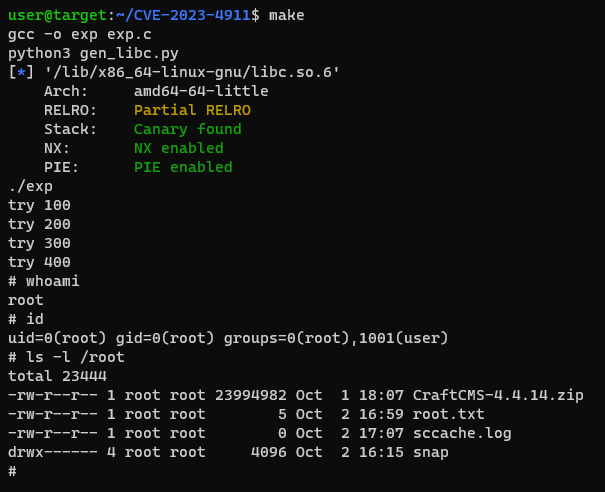 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
매우 간단한 CVE-2023-0386의 exp 및 분석. C와 sh 사용.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 은닉 백도어 제거 트래픽 지문 제거 실제 API 서비스를 모방하는 beacon CVE-2022-39197 패치 적용
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499) 부트로더가 잠금 해제되지 않은 원플러스 15T용 커널 익스플로잇 프로그램.
 eversinc33/nimnightmare
CVE-2021-1675 Nim으로 구현된 LPE PoC (PrintNightmare 로컬 권한 상승)
 sgabe/cve-2019-1253
AppXSvc 임의 파일 보안 설명자 덮어쓰기 EoP
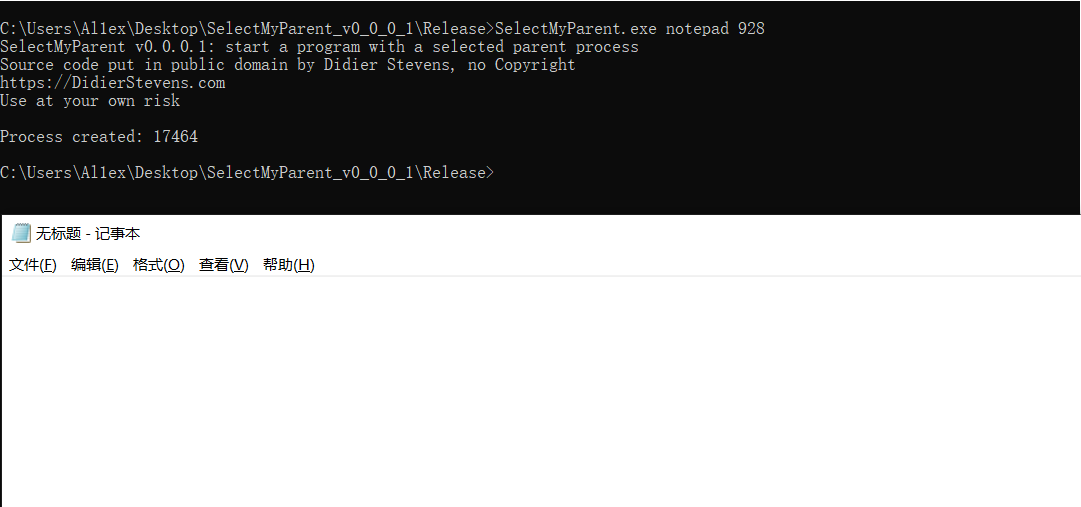 al1ex/selectmyparent
PPID 스푸핑
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue 팀 툴킷으로, cPanel 도메인 파킹 RCE인 CVE-2026-65643을 위한 도구입니다. 리버스 셸, 웹셸, 지속성, 대량 스캔 기능을 갖춘 익스플로잇과, 탐지 및 감사를 위한 비침습적 검증기를 포함합니다.
 lazaars/ultrarealy_with_cve-2019-1040
CVE-2019-1040 익스플로잇을 지원하는 UltraRealy 도구의 업데이트 버전
 aels/cve-2022-2586-lpe
CVE-2022-2586: 리눅스 커널 nft_object UAF
 b1gmang0/cve-2026-98260-pandora-lpe
OS4.0.5.0 기반 Xiaomi 17 Pro(pandora)를 위한 메모리 전용 로컬 루트 익스플로잇 체인으로, POSIX CPU 타이머 UAF를 이용해 SELinux를 비활성화하고 creds를 덮어쓰며 KernelSU를 로드합니다.
 lanzt/cve-2020-14321
# Moodle 3.9 인증된 익스플로잇 교사 권한을 관리자 역할로 승격시키고 악성 플러그인 업로드를 통해 원격 코드 실행을 달성하는 Moodle 3.9용 인증된 익스플로잇입니다.
 redr0nin/cve-2024-38143
Windows WLAN AutoConfig 서비스 권한 상승 취약점








