
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
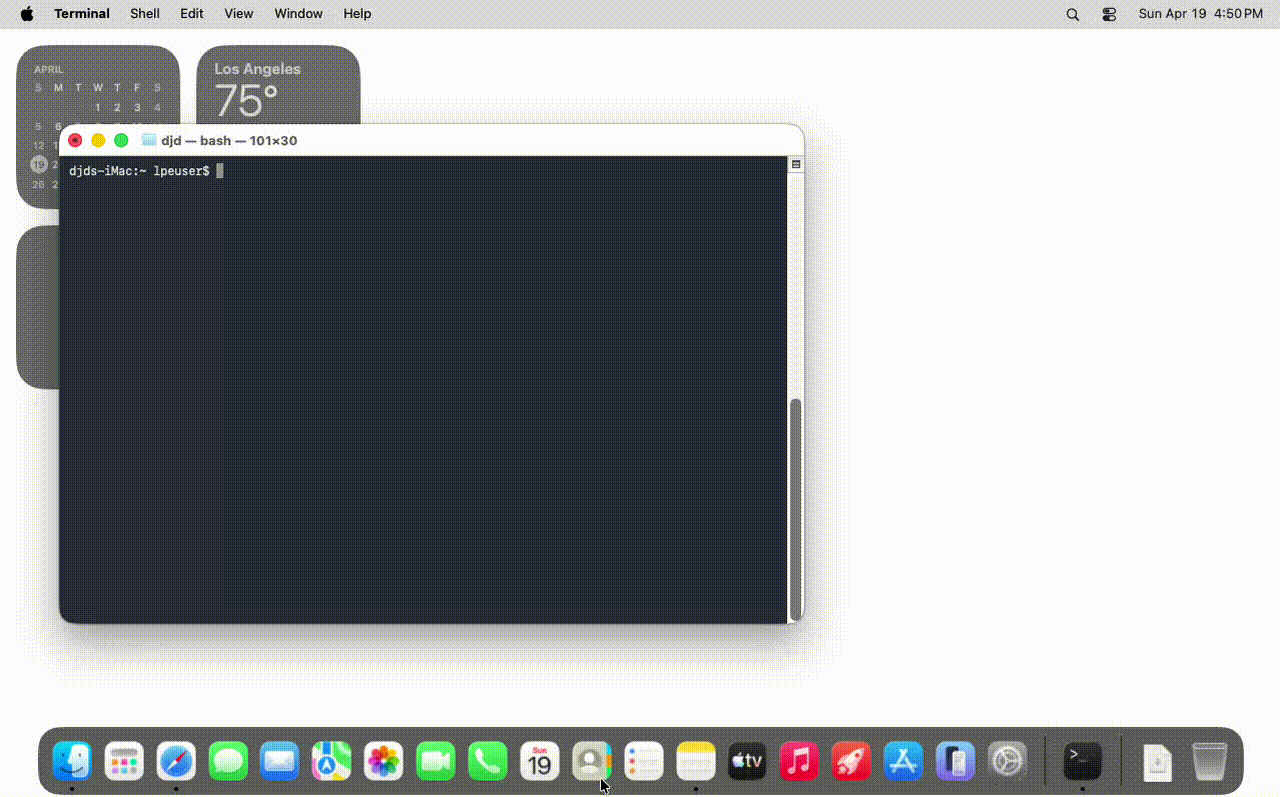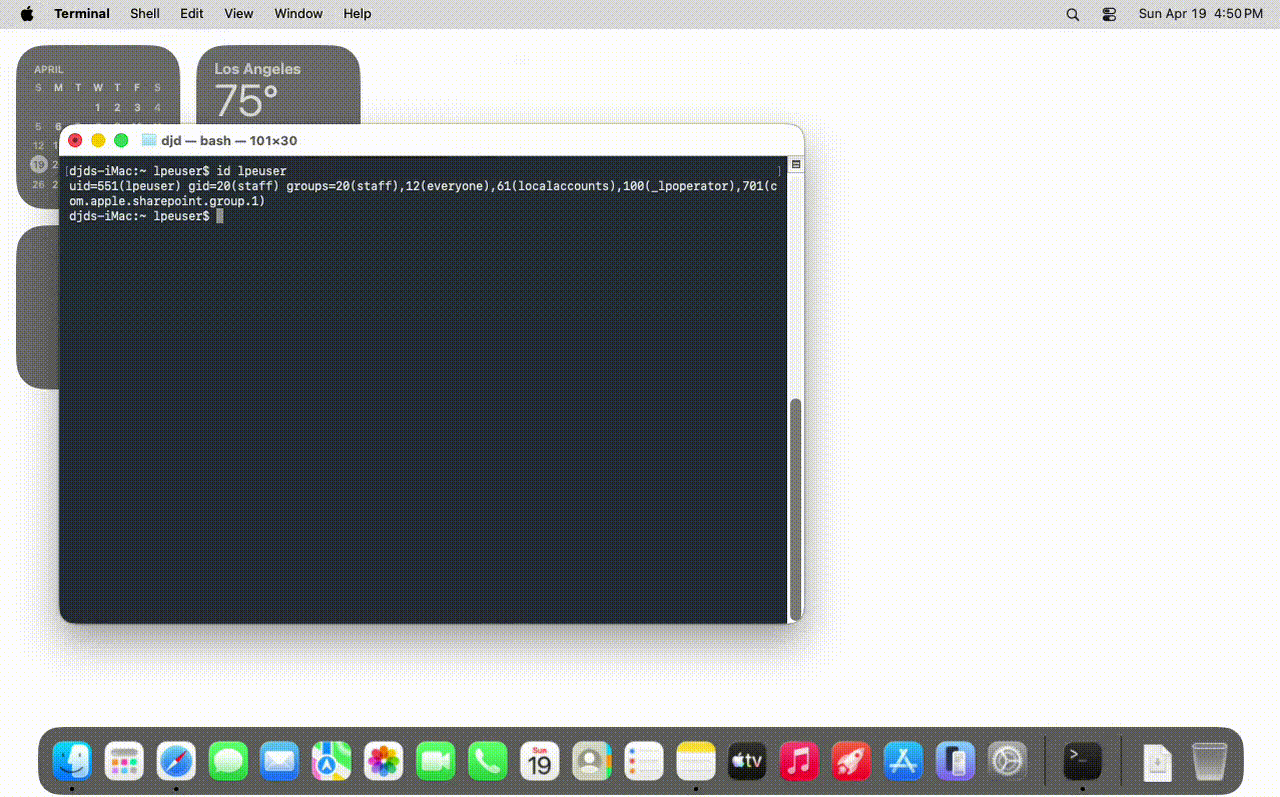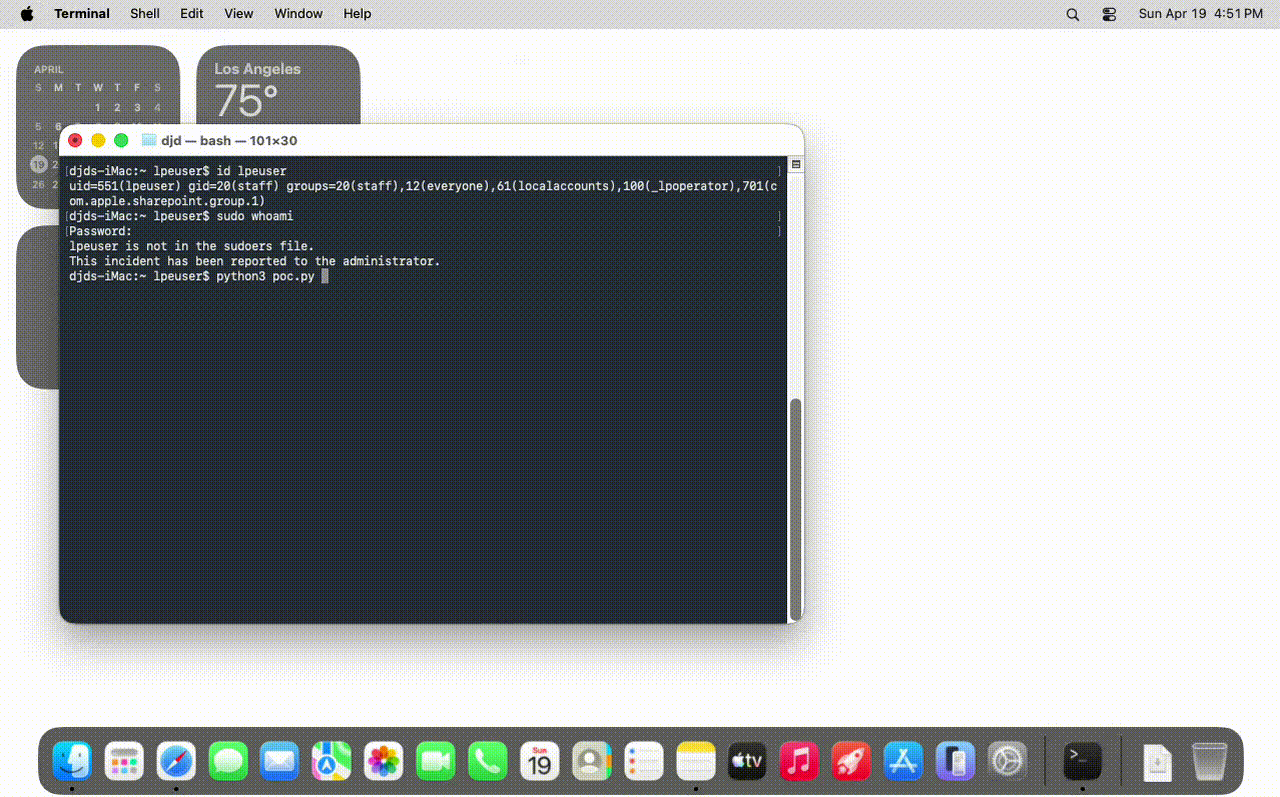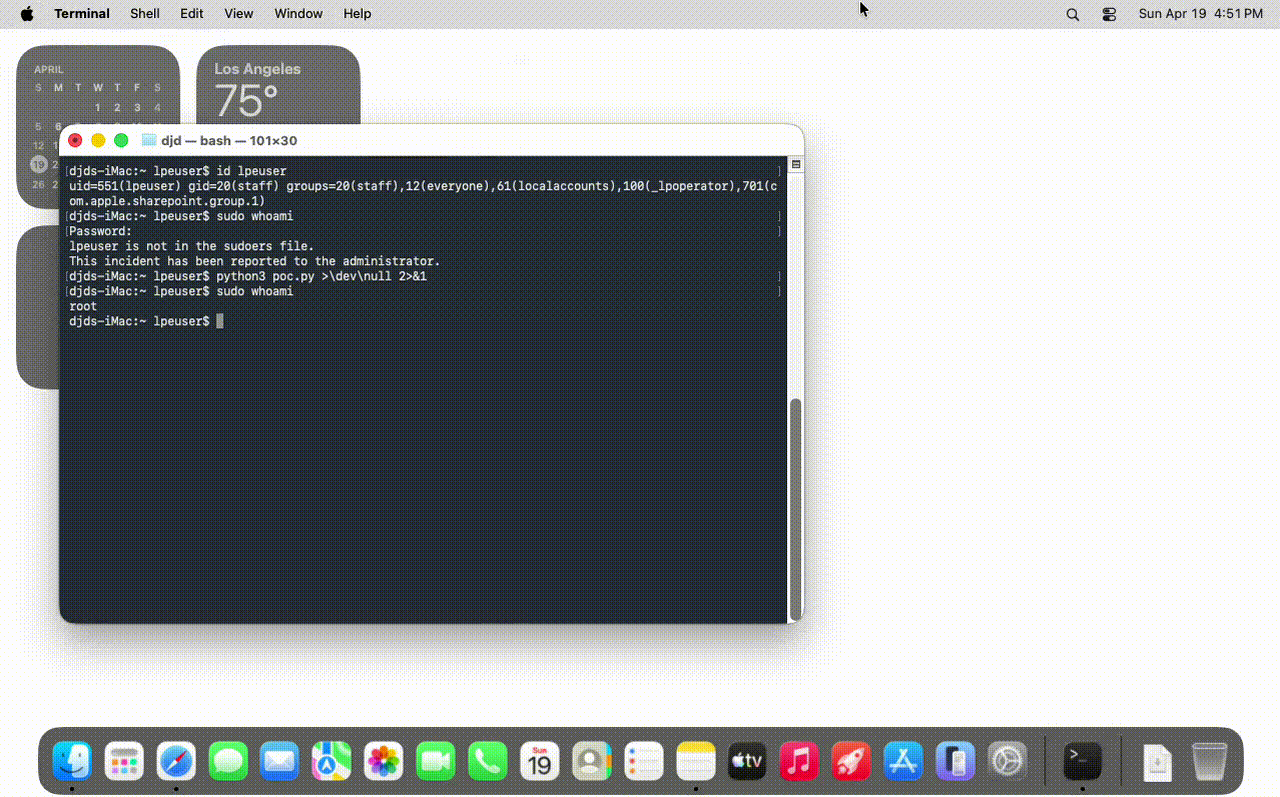
 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
macOS Sonoma, Sequoia 및 Tahoe에서 권한 없는 사용자에서 root로 권한 상승. macOS 26.6 / 15.7.8 / 14.8.8에서 패치됨.
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android 커널용 GhostLock(CVE-2026-43499) 어댑터
 0xblackash/cve-2026-46300
CVE-2026-46300
 hiikezoe/diaggetroot
Android 기기의 커널 취약점을 통해 루트 권한 상승을 제공하는 CVE-2012-4220 익스플로잇.
 nccgroup/diskwalker
UNIX 계열 파일 시스템에서 특정 속성을 가진 파일을 효율적으로 찾는 Python 스크립트 (find보다 빠름)
 poliva/root-zte-open
CVE-2012-4220에 대한 익스플로잇, zte-open에서 작동
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - authencesn AF_ALG + splice()를 통한 Linux 커널 페이지 캐시 손상
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 포트 for Galaxy Z Fold 8 (h8q)
 sho-luv/zerologon
Zerologon 검사 및 익스플로잇 - Secura의 Tom Tervoort가 발견했으며, @Dirkjanm의 cve-2020-1472 코드 예제를 확장했습니다. 이 도구는 비밀번호를 원래 상태로 점검하고, 익스플로잇하고, 복원합니다.
 embedi/smm_usbrt_poc
CVE-2017-5721 개념 증명
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 로컬 권한 상승 및 취약한 컨테이너
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP 익스플로잇
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 mbadanoiu/cve-2025-20029
CVE-2025-20029: F5 BIG-IP의 TMSH CLI에서 명령 주입
 zzzxxxxxxxxxx/ghostlock-got-w29
HUAWEI MatePad Pro 11 GOT-W29에 대한 CVE-2026-43499 (GhostLock) 연구
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 및 CVE-2026-43503
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
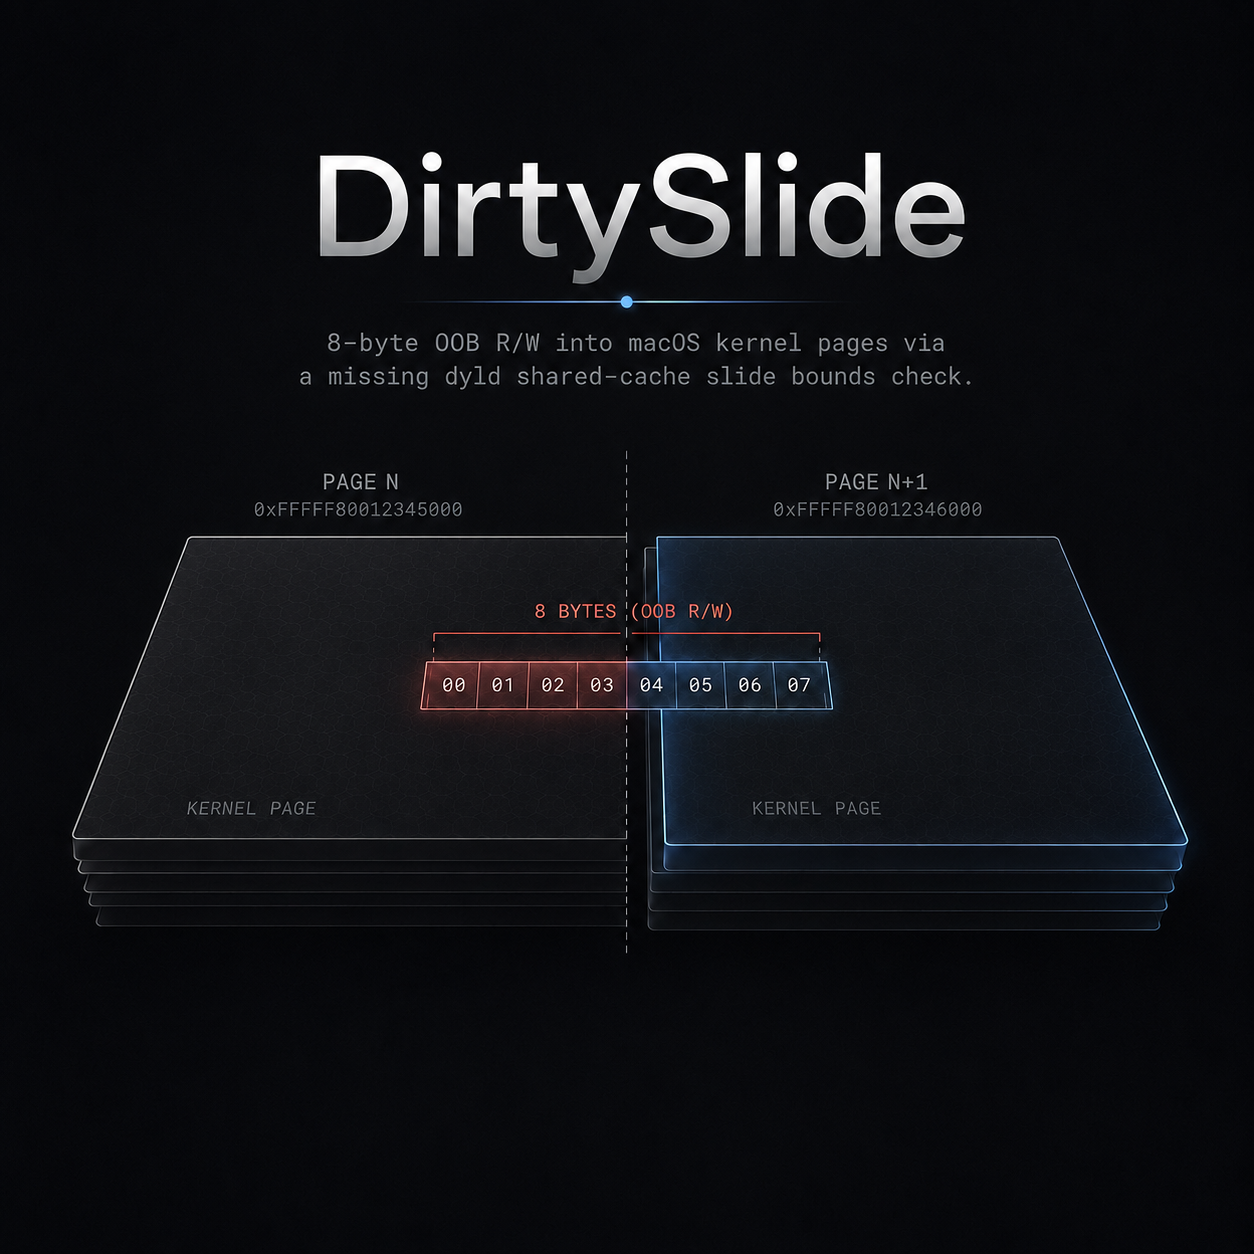 gracecondition/dirtyslide
macOS XNU 커널(CVE-2026-43724)용 로컬 권한 상승 익스플로잇으로, dyld 공유 캐시 슬라이드 워크(slide walk)의 out-of-bounds 쓰기를 이용해 권한 없는 사용자로부터 루트 셸을 획득합니다.








