
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 zinja-coder/damn-vulnerable-android-components
Android 구성 요소에서 발생하는 다양한 취약점을 시연하기 위해 의도적으로 취약하게 만든 Android 애플리케이션입니다.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) Galaxy S26 시리즈용 앱
 wtrwx/smt878u-ionstack-poc
UNFINISHED/WIP - CVE-2026-43499 (IonStack/GhostLock) 삼성 SM-T878U / gts7l 연구용 POC. 트리거 + 지오메트리 검증됨, 아직 작동하는 루트 없음.
 hessandrew/cve-2020-9442
OpenVPN Connect for Windows (MSI) - 3.1.0.361 - 권한 상승
 davidbuchanan314/wampage
WAMpage - WebOS 루트 LPE 익스플로잇 체인 (CVE-2022-23731)
 chenaotian/cve-2022-0847
CVE-2022-0847 (Dirty Pipe) Linux 커널 권한 상승 취약점에 대한 개념 증명(PoC) 익스플로잇 및 상세 분석, 테스트와 디버깅을 위한 Docker 환경을 포함합니다.
 danaepp/pwncat_pwnkit
pwncat 모듈로 CVE-2021-4034(pwnkit)를 자동으로 익스플로잇합니다.
 1xpwn/cve-2025-32463
이 CVE는 sudo 버전 1.9.14~1.9.17의 취약점을 다루며, 인증되지 않은 로컬 권한 상승을 통해 루트 액세스를 허용합니다.
 chenaotian/cve-2022-0492
CVE-2022-0492 Linux 커널 컨테이너 탈출에 대한 상세 기술 분석 및 동작하는 익스플로잇으로, cgroup release_agent를 통한 공격을 다루며, 단계별 실습 환경 구축 및 완화 지침을 포함합니다.
 entra1337/dirtyclone
Python용 CVE-2026-43503 개념 증명(PoC) — 복제된 소켓 버퍼를 이용한 페이지 캐시 손상을 통한 Linux 커널 로컬 권한 상승. /etc/passwd를 덮어써서 루트 셸을 실행합니다.
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 illegal-instruction-co/processhacker-mcp
AI 에이전트를 위한 런타임 프로세스 분석 및 메모리 해킹 MCP 서버. 동적 확장 로딩, 읽기 전용 모드, 감사 로깅 및 사용자 정의 우회를 위한 실시간 C 코드 컴파일을 지원합니다.
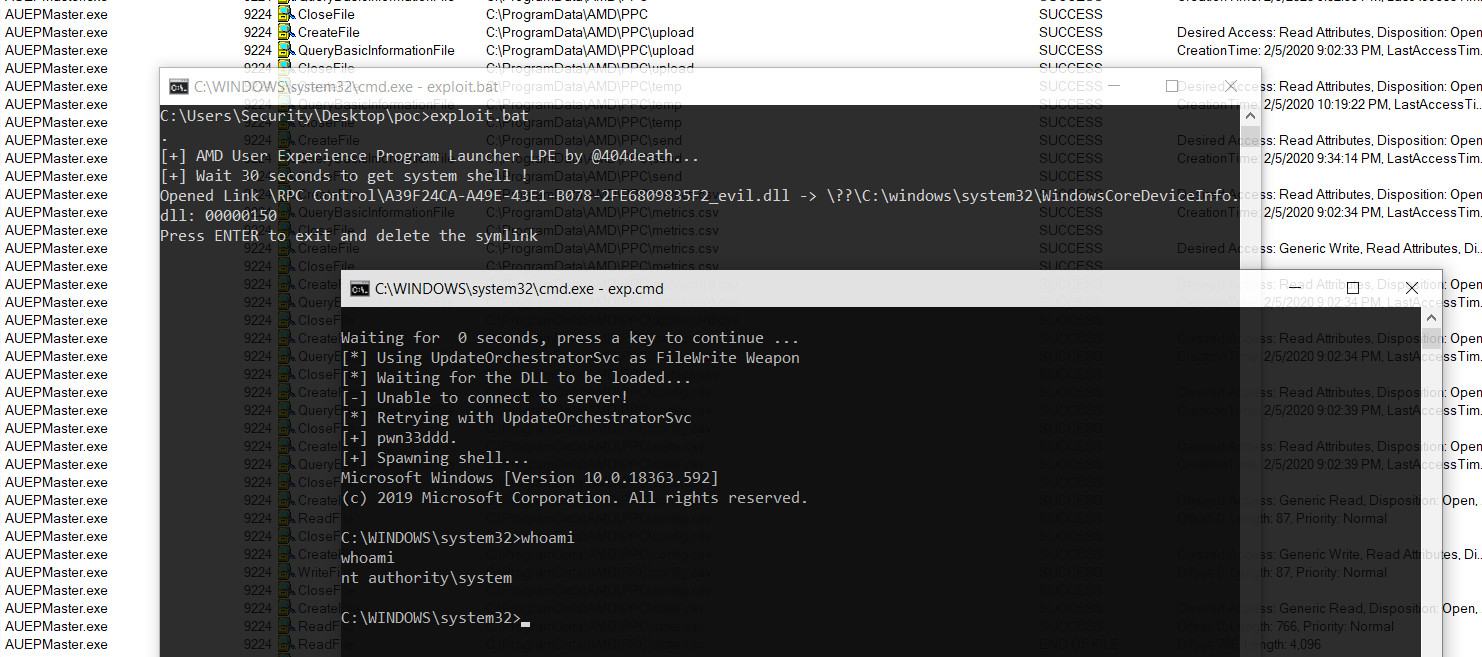 sailay1996/amd_eop_poc
CVE-2020-8950 Radeon Software의 AMD User Experience Program Launcher 권한 상승 ( FileWrite eop)
 spiralbl0ck/cve-2025-0087-
CVE-2025-0087 EoP 전체 PoC
 st0rn/windows-10-exploit
Windows 10 익스플로잇
 andrd3v/cve-2026-43783
CVE-2026-43783에 대한 Proof-of-concept 및 기술 분석 문서로, DesktopServicesHelper XPC를 통한 임의 chown으로 root 권한을 획득하는 macOS 로컬 권한 상승 취약점입니다.
 straight-tamago/nohomebar
CVE-2022-46689
 0xc4r/cve-2026-21508_poc
# CVE-2026-21508 개념 증명 Windows 11에서 DLL 하이재킹 공격을 시연하는 개념 증명으로, 조작된 DLL을 WUDFHost.exe에 로드하여 권한을 상승시킵니다.








