
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 offensive-panda/nt-authority-system-context-rtcore
이 익스플로잇은 Micro-Star MSI Afterburner 4.6.2.15658(일명 RTCore64.sys 및 RTCore32.sys) 드라이버에 존재하는 CVE-2019-16098을 재구성하고 악용하며, 이는 모든 인증된 사용자가 임의의 메모리, I/O 포트…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — SYSTEM 권한으로 이어지는 WER Time Travel Debugging 인자 주입(Windows 11 LPE), 적응형 faultrep.dll 리졸버 포함.
 melardev/xeytanwin32-rat
작업 진행 중. Win32 API를 사용하여 C++로 작성된 RAT.
 karollooool/cve-2026-83991-writeup-and-poc
Windows Cloud Files의 접근 검사 우회(CVE-2026-83991)를 시연하는 Proof-of-concept로, supersede semantics를 통해 읽기 전용 파일을 클라우드 플레이스홀더로 변환하며, 상세한 기술 분석 및 재현 단계를 포함합니다.
 mebeim/cve-2021-4034
# CVE-2021-4034 개념 증명 익스플로잇 polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점인 CVE-2021-4034에 대한 개념 증명 익스플로잇으로, 간단한 C 헬퍼와 셸 스크립트를 통해 익스플로잇을 시연합니다.
 petergottesman/pwnkit-exploit
pkexec의 CVE-2021-4034에 대한 로컬 권한 상승 익스플로잇으로, 취약한 시스템에서 루트 셸을 획득하는 개념 증명(PoC)을 제공합니다.
 synacktiv/sccmsqlclient
SCCM 환경용 MSSQL 클라이언트로, 정찰, 관리 클라이언트에서의 원격 PowerShell 실행, NAA 자격 증명 및 Azure AD 앱 구성과 같은 민감한 비밀 추출을 가능하게 합니다.
 incredibleindishell/certi-bhai
AD CS 익스플로잇 관련 자료는 여기에 들어갑니다
 malwareman007/cve-2023-27326
VM Escape for Parallels Desktop <18.1.1용 VM 탈출
 rjt-gupta/cve-2021-29337
CVE-2021-29337 - MODAPI.sys 권한 상승 (MSI Dragon Center)
 mbcrump/cve-2021-3156
CVE-2021-3156에 관한 참고 사항: Sudo의 힙 기반 버퍼 오버플로우
 fi01/libput_user_exploit
CVE-2013-6282 커널 익스플로잇으로, 취약한 Linux 시스템에서 로컬 권한 상승을 위해 ptmx.fsync 핸들러와 uevent_helper 문자열을 덮어씁니다.
 josephtlucas/vger
인증된 Jupyter 인스턴스와 상호작용하기 위한 대화형 CLI 애플리케이션입니다.
 bazad/gsscred-race
CVE-2018-4331: iOS 11.2의 GSSCred 시스템 서비스에서 경쟁 조건을 이용한 익스플로잇.
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
CVE-2026-20127에 대한 개념 증명 익스플로잇, Cisco SD-WAN Manager/Controller의 사전 인증 RCE로, 관리자 액세스 및 네트워크 구성 조작을 가능하게 합니다.
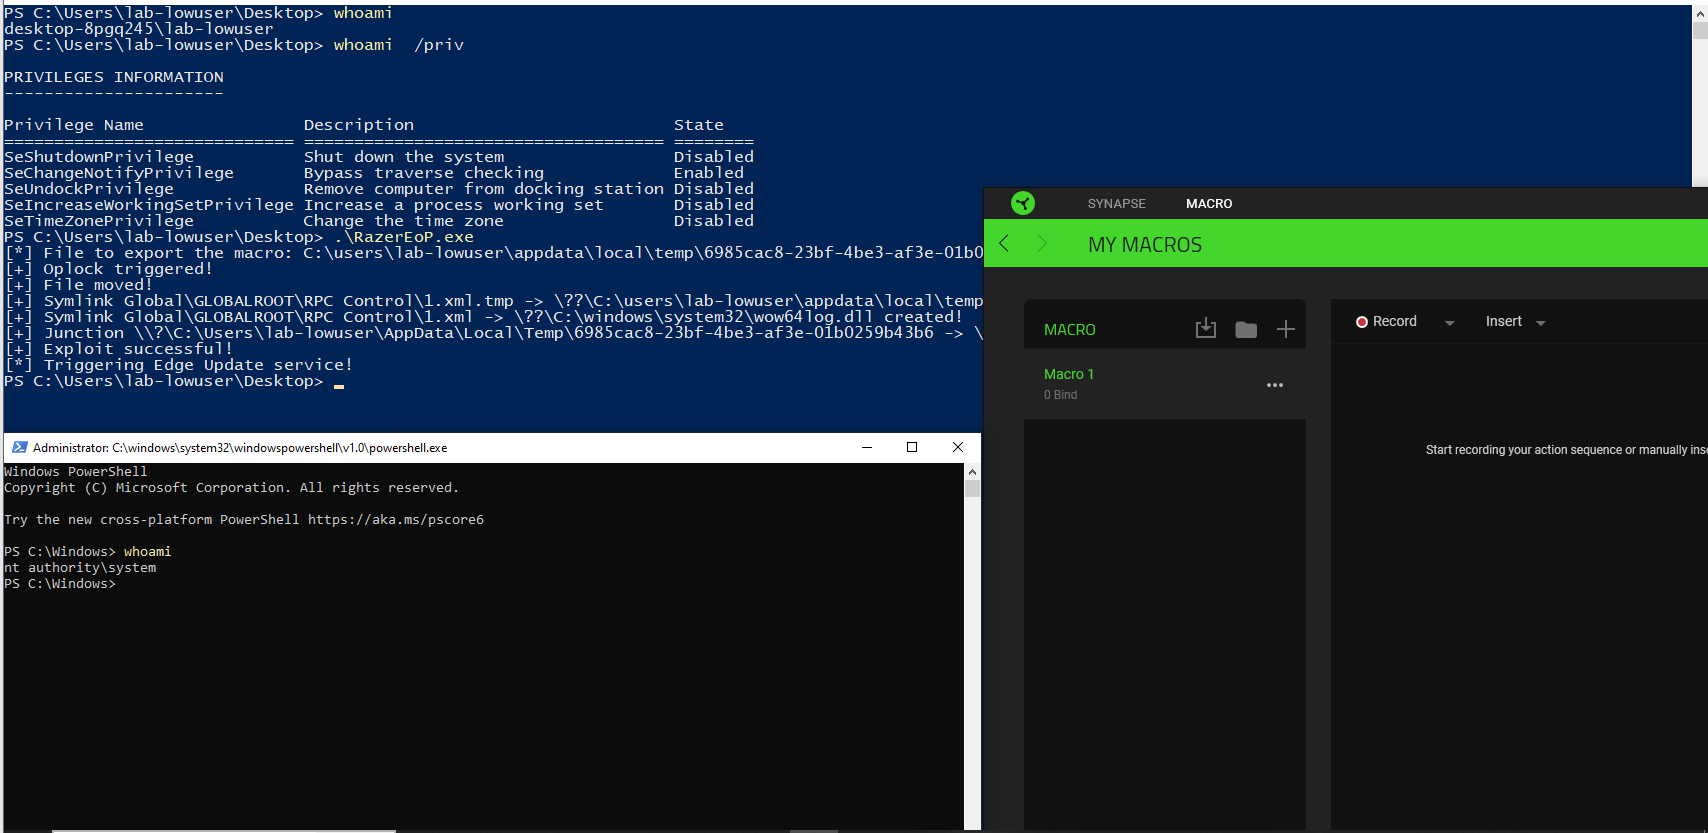 wh04m1001/razereop
Razer Synapse 3 Macro SYSTEM 서비스를 통한 임의 파일 삭제/이동 개념 증명(PoC) 익스플로잇으로, 영향을 받는 버전에서 로컬 권한 상승을 입증합니다.
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
iQOO Z9 5G 및 vivo T3 5G 탈옥/루팅 CVE-2026-43499 Android 애플리케이션 및 페이로드. 두 기기 모두 MediaTek Dimensity 7200 (MT6886) 플랫폼을 사용합니다. 커널 버전 5.15.178.
 gmh5225/dse-patcher
Windows 도구로, 커널 변수를 패치하여 드라이버 서명 적용을 비활성화함으로써 테스트 및 연구 목적으로 서명되지 않은 드라이버를 로드할 수 있게 해줍니다.








