
 #1

 alirezac0/cve-2022-27502
RealVNC VNC 서버 익스플로잇
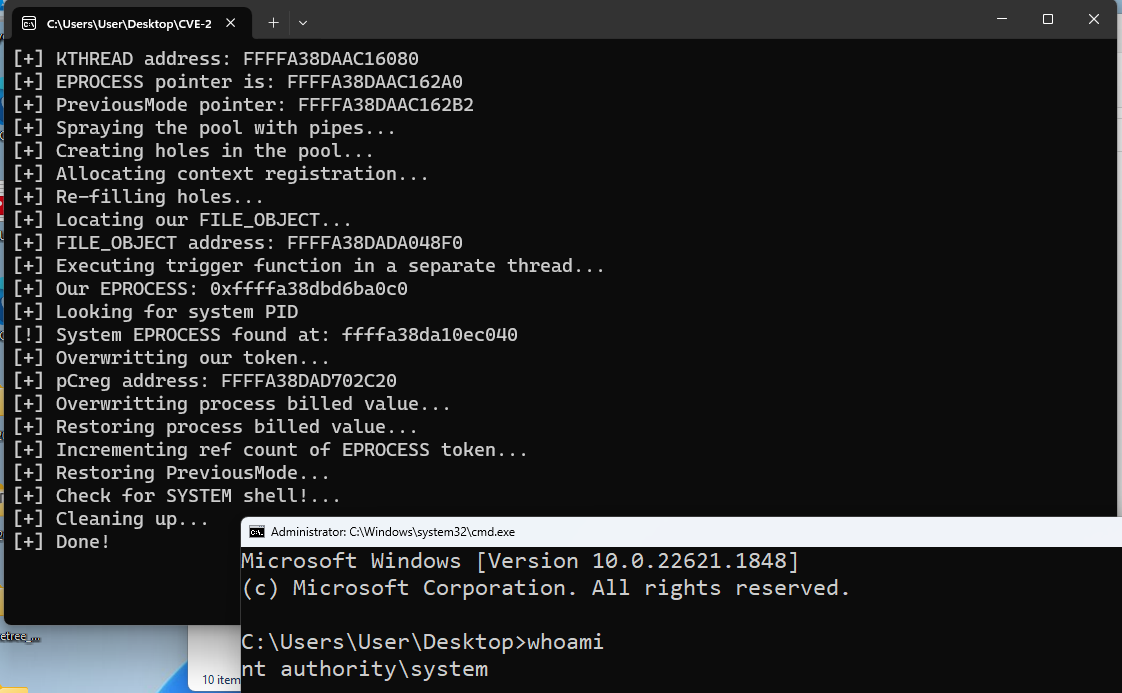 x0rb3l/cve-2023-36802-mskssrv-lpe
CVE-2023-36802 Microsoft Kernel Streaming Service Proxy용 PoC
 nardholio/cve-2016-0728
CVE-2016-0728를 위한 C 익스플로잇입니다. 이는 키링 서브시스템의 Linux 커널 로컬 권한 상승 취약점입니다. 시스템 취약성을 테스트하기 위한 체커를 포함하고 있습니다.
 hiikezoe/libperf_event_exploit
C 기반 익스플로잇으로, CVE-2013-2094를 대상으로 하며 perf_event_open syscall 취약점을 통해 Android 커널 권한 상승을 노립니다.
 manizada/ovswrap
CVE-2026-64531에 대한 로컬 권한 상승 개념 증명(PoC)으로, OVS 커널 데이터패스를 악용해 자격 증명을 손상시키고 sudoers 주입을 통해 루트 권한을 획득합니다.
 a23bc/op13-cve-2026-64560
OnePlus 13 빌드에서 CVE-2026-64560에 대한 기기별 Android 커널 익스플로잇으로, 검증된 페이로드와 포팅 도구를 통해 ADB 셸을 통한 임시 루트 권한을 제공합니다.
 wa1nut4/cve-2024-26230
CVE-2024-26230의 LPE
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 exploits in powershell
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Google Project Zero의 Ian Beer가 작성한 CVE-2025-24203 iOS 취약점에 대한 약간 개선된 익스플로잇
 blacksnufkin/axhunter
Wellbia XIGNCODE3 안티치트 xhunter 드라이버 제품군 - xhunter1.sys v2023.12.7.78 및 xhunter2.sys v2026.6.1.192 (CVE-2026-15430, CVE-2026-3609)에 대한 PoC입니다.
 d0n601/pentest-cheat-sheet
세상에는 많은 치트 시트가 있지만, 이것은 제 것입니다.
 askyeye/cve-2018-19320
ring0 memcpy 유사 기능을 악용하여 드라이버 서명 강제(DSE)를 비활성화
 seemoo-lab/dtrace-memaccess_cve-2020-27949
CVE-2020-27949에 대한 개념 증명 익스플로잇으로, 상승된 권한 없이 DTrace fasttrap ioctl을 통해 macOS 프로세스에서 임의 메모리 읽기/쓰기를 시연합니다.
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 대상 사전 인증 원격 루트 취약점 (CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub LPE
 grisuno/blacksandbeacon
Linux C2 비콘으로, 네이티브 인메모리 ELF BOF 로더, AES-256-CFB 암호화 폴링, 그리고 파일리스 사후 익스플로잇 모듈을 위한 Python C2 서버를 갖추고 있습니다.
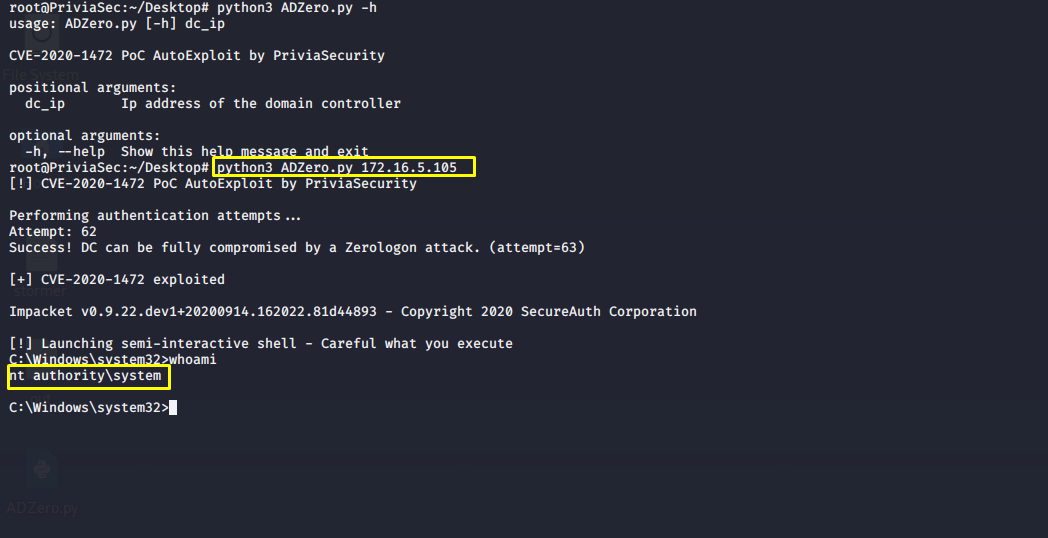 privia-security/adzero
Zerologon AutoExploit Tool | CVE-2020-1472









