
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 cl4ym0re/cve-2023-21768-compiled
CVE-2023-21768용 컴파일된 익스플로잇으로, AFD.sys 드라이버를 대상으로 하는 Windows 로컬 권한 상승 취약점입니다. Windows 22H2 빌드 22621.963에서 테스트되었습니다.
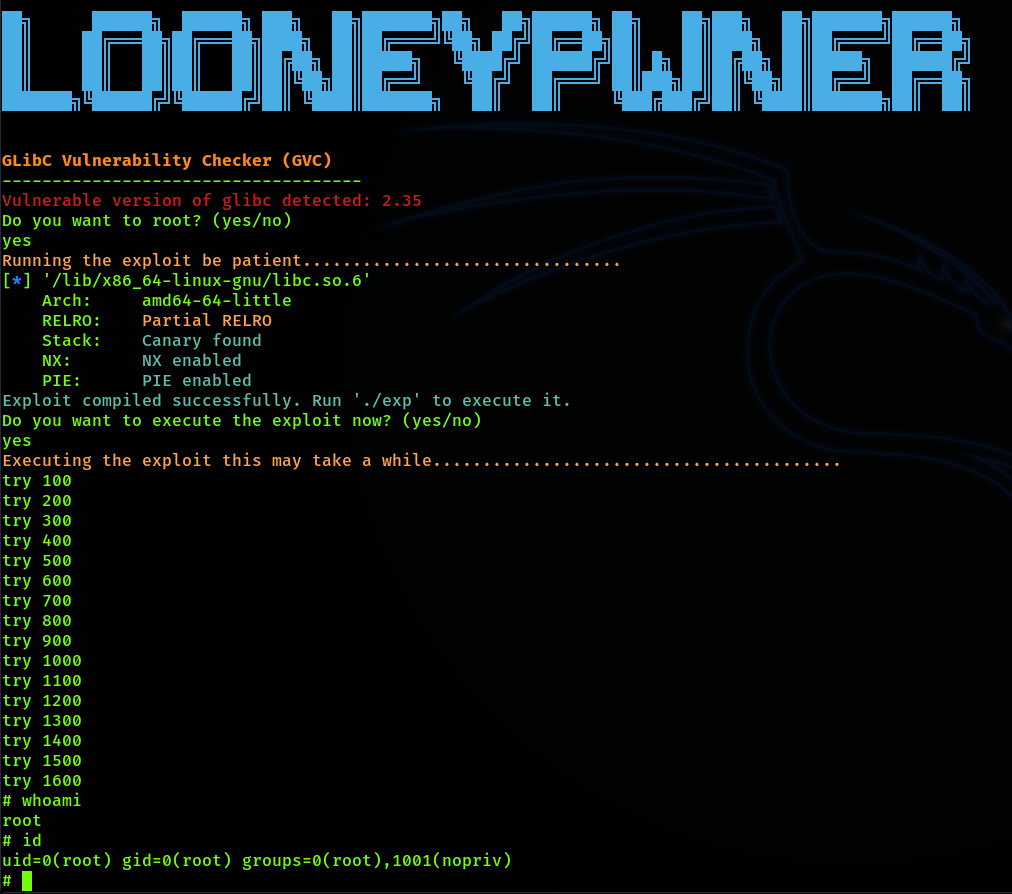 chaudharyarjun/looneypwner
CVE-2023-4911을 위한 익스플로잇 도구로, 다양한 Linux 배포판에서 'Looney Tunables' glibc 취약점을 대상으로 합니다.
 aiex-3/confluence-hack
# CVE-2023-22515 Atlassian Confluence 익스플로잇 Atlassian Confluence의 CVE-2023-22515 취약점을 악용하여 새 관리자 사용자를 생성하고, 서버에서 명령 실행을 위한 웹 기반 셸 플러그인을 배포하는…

 0xdea/raptor_infiltrate20
#INFILTRATE20 raptor의 파티 팩.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows 크로스 디바이스 가상 카메라 권한 상승 - 표준 사용자에서 SYSTEM으로
 slaptat/copyfail30
Python 3.10 미만용 copyFail, os.splice() 없이
 ch3rn0byl/cve-2021-21551
Dell의 dbutil_2_3 드라이버를 대상으로 하여 HVCI가 비활성화된 시스템에서 코드 실행을 달성하는 CVE-2021-21551에 대한 개념 증명 익스플로잇.
 roddux/germy
GERMY는 N_GSM 라인 디시플린에 존재하는 Linux 커널 n-day입니다.
 karazajac/dirtyfail
Linux 페이지 캐시 쓰기 취약점 탐지기 및 PoC: Copy Fail (CVE-2026-31431) 및 Dirty Frag (CVE-2026-43284/43500). 승인된 보안 연구 목적으로만 사용하십시오.
 rhzv0/bat
풀스펙트럼 Linux 적대자 시뮬레이션 플랫폼으로, 커널 수준의 은닉, C2 비콘 통신, 권한 상승, 자격 증명 수집, 측면 이동, 아티팩트 파괴 기능을 제공합니다. 레드 팀 운영 및 탐지 연구를 위해 설계되었습니다.
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
CVE-2023-2008 개념 증명 코드
 sxlmnwb/cve-2023-0386
Ubuntu 22.04 취약점 악용
 zephrfish/copyfail-cve-2026-31431
AF_ALG + splice를 사용해 setuid 바이너리의 페이지 캐시를 덮어써서 root 권한을 얻는 Linux 커널 LPE 익스플로잇(CVE-2026-31431)입니다. 경쟁 조건이 없으며 2017년 이후의 모든 배포판에서 작동합니다.
 hd3s5aa/cve-2023-21674
CVE-2023-21674에 대한 개념 증명 익스플로잇, 커널 메모리 조작을 통해 브라우저 샌드박스 탈출 및 SYSTEM 권한 상승을 가능하게 하는 Windows ALPC 취약점.
 hoangkien1020/cve-2020-14321
과정 등록으로 교사 역할에서 관리자 역할로의 권한 상승이 허용되어 RCE(원격 코드 실행)로 이어질 수 있습니다








