
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 evilashz/cve-2021-1675-lpe-exp
PrintNightmare , CVE-2021-1675 또는 CVE-2021-34527의 로컬 권한 상승
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() 권한 상승
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 sbousseaden/gluegate
서명된 mozglue.dll을 통한 메모리 API 프록시
 jvbotelho/ghosthound
GhostHound는 BloodHound OpenGraph 확장 프로그램으로, Active Directory tombstone 재활성화를 일급 공격 경로로 표면화합니다. SHOW_DELETED를 통해 삭제된 개체를 열거하고, 이를 복원할 수 있는 대상을 매핑하며,…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 리눅스 커널 패닉 (netfilter_queue)
 xalgord/react2shell
Next.js Server Actions용 고급 익스플로잇 툴킷 (CVE-2025-55182)
 sarabpal-dev/cheese-cake
CVE-2025-21479에 대한 개념 증명이며, Dirty Pagetable 기법과 연계되었습니다.
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE, 사용자 추가/삭제 및 CLI 명령/시스템 명령 실행 지원
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
CVE-2024-40431+CVE-2022-25479를 위한 EOP(데이터 전용 공격) 체인
 thinkycx/cve-2017-8890
CVE-2017-8890 익스플로잇 구현 (Ubuntu 16.04 및 Nexus 6P 커널에서 권한 상승을 위한 상세 분석 문서 포함)
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17에서 KDP 우회, KASLR 복구, 위조된 workqueue 실행을 통해 루트 권한을 획득하고 지속적 셸을 유지하는 CVE-2026-43499 커널 익스플로잇
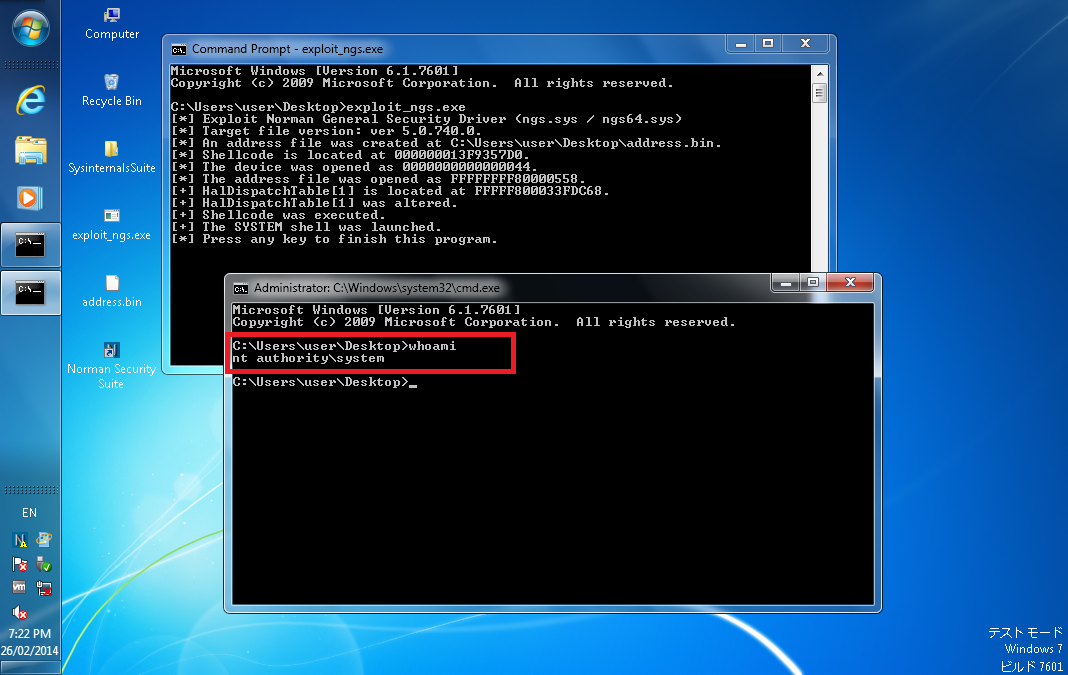 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - VMware vCenter Server에서 인증된 원격 코드 실행 (Exploit)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040와 Kerberos delegation
 0xblackash/cve-2026-46331
CVE-2026-46331








