
 #1
Phishing simulation, detection, analysis, and security awareness training tools.
Kitploit 추천
 v35hr4j/cve-2021-24563
해당 플러그인은 HTML 파일이 폼을 통해 업로드되는 것을 차단하지 않으므로, 인증되지 않은 사용자가 예를 들어 JavaScript를 포함한 악성 HTML 파일을 업로드할 수 있으며, 누군가 해당 파일에 직접 접근하면 실행됩니다.
 ronixxcybsec0101/cve-2025-25460
Flatpress CMS의 크로스 사이트 스크립팅 취약점
 fdzdev/cve-2024-50962
Identities 및 Automatic Responses 구성 요소의 불충분한 입력 검증으로 인한 세션 하이재킹 및 피싱을 가능하게 하는 Ferozo Webmail v1.1의 문서화된 XSS(교차 사이트 스크립팅) 취약점.
 fdzdev/cve-2024-50964
CVE-2024-50964 문서: 낮은 공격 복잡성과 필요한 권한 없이 이메일 스푸핑을 허용하는 DonWeb MX 서버의 심각한 DMARC 정책 우회 취약점.
 polarisxsec/cve-2024-21413
CVE-2024-21413 취약점을 시연하는 교육용 랩으로, 악성 UNC 링크를 통해 Outlook에서 NTLM 해시를 유출하며, 사용자 정의 SMTP/POP3 인프라 및 SMB 캡처 설정을 포함합니다.
 gregory-chatelier/huntglyph
시각적으로 유사한 문자(호모글리프)와 텍스트 내 숨겨진 데이터를 감지하여 기만 공격을 방어합니다.
 mannansainicyber/url_checker
하이브리드 머신러닝 및 휴리스틱 기반 URL 피싱 탐지기로, 실시간 분석, 설명 가능한 신뢰도 점수, 그리고 프로그래밍 방식 보안 테스트를 위한 REST API를 제공합니다.
 elenichristopoulou/poc-cve-2026-20841
CVE-2026-20841에 대한 개념 증명 익스플로잇으로, Windows 메모장 원격 코드 실행 취약점을 악용하며, 조작된 .md 파일과 사회공학 기법을 사용하여 페이로드를 전달하고 실행합니다.
 filipegaudard/cve-2026-33149-poc
CVE-2026-33149에 대한 개념 증명 익스플로잇으로, Tandoor Recipes의 Host 헤더 주입 취약점을 이용해 초대 링크 중독(invite link poisoning)과 캐시 중독(cache poisoning)을 가능하게 합니다. 호스트 승인,…
 dionissh/cve-2024-21413
Microsoft Outlook RCE (CVE-2024-21413)에 대한 개념 증명 익스플로잇으로, SMTP 기반 피싱 이메일 전송, 악성 RTF 첨부 파일 생성, NTLM 해시 캡처를 위한 Impacket SMB 서버 통합을 포함합니다.
 mrk336/cve-2021-3456
무해해 보이는 PDF 파일에서 시작하여 AWS EC2 인스턴스에서 리버스 셸로 끝나는 실용적인 공격 체인
 shndnth/cve-2022-30190
CVE-2022-30190(Follina) 취약점용 교육용 개념 증명.
 themursalin/htb-mailing-a-complete-walkthrough
HackTheBox 머신을 열심히 해왔다면 Mailing은 진정으로 무언가를 가르쳐주는 상자 중 하나입니다. Easy로 평가되며 Windows에서 실행되고 디렉토리 트래버설, 자격 증명 유출, CVE-2024-21413, LibreOffice 매크로 악용 등 몇 가지…
 thawkhant/viber-desktop-html-injection
CVE-2025-55996(Viber Desktop HTML Injection) 공개 라이트업
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
CVE-2024-21413 Outlook Moniker Link 공격을 시연하는 교육용 랩 및 PoC: 조작된 HTML 이메일을 통해 netNTLMv2 해시를 유출합니다.
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413에 관한 사례 연구. TryHackMe Moniker Link (CVE-2024-21413) 방을 매개변수로 사용. exploit에 claude code로 편집을 수행했습니다.
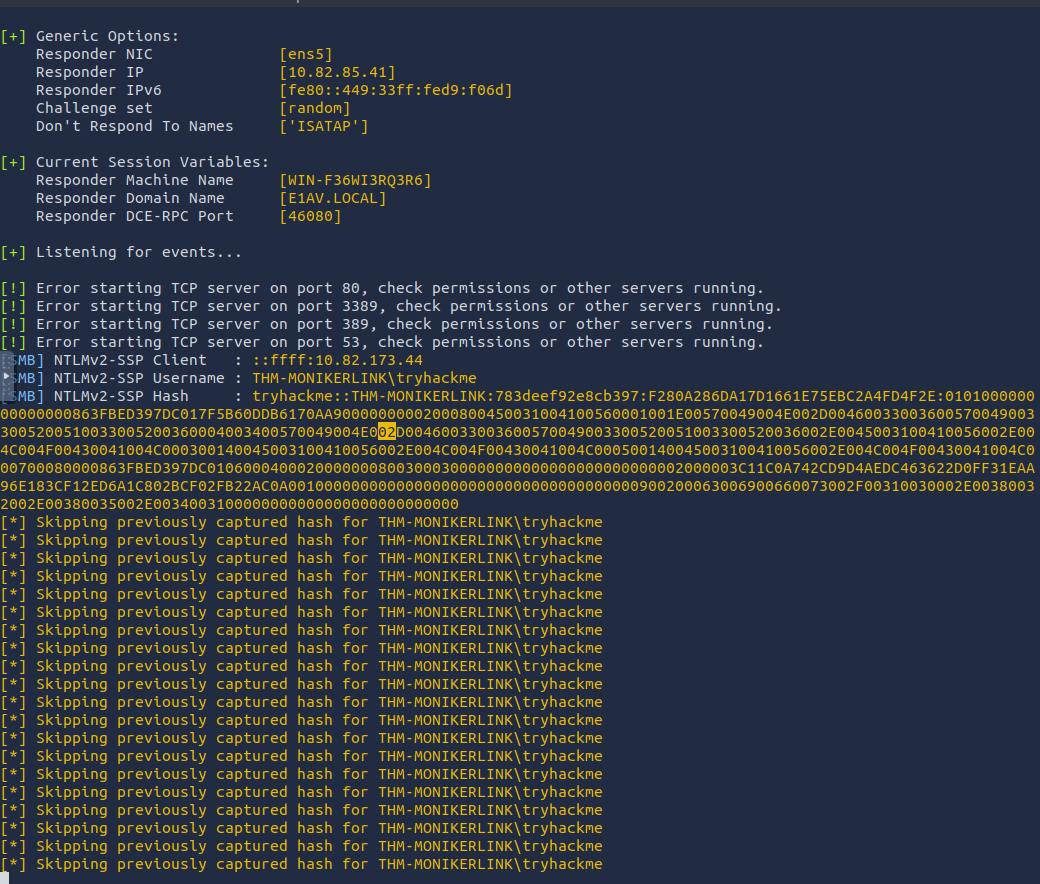 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link 취약점)에 대한 기술 문서
 hau2212/moniker-link-cve-2024-21413-
Outlook RCE 및 NTLM 자격 증명 누출을 조작된 하이퍼링크를 통해 시연하는 CVE-2024-21413(Moniker Link)에 대한 교육용 익스플로잇으로, 탐지 및 수정 지침을 포함합니다.








